



Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft устранит бреши Win32k, которые тянутся за Windows более 20 лет

Microsoft работает над патчем, который устранит целый класс уязвимостей, тянущихся за операционной системой Windows более двадцати лет. Процесс непростой, однако техногигант обещает выпустить апдейт в ближайшее время.

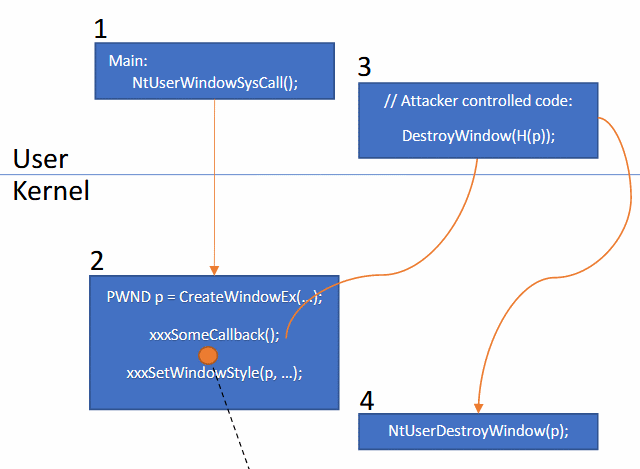
Внимание к этой проблеме привлёк (PDF) израильский исследователь в области кибербезопасности Гил Дабах. Именно он описал 25 багов, а также создал PoC-код.

В частности, Дабах указал на поверхность атаки, которая присутствует в Windows с середины 90-х. Класс уязвимостей затрагивает компонент операционной системы, известный как Win32k.

Win32k управляет пользовательским интерфейсом на 32-битных Windows, а также отвечает за взаимодействие между элементами интерфейса, драйверами и ядром ОС.

На сегодняшний день Win32k поставляется даже с 64-битными системами, позволяя устаревшим приложениям работать в современных системах. Однако проблема заключается в том, как компонент используется ОС.

Изначально Win32k запускался в пространстве пользователя, однако позже Microsoft поняла, что столь важный компонент должен работать на более защищённом уровне ядра. Здесь разработчики столкнулись с проблемой — переписать компонент, не сломав обратную совместимость 32-битных приложений, оказалось непросто.

Сегодня Win32k представляет собой что-то невразумительное. Некоторые операции осуществляются на уровне ядра, другие используют старые компоненты.

Злоумышленники довольно быстро обратили внимание на проблемы безопасности. Более чем за десять лет специалисты описали множество методов внедрения вредоносного кода.

Само собой, Microsoft столкнулась с непростой ситуацией по части патчинга этих брешей. Однако представители корпорации обещают скоро решить все связанные с Win32k проблемы.

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru