



Неофициальный патч 0patch устраняет две эксплуатируемые 0-day в Windows

Неофициальный патч 0patch устраняет две эксплуатируемые 0-day в Windows

Неофициальный патч 0patch устраняет две эксплуатируемые 0-day в Windows

Специалисты проекта 0patch опубликовали неофициальные патчи, устраняющие две опасные уязвимости в Windows, которые в настоящее время активно эксплуатируются в реальных атаках. Сама Microsoft обещает разобраться с этими брешами в апреле.

На прошлой неделе корпорация из Редмонда предупредила пользователей систем Windows об атаках киберпреступников, в которых используются две 0-day уязвимости.

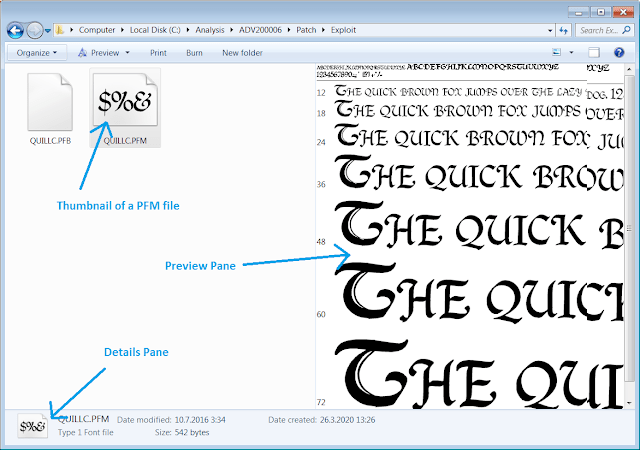
Сообщалось, что бреши затрагивают библиотеку Windows Adobe Type Manager, которая некорректно обрабатывает специально созданный формат шрифтов — Adobe Type 1 PostScript. Эта проблема угрожает всем поддерживаемым системам Windows.

Если верить обещаниям самой Microsoft, выход соответствующего патча запланирован на второй вторник апреля — 14 число.

К счастью, с помощью вышеупомянутых уязвимостей злоумышленники могут выполнить код только в AppContainer, песочнице с ограниченными права и возможностями. Microsoft описала несколько сценариев атак, в которых киберпреступники могут обманом заставить жертву открыть специально созданный документ.

Пока техногигант работает над обновлениями безопасности, можно попробовать использовать патч, разработанный специалистами платформы 0patch. Эксперты даже записали видео работы своего фикса:

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru