


Эксперты рассказали о крайне простом способе взлома аккаунта WhatsApp

Эксперты рассказали о крайне простом способе взлома аккаунта WhatsApp

Эксперты рассказали о крайне простом способе взлома аккаунта WhatsApp

Специалисты сферы кибербезопасности рассказали о предельно простом способе взлома аккаунта WhatsApp — для успешной атаки злоумышленнику понадобится уже скомпрометированная учётная запись и немного социальной инженерии.

При установке на устройство WhatsApp требует указать номер телефона, на который придёт SMS-сообщение с шестизначным кодом верификации.

Как обнаружили недавно исследователи, злоумышленники могут использовать уже взломанный аккаунт WhatsApp, с помощью которого связываются с людьми из списка контактов — предполагаемыми друзьями изначальной жертвы.

Атакующий пишет одному из друзей, сообщая о проблемах с одноразовым проверочным кодом — дескать, не доходит. После этого злоумышленник просит пользователя помочь: код придёт последнему, а тот должен скопировать и отправить его преступнику.

Если провести такую операцию, аккаунт ничего не подозревающего пользователя окажется в руках злоумышленника. Вот так всё просто, по словам специалистов.

Эксперты ещё раз напоминают, чтобы пользователи никому и никогда не отправляли шестизначный код из SMS-сообщения. В противном случае вы можете лишиться своего аккаунта.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.
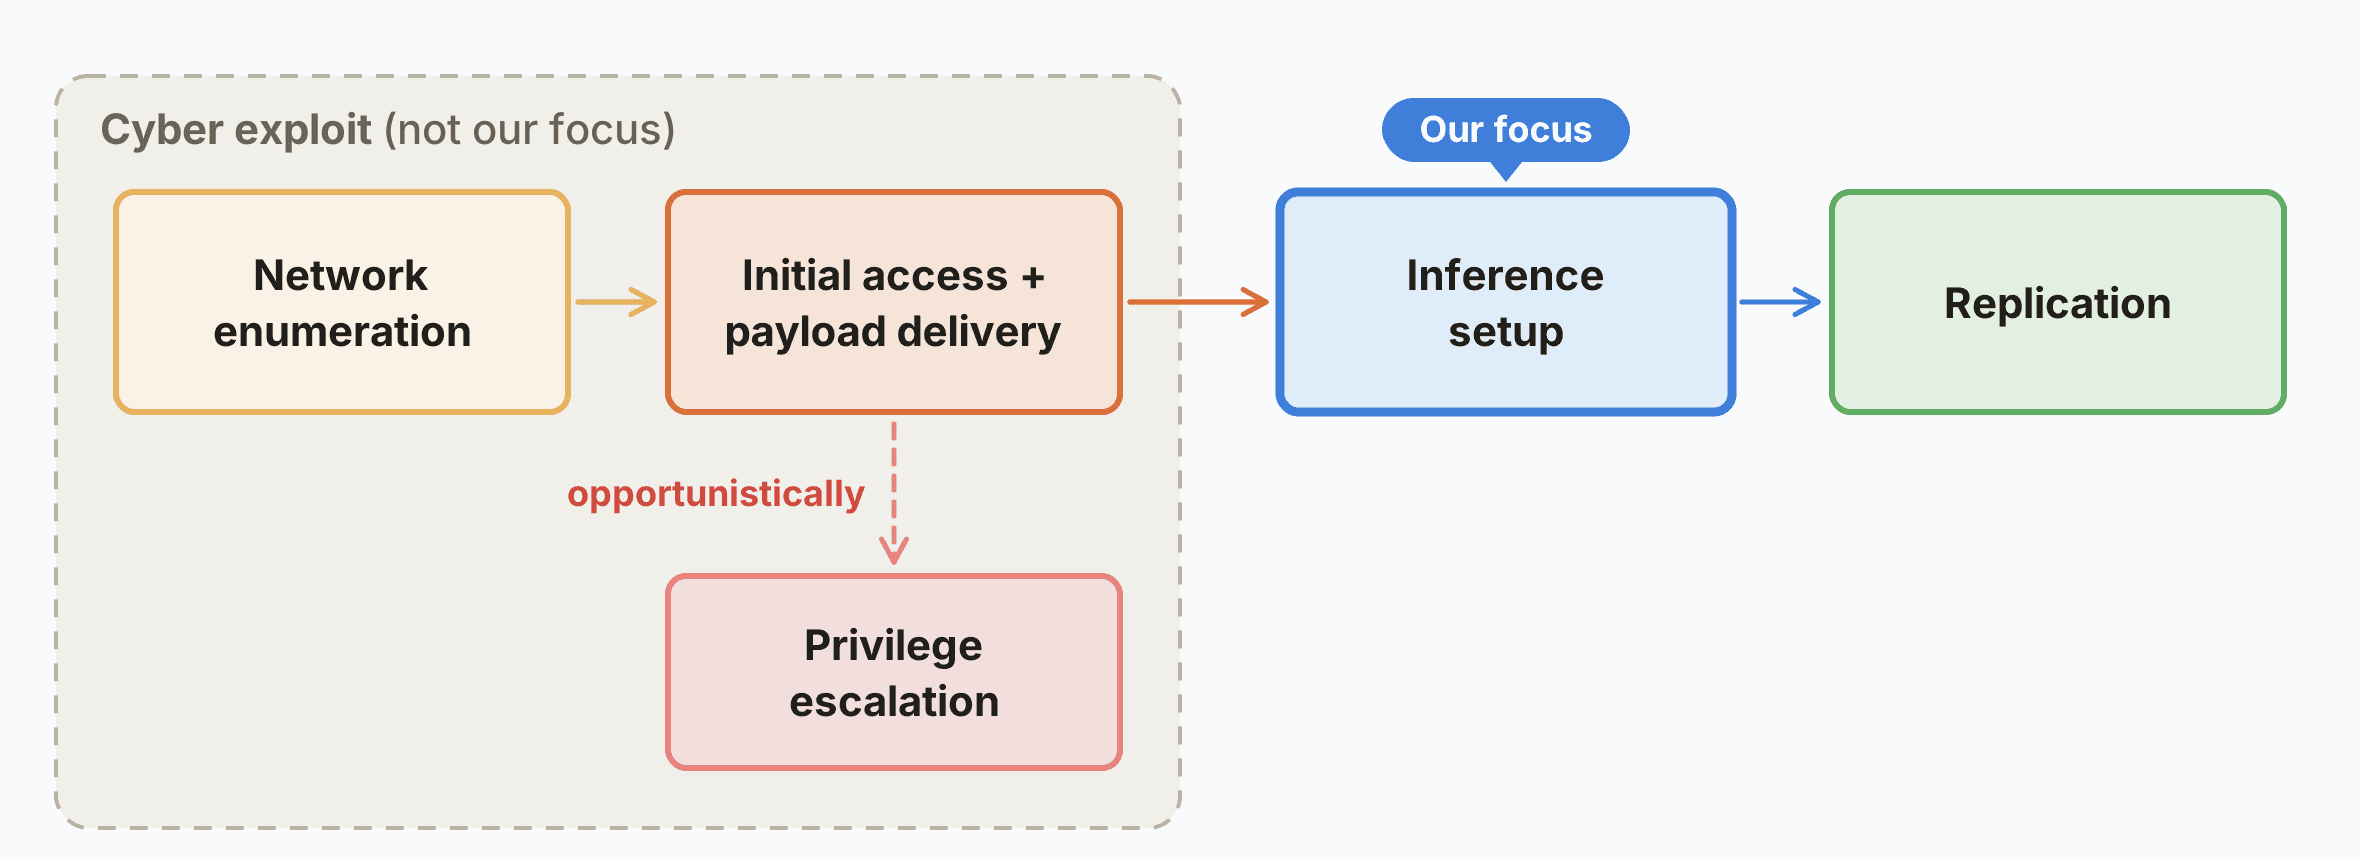

Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru