



Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Исследователи проанализировали одну из функций мобильной операционной системы Android, о которой долгое время мало что было известно. Тем не менее, как считают эксперты, эти возможности могут угрожать конфиденциальности пользователей.

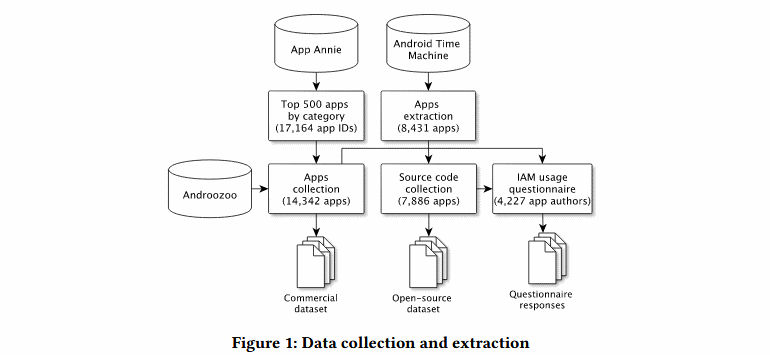
В исследовании отмечается, что сегодня всё больше Android-приложений используют IAM (Installed Application Methods) — набор API системы Android, позволяющий разработчикам получить список установленных на устройстве приложений.

Изначально Google создал эти вызовы API, чтобы девелоперы могли выявить несовместимость приложений. Однако в отчёте (PDF) экспертов высказывается предположение, что IAM также можно использовать для снятия цифрового отпечатка или отслеживания пользователя.

В частности, опасность заключается в том, что рекламодатели могут вычислить интересы пользователя и его личные предпочтения. Более того, проанализировав список установленных приложений, можно определить пол, родной язык, религиозные предпочтения и прочую похожую информацию.

Ещё один неприятный нюанс — себя нельзя защитить от подобных техник снятия цифрового отпечатка, поскольку IAM в процессе работы не спрашивает разрешения пользователя.

Интересно также, что приложение может осуществлять вызовы IAM без ведома самого разработчика. Таким образом, если, например, программа содержит рекламную библиотеку, вызовы API IAM будут осуществляться от её лица, а создатель софта даже не будет в курсе этого.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru