



Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Согласно отчёту компании Trend Micro, российская киберпреступная группировка APT28 (Fancy Bear), спонсируемая властями, уже более года сканирует Сеть на наличие уязвимых почтовых серверов.

Принято считать, что Fancy Bear действует с 2004 года от лица военной разведки ГРУ. Именно этой группе приписывают атаку на Национальный комитет Демократической партии США.

Поскольку APT28 является одной из самых возрастных группировок, спонсируемых государством, исследователи изучили её активность вдоль и поперёк.

На протяжении последних нескольких лет основным наступательным оружием Fancy Bear был целевой фишинг. Через грамотно созданные электронные письма и с помощью эксплойтов для 0-day уязвимостей операторы APT28 более пятнадцати лет успешно заражали жертв различными семействами вредоносных программ.

Опубликованный на днях отчёт (PDF) Trend Micro проливает свет на важные изменения в операциях «российской правительственной» группировки.

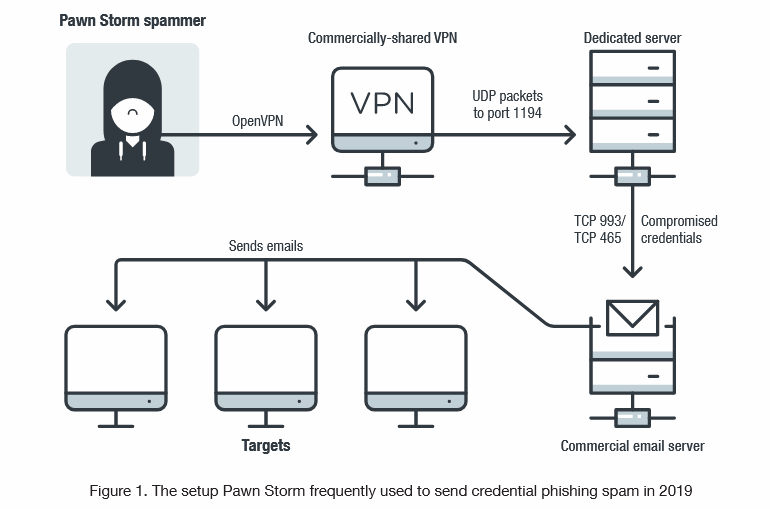
Помимо того, что в арсенале Fancy Bear остался целевой фишинг и опасные вредоносные программы, операторы начали активно сканировать Сеть на наличие уязвимых серверов электронной почты.

Сейчас Trend Micro пока не может сказать, какие именно атаки группировка запускает против обнаруженных дырявых инсталляций, однако можно предположить, что конечная цель — внедриться в систему, выкрасть конфиденциальную информацию и использовать сервер в последующих операциях.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru