



Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Хакеры ГРУ ищут уязвимые почтовые серверы, считает Trend Micro

Согласно отчёту компании Trend Micro, российская киберпреступная группировка APT28 (Fancy Bear), спонсируемая властями, уже более года сканирует Сеть на наличие уязвимых почтовых серверов.

Принято считать, что Fancy Bear действует с 2004 года от лица военной разведки ГРУ. Именно этой группе приписывают атаку на Национальный комитет Демократической партии США.

Поскольку APT28 является одной из самых возрастных группировок, спонсируемых государством, исследователи изучили её активность вдоль и поперёк.

На протяжении последних нескольких лет основным наступательным оружием Fancy Bear был целевой фишинг. Через грамотно созданные электронные письма и с помощью эксплойтов для 0-day уязвимостей операторы APT28 более пятнадцати лет успешно заражали жертв различными семействами вредоносных программ.

Опубликованный на днях отчёт (PDF) Trend Micro проливает свет на важные изменения в операциях «российской правительственной» группировки.

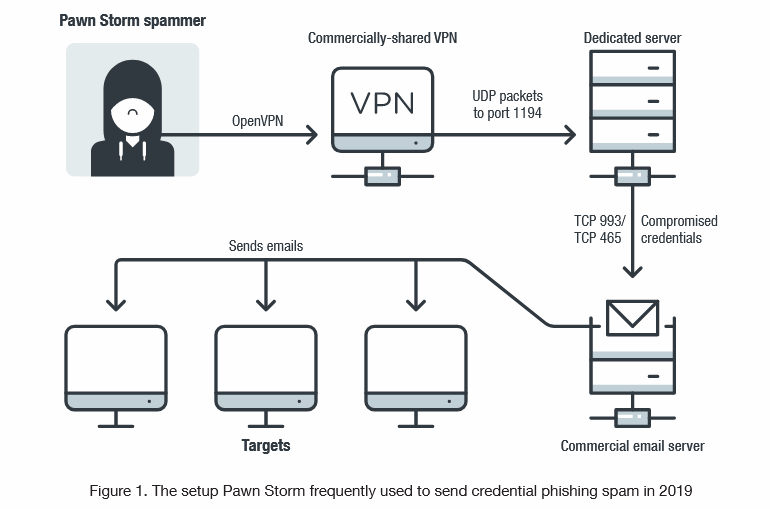
Помимо того, что в арсенале Fancy Bear остался целевой фишинг и опасные вредоносные программы, операторы начали активно сканировать Сеть на наличие уязвимых серверов электронной почты.

Сейчас Trend Micro пока не может сказать, какие именно атаки группировка запускает против обнаруженных дырявых инсталляций, однако можно предположить, что конечная цель — внедриться в систему, выкрасть конфиденциальную информацию и использовать сервер в последующих операциях.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru