



В тестовой версии Google Chrome 82 расширен контроль cookies

В тестовой версии Google Chrome 82 расширен контроль cookies

В тестовой версии Google Chrome 82 расширен контроль cookies

Google решил расширить контроль пользователей над файлами cookies, которые устанавливают веб-сайты. В тестовой сборке браузера Chrome Canary уже добавлены соответствующие настройки.

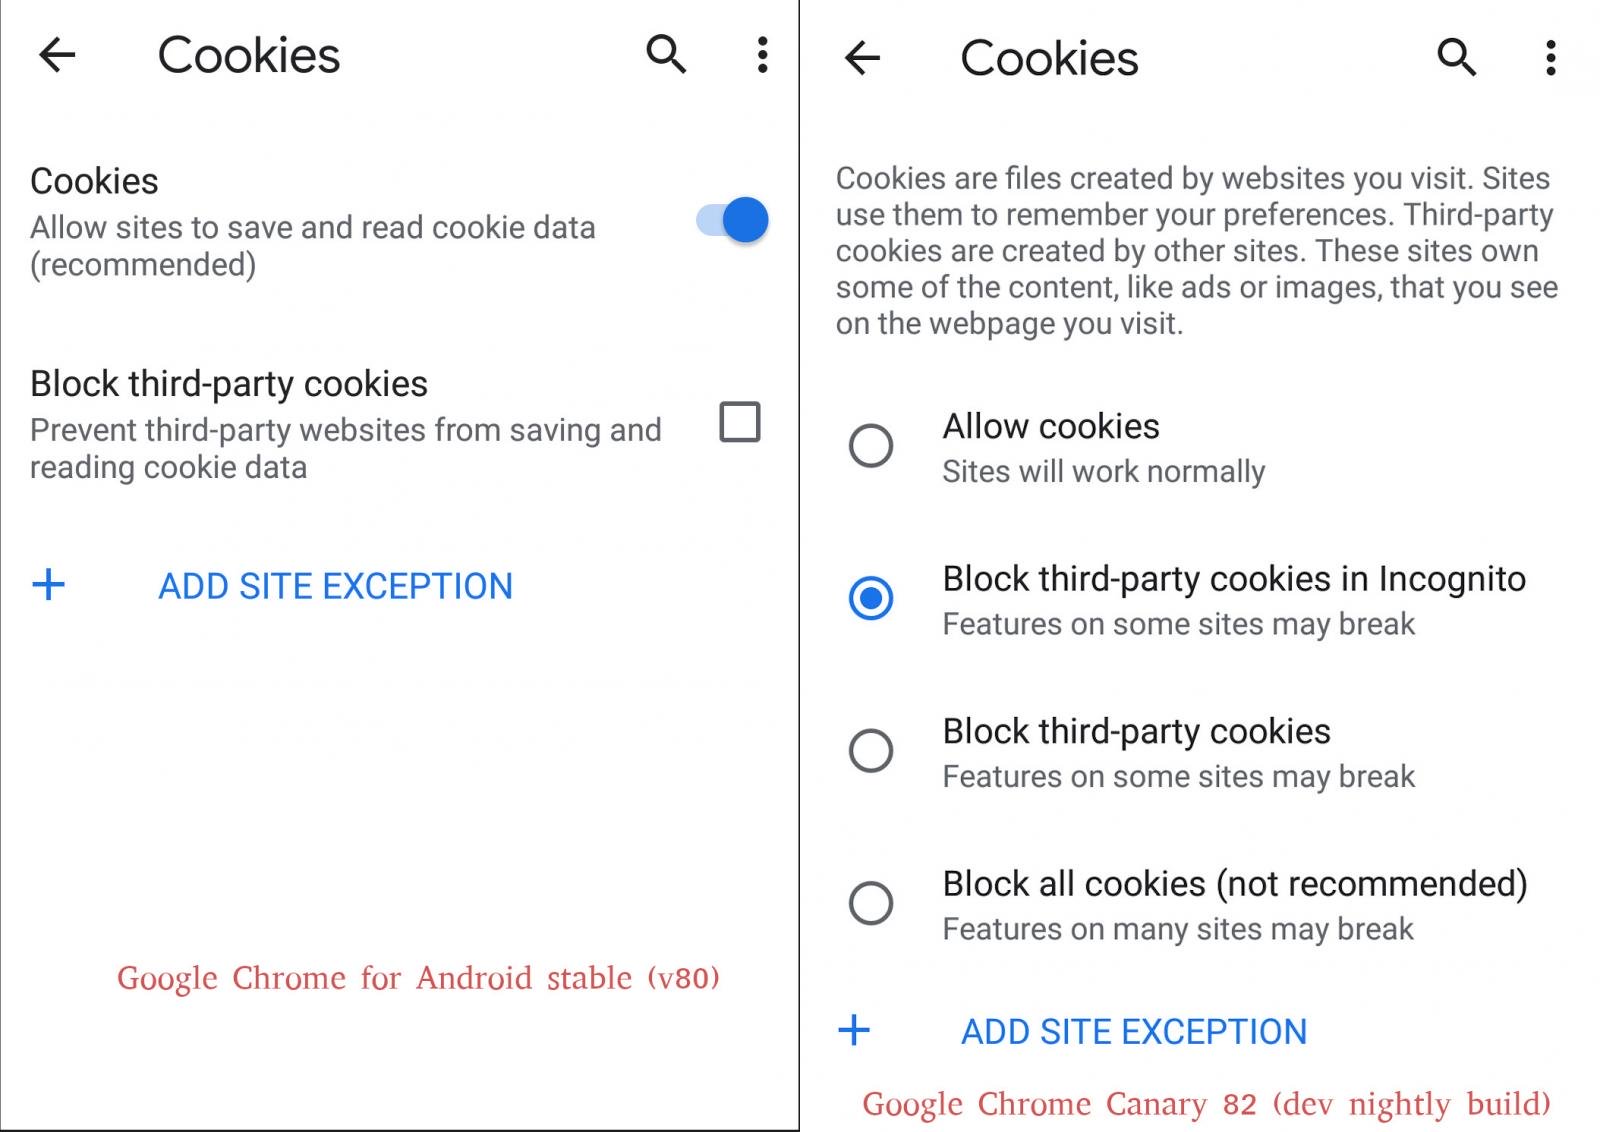
В текущей версии интернет-обозревателя — Chrome 80 — у вас есть две опции. Вы можете разрешить или запретить установку cookies всем сайтам, а также заблокировать лишь сторонние cookies.

Однако новый экспериментальный интерфейс предлагает более гибкий контроль — четыре настройки файлов cookies вместо двух.

Одна из опций касается работы в режиме «Инкогнито»: пользователь сможет заблокировать чтение и установку сторонних cookies. Как известно, сейчас в режиме «Инкогнито» браузер принимает файлы cookies, хотя они изолированы от обычной сессии и удаляются сразу после закрытия окна.

Один из других вариантов в тестовой сборке Chrome позволяет блокировать абсолютно все cookies при любых обстоятельствах. Разработчики не рекомендуют использовать эту настройку, поскольку часть сайтов может работать не совсем корректно.

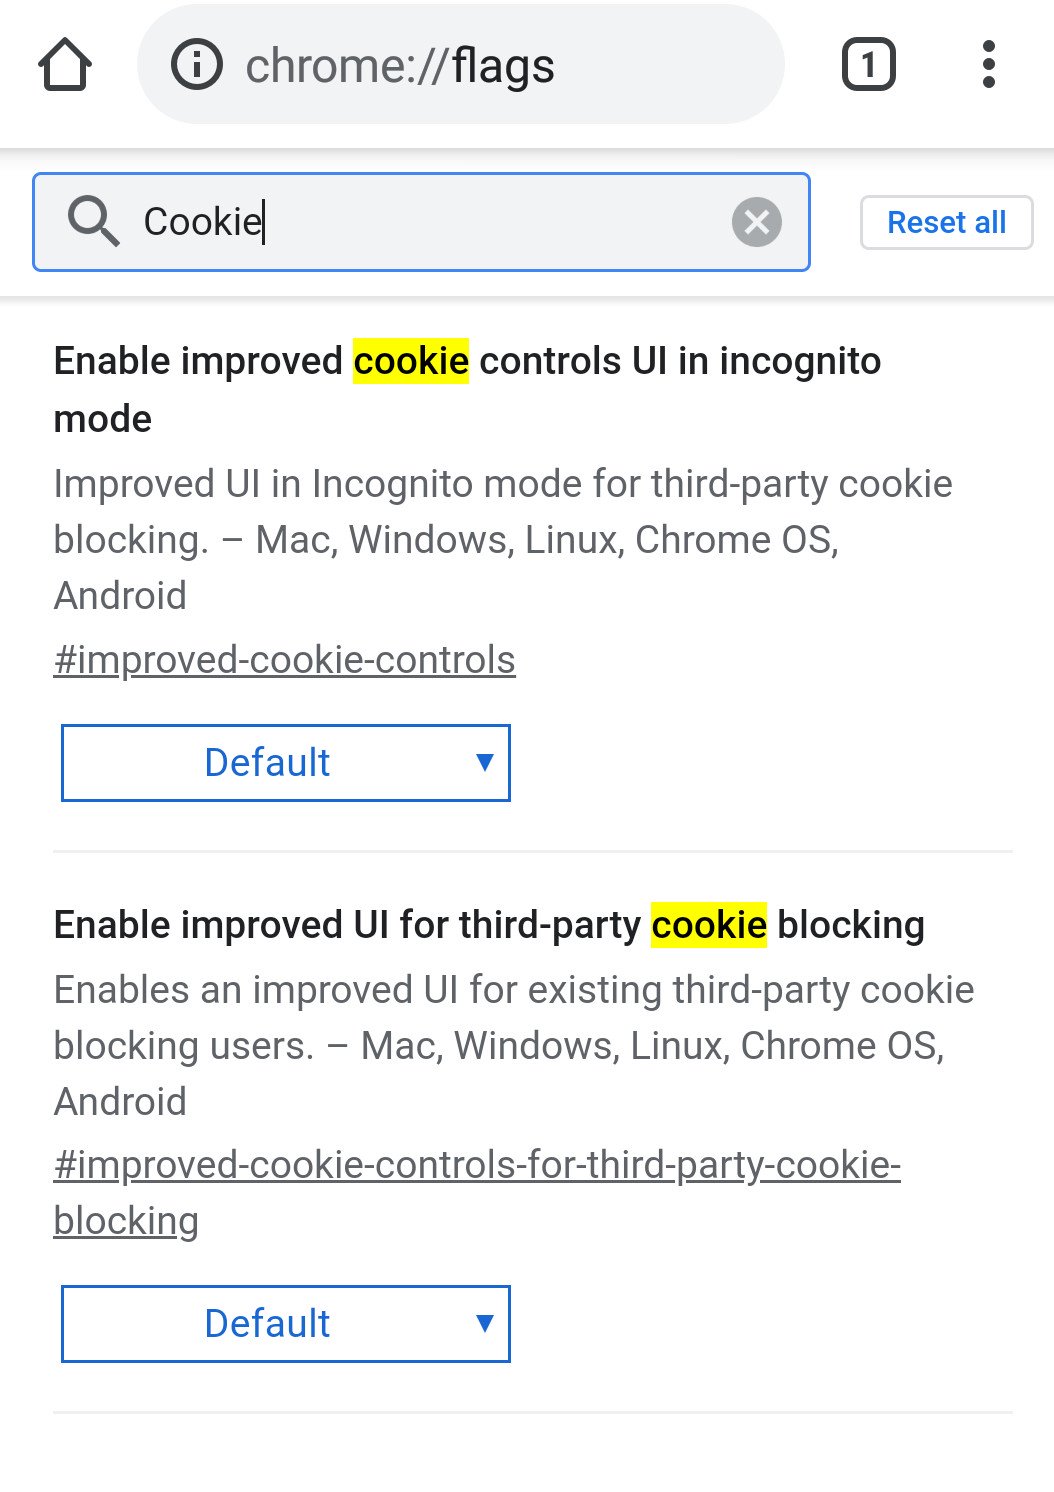
Если у вас есть тестовая сборка Chrome Canary, вы можете зайти на служебную страницу chrome://flags и найти там настройку «Enable improved cookie controls in UI in incognito mode».

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru