



Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft рассказала о своих планах организовать автоматическое обновление драйверов, чтобы уменьшить число багов и проблем, с которыми регулярно сталкиваются пользователи Windows 10.

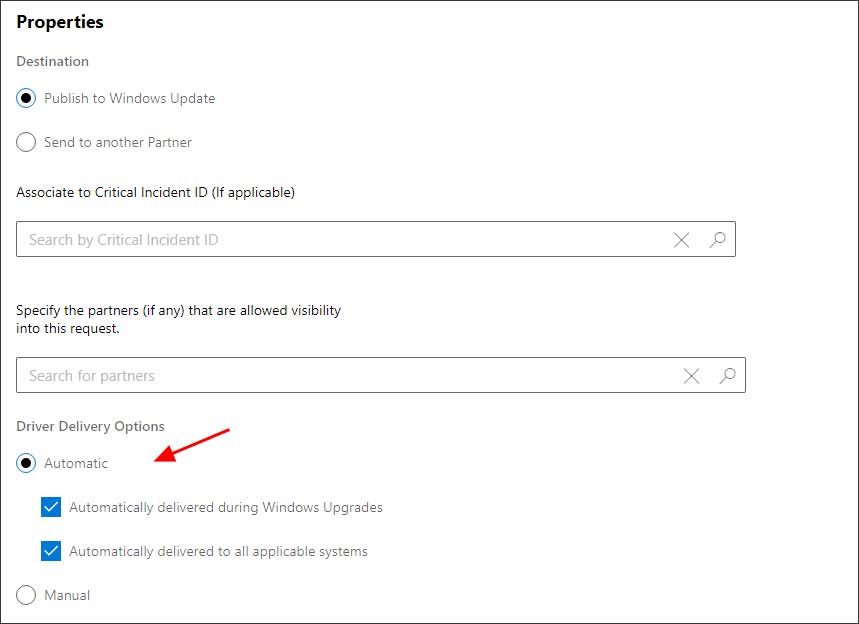
Принцип работы такого рода апдейтов заключается в следующем: если в специальной настройке будет отмечено, что драйвер должен доставляться автоматически, Microsoft сама загрузит и установит его в Windows 10.

Тем не менее такой подход тоже может принести массу проблем, поскольку пользователи наверняка столкнутся с аппаратными конфликтами. В первую очередь непредсказуемость возникает из-за огромной пользовательской базы Windows.

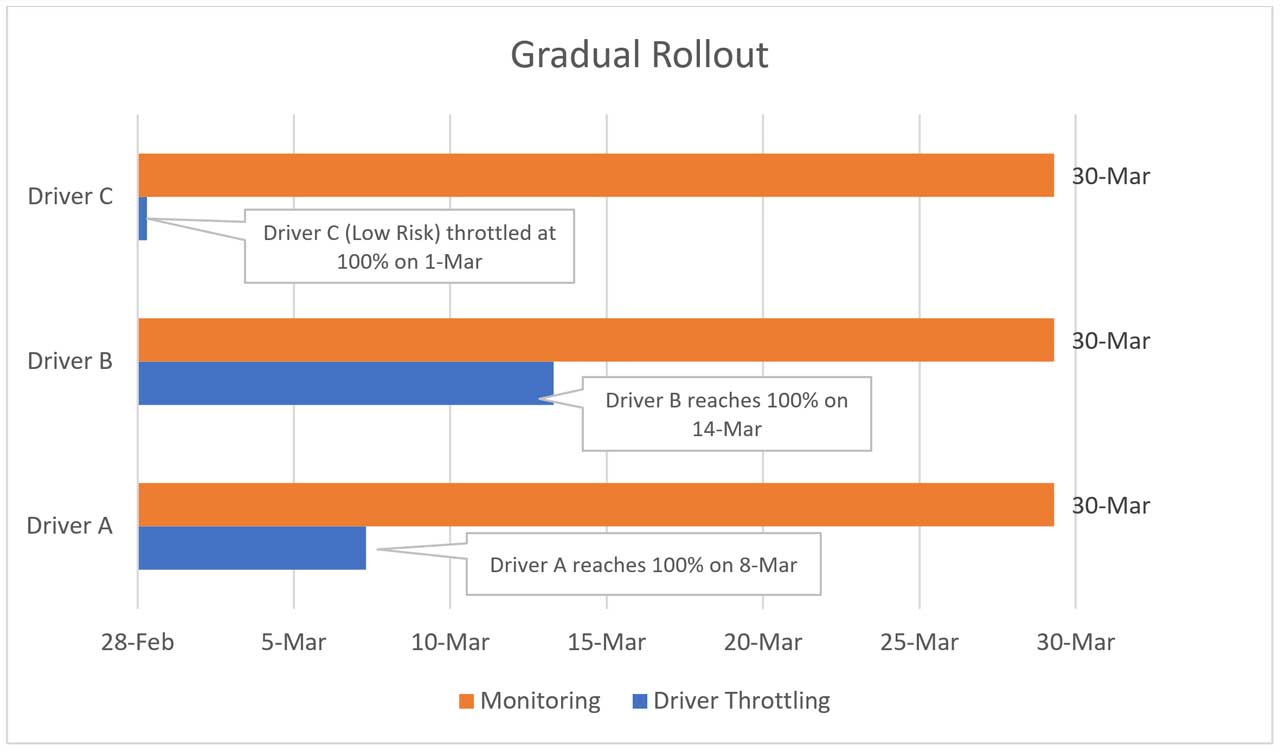
Чтобы свести к минимуму количество багов, Microsoft планирует постепенно рассылать новые драйверы. Сначала их получит лишь небольшая группа людей, выбранная программными средствами. Если не возникнет никаких серьёзных последствий, драйвер получат остальные пользователи Windows 10.

Как именно Microsoft выберет первую группу для установки драйвера? Здесь всё просто — техногиганта интересуют компьютеры на Windows 10, готовые делиться самой подробной информацией о сбоях в работе и багах. Именно они будут получать драйверы, а Microsoft будет анализировать приходящие от них данные.

По словам корпорации, первая стадия займёт приблизительно восемь дней, а дальнейшая рассылка драйверов может уложиться в 30 дней.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru