



Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft рассказала о своих планах организовать автоматическое обновление драйверов, чтобы уменьшить число багов и проблем, с которыми регулярно сталкиваются пользователи Windows 10.

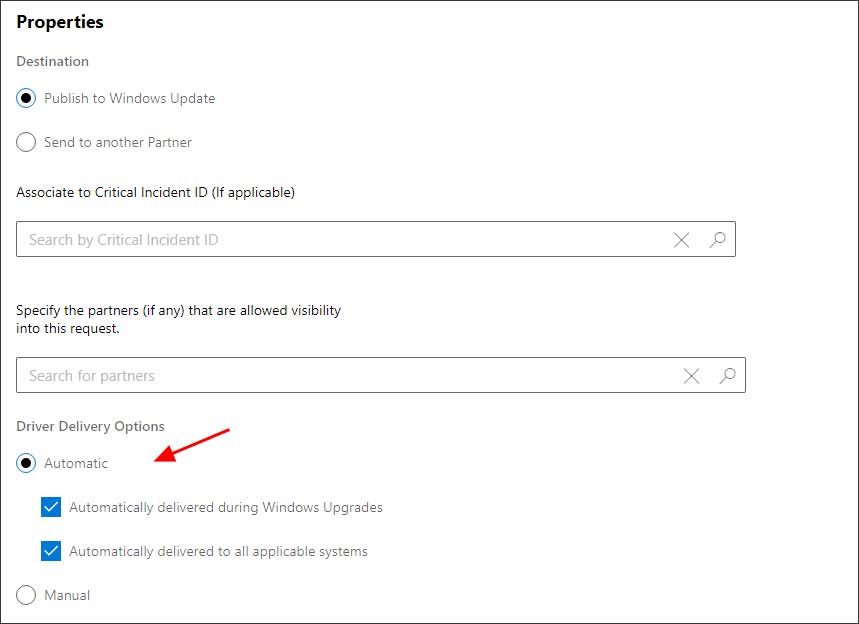
Принцип работы такого рода апдейтов заключается в следующем: если в специальной настройке будет отмечено, что драйвер должен доставляться автоматически, Microsoft сама загрузит и установит его в Windows 10.

Тем не менее такой подход тоже может принести массу проблем, поскольку пользователи наверняка столкнутся с аппаратными конфликтами. В первую очередь непредсказуемость возникает из-за огромной пользовательской базы Windows.

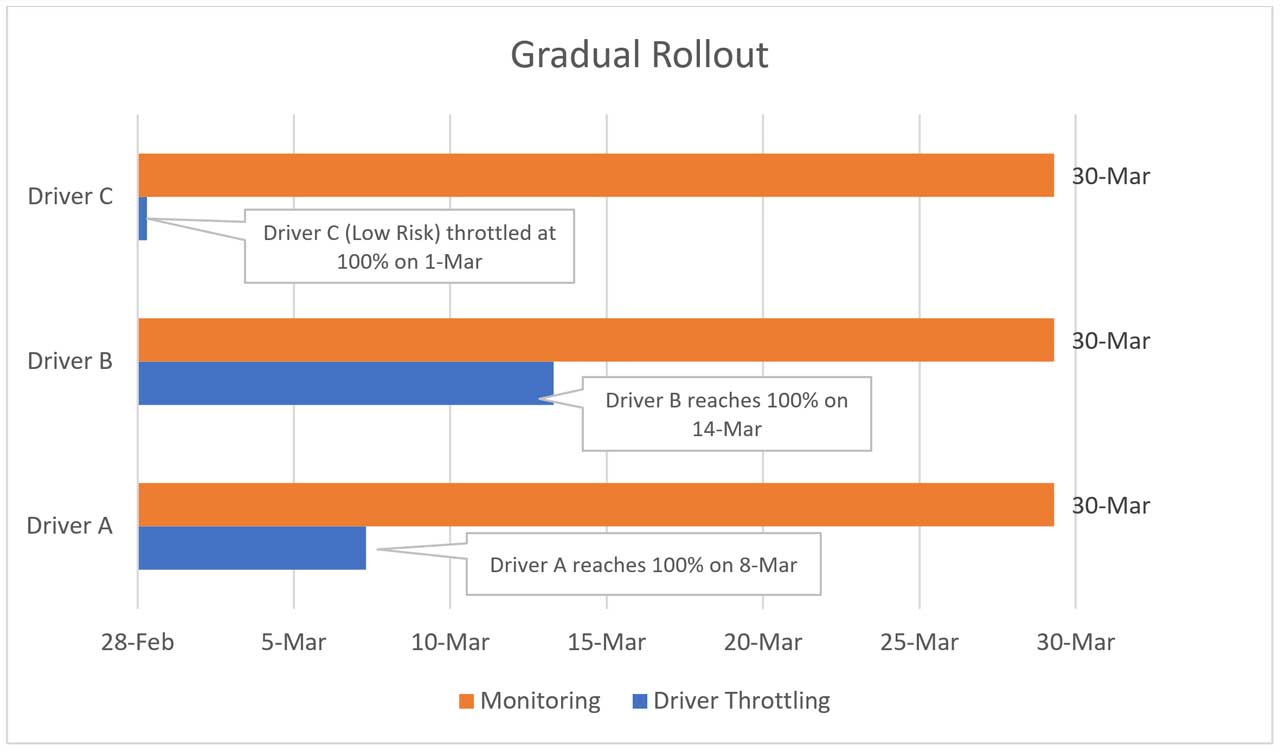
Чтобы свести к минимуму количество багов, Microsoft планирует постепенно рассылать новые драйверы. Сначала их получит лишь небольшая группа людей, выбранная программными средствами. Если не возникнет никаких серьёзных последствий, драйвер получат остальные пользователи Windows 10.

Как именно Microsoft выберет первую группу для установки драйвера? Здесь всё просто — техногиганта интересуют компьютеры на Windows 10, готовые делиться самой подробной информацией о сбоях в работе и багах. Именно они будут получать драйверы, а Microsoft будет анализировать приходящие от них данные.

По словам корпорации, первая стадия займёт приблизительно восемь дней, а дальнейшая рассылка драйверов может уложиться в 30 дней.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru