



В WordPress добавят функцию автообновления плагинов и тем оформления

В WordPress добавят функцию автообновления плагинов и тем оформления

В WordPress добавят функцию автообновления плагинов и тем оформления

Команда разработчиков WordPress работает над новым механизмом автообновления тем оформления и плагинов, которые любят устанавливать владельцы сайтов, работающих на этой CMS. Тем самым должна решиться проблема с атаками на эти компоненты.

Как правило, администраторы веб-ресурсов WordPress пользуются темами оформления и плагинами, которые в значительной степени способны расширить возможности онлайн-площадки.

При этом, однако, администраторы забывают обновлять установленные дополнения, что всегда создаёт дополнительный вектор атаки, — ведь в темах и плагинах тоже находят уязвимости.

В настоящее время функция автообновления имплементирована для плагинов. Сейчас разработчики готовят к выходу аналогичный механизм для тем.

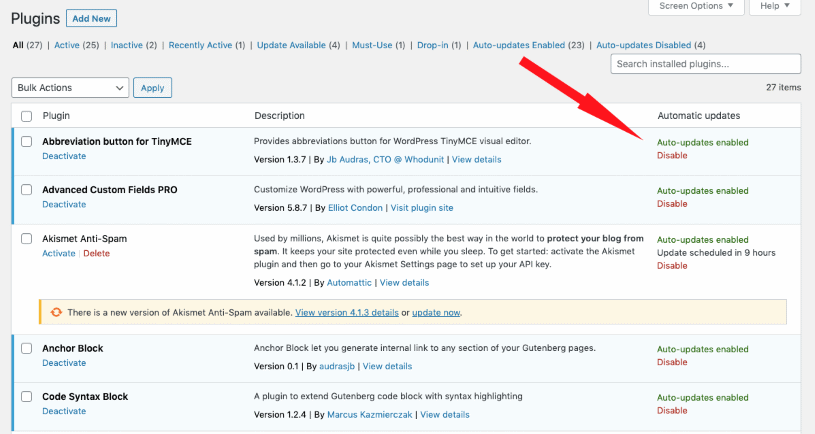
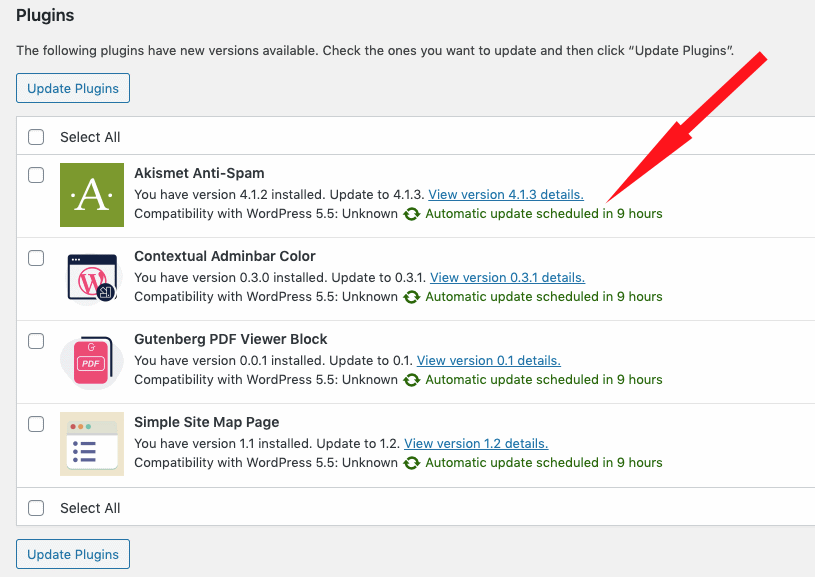
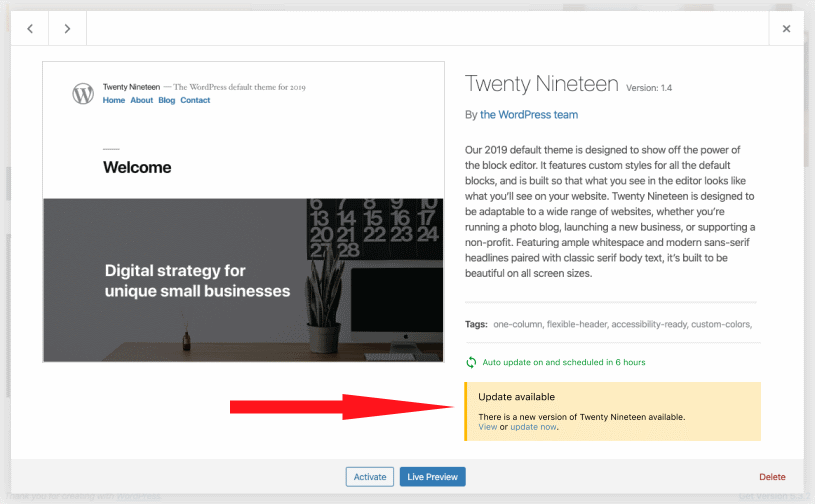
Как только новые функции запустят в стабильных релизах WordPress, пользователи этой CMS смогут настроить плагины и темы оформления на самостоятельное автоматическое обновление. На скриншотах ниже можно посмотреть, как будут выглядеть эти настройки (нажмите на картинку для увеличения):

Если ваш сайт работает на WordPress, и вы хотите попробовать новые возможности автообновления, можете установить специальный плагин.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru