



Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Компания Avast отключила один из основных компонентов своего антивирусного движка. Причиной послужила серьёзная уязвимость, позволяющая киберпреступникам проникнуть в системы пользователей.

Проблему безопасности обнаружил известный исследователь в области кибербезопасности из компании Google Тэвис Орманди.

По словам специалиста, брешь затрагивает движок JavaScript, который является внутренним компонентом антивируса Avast. Этот движок используется для анализа JavaScript-кода, чтобы защитить пользователей от вредоносов до того, как они отработают в браузерах и email-клиентах.

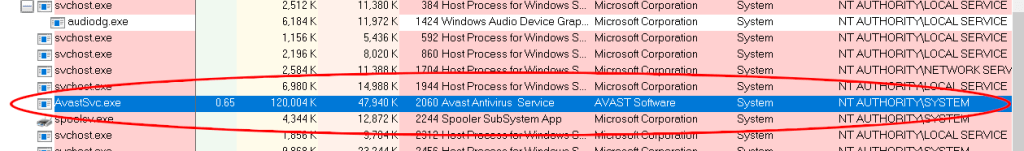
Орманди подчеркнул, что фактически уязвимость затрагивает основной процесс антивируса — AvastSvc.exe, запущенный с правами SYSTEM. Этот процесс загружает движок, в задачи которого входит анализ сетевого трафика.

«Любая уязвимость в этом процессе будет расцениваться как критическая, поскольку удалённые злоумышленники смогут легко ей воспользоваться», — объясняет эксперт.

Орманди также опубликовал специальный инструмент, который он использовал в своих тестах.

«Мы приостановили один из уровней безопасности в антивирусе Avast, который называется эмулятор сценариев. Эмулятор сценариев — одна из наших технологий, которая используется для обнаружения расширенных и запутанных образцов вредоносного ПО. 9 марта исследователь опубликовал инструмент, с помощью которого можно попытаться найти (и, следовательно, использовать) уязвимости в эмуляторе сценариев. Приостановив эмулятор, мы не позволим злоумышленникам находить и эксплуатировать ошибки. У нас нет никаких свидетельств того, что эта ошибка была использована до приостановки. Важно отметить, что возможности защиты других уровней безопасности антивирусных продуктов не затрагиваются, поэтому пользователям не нужно предпринимать какие-либо действия со своим антивирусом. Avast готовит изменения к эмулятору сценариев и предоставит обновление при повторной активации эмулятора сценариев», — гласит официальное заявление Avast.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru