



Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные модули оперативной памяти до сих пор уязвимы перед атаками вида Rowhammer, о чём свидетельствует новое исследование, представленное общественности сегодня. Опасность всё ещё присутствует, хотя производители уже шесть лет пытаются избавить пользователей от этой угрозы.

Все контрмеры разработчиков и вендоров объединили под общим названием Target Row Refresh (TRR), они представляют собой комбинацию программных и аппаратных патчей, постепенно внедряемых в RAM-модули с 2014 года.

Первыми защиту TRR получили модули DDR4, после чего в течение нескольких лет производители были уверены в том, что им удалось справиться с проблемой Rowhammer.

Однако новое исследование под названием «TRRespass: Exploiting the Many Sides of Target Row Refresh» (PDF) с новой стороны освещает данную угрозу для оперативной памяти. Специалисты швейцарского и голландского университетов создали специальный инструмент TRRespass, с помощью которого можно адаптировать старый вид Rowhammer для атак на новые модули памяти с защитой TRR.

«Мы хотим прояснить нюансы, касающиеся внутренних механизмов TRR, а также развенчать миф о безопасности, которую якобы гарантируют эти меры защиты», — пишут в исследовании эксперты.

«Наш инструмент TRRespasss доказывает, что даже последнее поколение модулей DDR4 с защитой TRR уязвимо перед атаками вида Rowhammer. Более того, проверив чипы LPDDR4(X), мы пришли к выводу, что и они восприимчивы к Rowhammer».

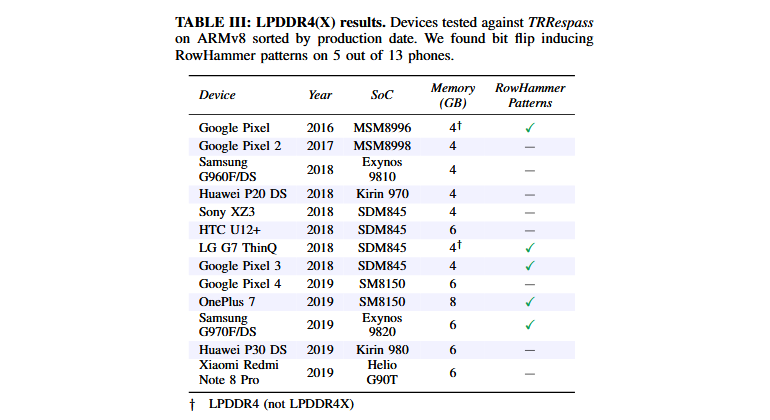
Согласно отчёту специалистов, модули LPDDR4, используемы в смартфонах Google, LG, OnePlus и Samsung также затронуты уязвимостью.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru