



Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

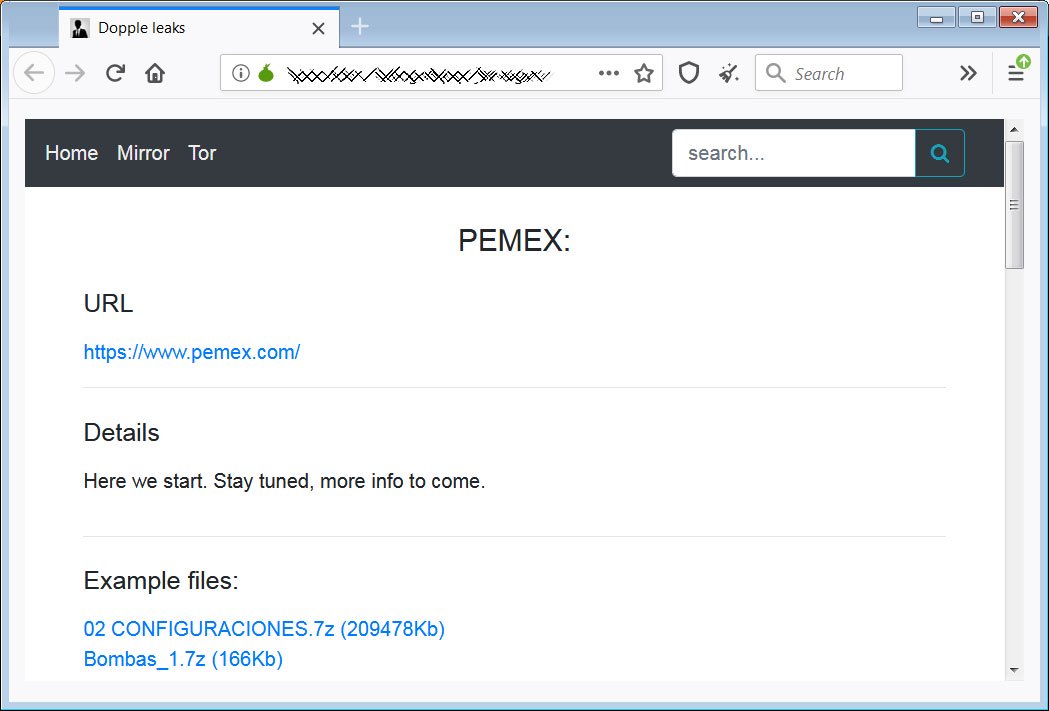
Операторы программы-вымогателя DoppelPaymer запустили специальный веб-сайт, на страницах которого размещают украденные файлы, принадлежащие не заплатившим выкуп жертвам. Таким образом злоумышленники задействуют дополнительный стимул для оплаты.

Напомним, что первым вымогателем, взявшим на вооружение кражу файлов до их шифрования, стал вредонос Maze.

Эта тактика позволяет по-новому шантажировать жертв, особенно тех, у кого в распоряжении есть свежие резервные копии зашифрованных файлов.

Публикуя конфиденциальные данные пользователей, операторы шифровальщиков подвергают их рискам, поскольку различного рода мошенники тут же примутся «обрабатывать» новую жертву — ведь у них есть вся необходимая для этого информация.

На данный момент ландшафт киберугроз насчитывает три программы-вымогателя, публикующие данные пользователей: Sodinokibi, Nemty и DoppelPaymer.

Последний вредонос ориентирован на атаки корпоративных сетей. Первым делом злоумышленники пытаются получить учётные данные администратора, а затем разворачивают вредонос, который зашифрует все устройства в сети.

Поскольку речь идёт о большом количестве зашифрованных девайсов, операторы DoppelPaymer требуют немалые деньги за возврат файлов в первоначальное состояние. Чтобы дополнительно мотивировать жертв, преступники угрожают опубликовать имена и данные взломанных сотрудников.

Для этих целей злоумышленники создали специальный веб-сайт, на котором можно размещать всю украденную информацию.

В настоящее время на этом ресурсе опубликованы данные четырёх компаний, которые, по словам вымогателей, не заплатили выкуп.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru