


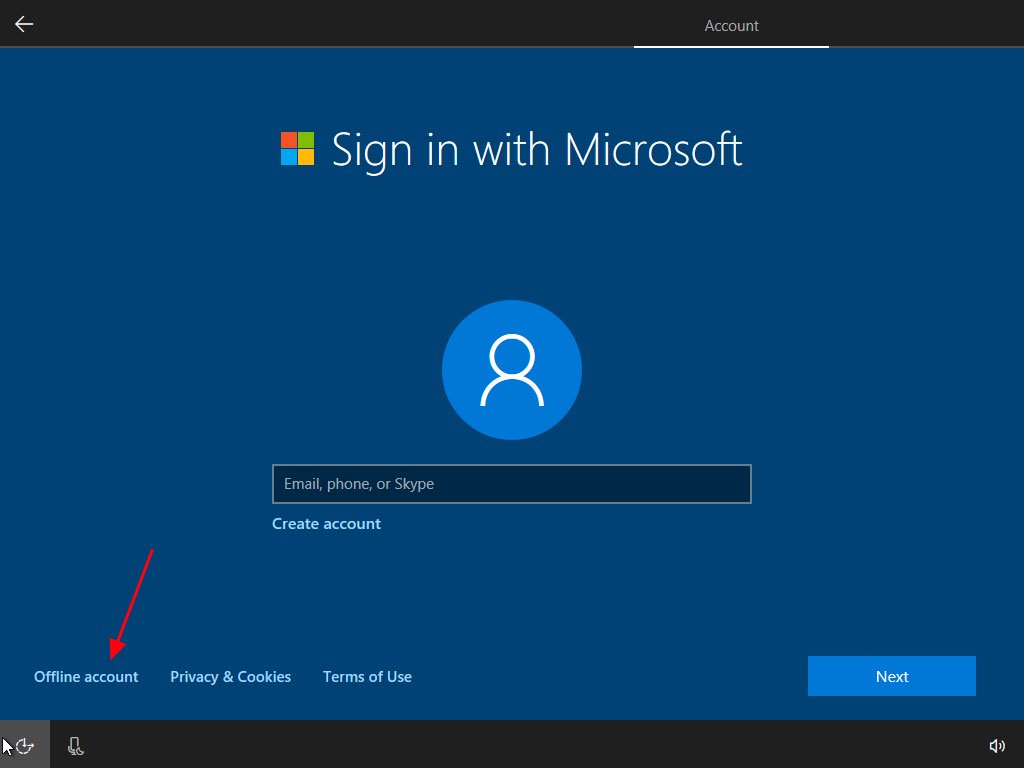

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Чем дальше, тем очевиднее желание Microsoft избавиться от локальных аккаунтов пользователей Windows 10. Корпорация хочет сделать облачный Microsoft-аккаунт единственный опцией.

Если вы владелец компьютера на Windows 10, вам должно быть хорошо известно, что при первом запуске и настройке система предлагает создать учётную запись.

При этом у пользователей раньше был выбор — создать локальный аккаунт (офлайн) или Microsoft-аккаунт.

Локальная учётная запись привязана к конкретному устройству, из-за чего вы не сможете использовать её на другом компьютере. Также офлайн-аккаунт не связан с облачными сервисами OneDrive, Microsoft Store и не требует адрес электронной почты для активации.

А вот аккаунт Microsoft работает совсем иначе: для аутентификации используется имейл, учётная запись привязывается к самой Windows 10 (не к устройству), объединяются все облачные сервисы вроде Office, Outlook, OneDrive Xbox и так далее.

С выпуском Windows 10 1903 Microsoft поменяла принцип настройки системы — пользователи теперь не могут создавать офлайн-аккаунт при первом запуске ОС. Корпорация из Редмонда продолжает навязывать такой подход, недавно локальной учётной записи лишились пользователи из Индии и Германии.

Единственный на сегодняшний день способ создать аккаунт без привязки к облачным серверам Microsoft — отключить компьютер от Сети.

Бесспорно, облачный Microsoft-аккаунт имеет свои преимущества. Благодаря ему все ваши настройки и функциональные возможности объединены под одной учётной записью. Но также не стоит забывать, что это отличный способ собрать ваши данные при использовании облачных сервисов.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru