



Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

Новая функция Google Chrome вызвала вопросы по части конфиденциальности

С выходом Chrome 80 Google внедрил новую функцию, позволяющую создавать ссылку на конкретное слово или фразу в тексте веб-страницы. Разработчики браузера Brave считают, что нововведение ставит под угрозу конфиденциальность пользователей.

Чтобы задействовать описанную выше функцию, получившую имя «ScrollToTextFragment», пользователи должны создать ссылку вида:

https://example.com#:~:text=prefix-,s начало текста,конец текста,-suffix

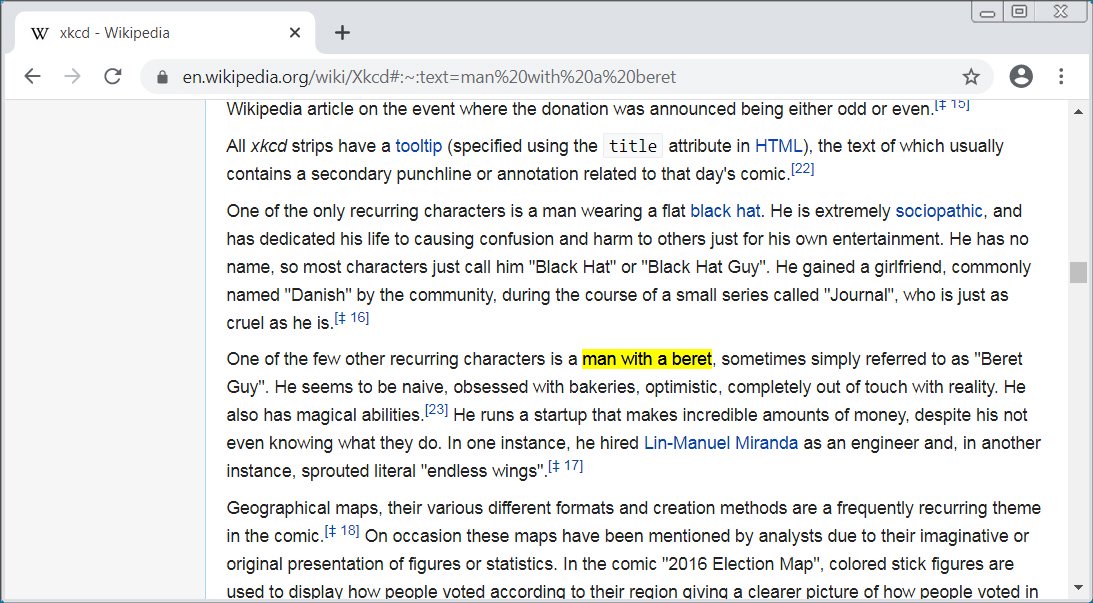
В этом случае при переходе по URL в таком формате пользователи Chrome увидят подсвеченную в тексте фразу. На первый взгляд может показаться, что каждый раз формировать такую ссылку очень неудобно, однако один из разработчиков браузера от Google создал инструмент, облегчающий эту задачу.

Вот пример такой ссылки — http://en.wikipedia.org/wiki/Xkcd#:~:text=man%20with%20a%20beret. Если у вас установлен Chrome 80, попробуйте пройти по ней — вы должны увидеть подсвеченную фразу в тексте:

Это весьма полезная функция, поскольку помогает человеку указать на конкретное место на всей веб-странице. Однако Питер Снайдер, разработчик браузера Brave, полагает, что Google не учёл риски нововведения перед введением его в эксплуатацию.

Снайдер заявил, что ScrollToTextFragment может позволить атакующему вычислить, имеется ли на определённой веб-странице конкретный текст.

«Представьте ситуацию: я могу просматривать DNS-трафик, отравляю ссылку на сайт компании, посвящённый вопросам здоровья, с приставкой #:~:text=cancer, что в итоге позволит мне вычислить, болен ли определённый сотрудник онкологией», — пишет Снайдер.

Таким же образом, по мнению разработчика, можно определять, находится ли в друзьях пользователя конкретные люди на площадках социальных сетей.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru