



Google призывает пользователей Microsoft Edge перейти на Chrome

Google призывает пользователей Microsoft Edge перейти на Chrome

Google призывает пользователей Microsoft Edge перейти на Chrome

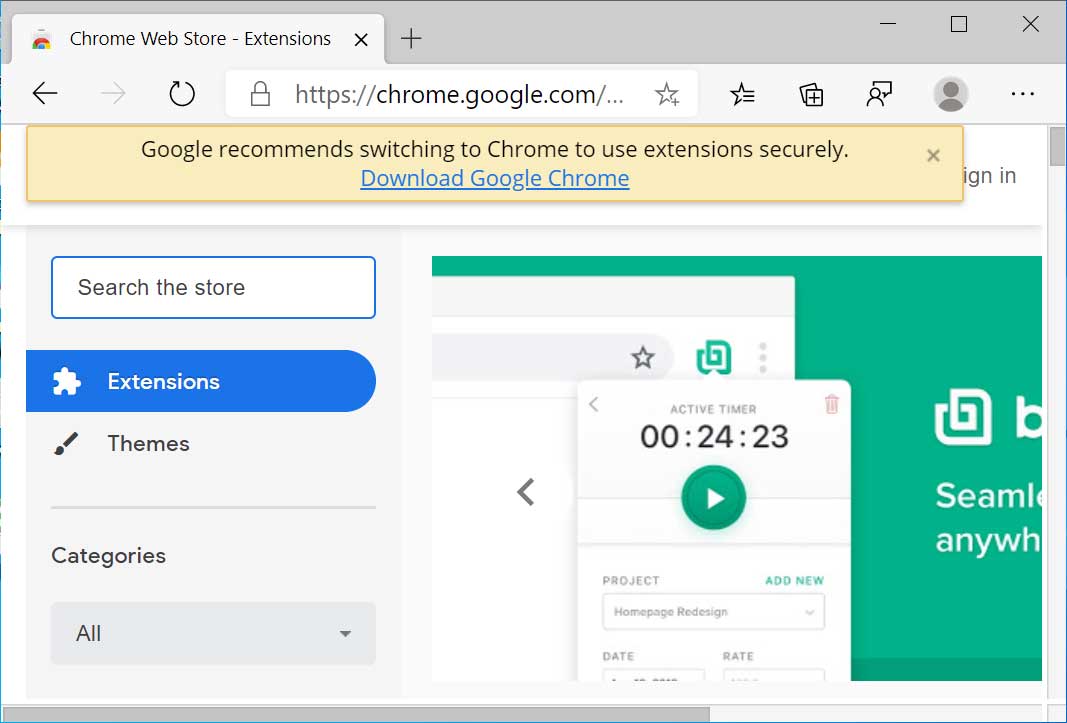
Передел рынка браузеров между двумя гигантами разгорается с новыми силами — теперь навязчивое уведомление в официальном магазине Chrome Web Store призывает пользователей Microsoft Edge перейти на Google Chrome.

В начале этого месяца Microsoft тоже отметилась агрессивным продвижением новой версии своего браузера. Для этого техногигант использовал меню «Пуск», агитируя всех пользователей Firefox попробовать Edge.

Теперь Google решил воплотить схожую схему переманивая юзеров, однако для этого используется сервис Chrome Web Store, на страницах которого размещены расширения для интернет-обозревателя.

При этом в уведомлении отмечается, что Chrome обеспечит лучшую безопасность при работе с аддонами:

«Google рекомендует перейти на Chrome, чтобы обеспечить безопасную работу с расширениями».

Примечательно, что как Chrome, так и Edge в качестве базы используют Chromium. Значит, Chrome Web Store вычисляет пользователей браузера от Microsoft по user-agent и другим специфическим характеристикам.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru