


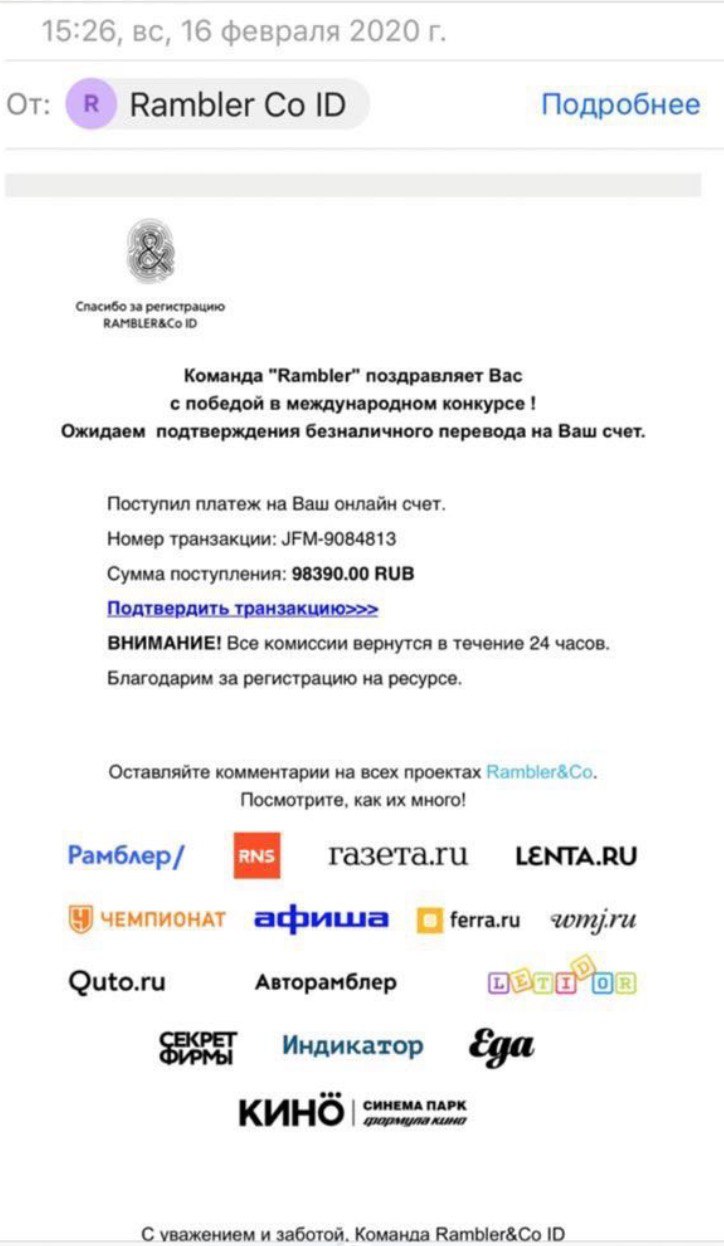

Мошенники выманивали данные карт, представляясь командой Rambler

Мошенники выманивали данные карт, представляясь командой Rambler

Мошенники выманивали данные карт, представляясь командой Rambler

Киберпреступники прибились к новой «хайповой» теме в Сети — многоступенчатая мошенническая схема строится на маскировке под Ежесезонную премию «Лайк года 2020». Как обычно бывает при таких разводах, пользователям обещают крупный денежный приз.

Злоумышленники утверждают, что пользователь может получить деньги за любой лайк, поставленный им на просторах интернета. Якобы специальный алгоритм выберет такой лайк случайно.

Специалисты компании Group-IB совместно с Rambler Group вычислили более 1000 доменов, связанных с данной мошеннической кампанией. Чтобы придать своей рассылке легитимный вид, злоумышленники использовали почтовые серверы оператора фискальных данных (ОФД), которые перед этим успешно взломали.

После этого мошенники начали рассылать пользователям письма от имени команды Rambler. Само собой, в адрес представителей настоящего Rambler посыпались жалобы, после чего компания решила провести собственное расследование, к которому привлекла Group-IB.

Долее Group-IB выяснила, что преступники пытались склонить своих адресатов поучаствовать в премии «Лайк года 2020». Помимо электронных писем, передаваемых посредством взломанных серверов, злоумышленники использовали для доставки уведомлений и Google Календарь.

Здесь в ход вступала социальная инженерия, благодаря которой мошенники выманивали данные платёжных карт. Жертвам обещали денежный приз в размере от $100 до $2000.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru