


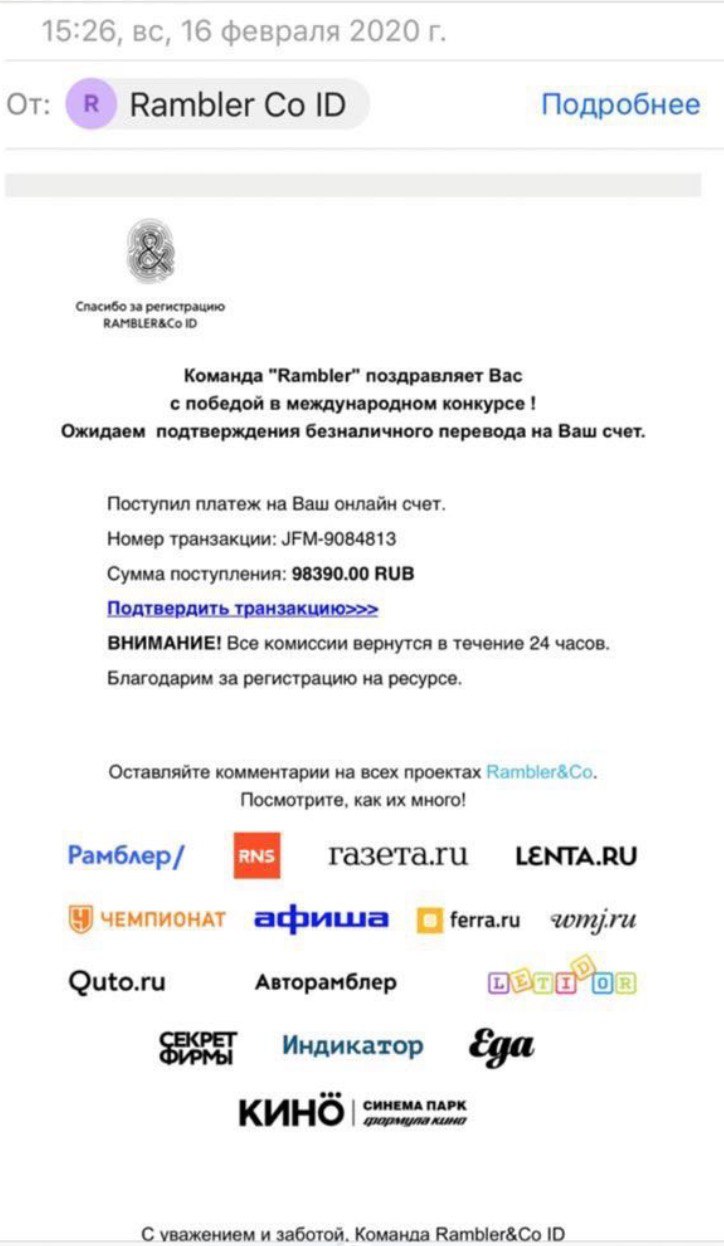

Мошенники выманивали данные карт, представляясь командой Rambler

Мошенники выманивали данные карт, представляясь командой Rambler

Мошенники выманивали данные карт, представляясь командой Rambler

Киберпреступники прибились к новой «хайповой» теме в Сети — многоступенчатая мошенническая схема строится на маскировке под Ежесезонную премию «Лайк года 2020». Как обычно бывает при таких разводах, пользователям обещают крупный денежный приз.

Злоумышленники утверждают, что пользователь может получить деньги за любой лайк, поставленный им на просторах интернета. Якобы специальный алгоритм выберет такой лайк случайно.

Специалисты компании Group-IB совместно с Rambler Group вычислили более 1000 доменов, связанных с данной мошеннической кампанией. Чтобы придать своей рассылке легитимный вид, злоумышленники использовали почтовые серверы оператора фискальных данных (ОФД), которые перед этим успешно взломали.

После этого мошенники начали рассылать пользователям письма от имени команды Rambler. Само собой, в адрес представителей настоящего Rambler посыпались жалобы, после чего компания решила провести собственное расследование, к которому привлекла Group-IB.

Долее Group-IB выяснила, что преступники пытались склонить своих адресатов поучаствовать в премии «Лайк года 2020». Помимо электронных писем, передаваемых посредством взломанных серверов, злоумышленники использовали для доставки уведомлений и Google Календарь.

Здесь в ход вступала социальная инженерия, благодаря которой мошенники выманивали данные платёжных карт. Жертвам обещали денежный приз в размере от $100 до $2000.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru