



Число вредоносов для Windows 7 резко увеличилось на 125%

Число вредоносов для Windows 7 резко увеличилось на 125%

Число вредоносов для Windows 7 резко увеличилось на 125%

Эксперты из Webroot подготовили отчёт «2020 Webroot Threat Report», отражающий тенденции современных вредоносных программ. В ходе исследования команда специалистов проанализировала более 37 млрд вредоносных ссылок, а также скачанные оттуда семплы.

В первую очередь сотрудники Webroot отметили рост числа фишинговых ссылок — в 2019 году эта цифра увеличилась на 640%.

При этом 1 из 4 вредоносных URL размещался во вполне легитимном домене. 8,9 миллионов проанализированных ссылок содержали скрипт криптоджекинга. А самыми популярными брендами у фишеров стали Facebook, Microsoft, Apple, Google, PayPal и Dropbox.

Чаще всего фишинговые ресурсы маскировались под криптовалютные биржи (55%), игровые сайты (50%), почтовые сервисы (40%), финансовые организации (40%) и платёжные системы (32%).

Помимо этого, согласно отчёту экспертов, 93,6% проанализированных вредоносных программ были уникальными для конкретного компьютера — это самый высокий показатель за всю историю наблюдения. 85% зловредов скрываются в директориях %temp%, %appdata%, %cache% и %windir%.

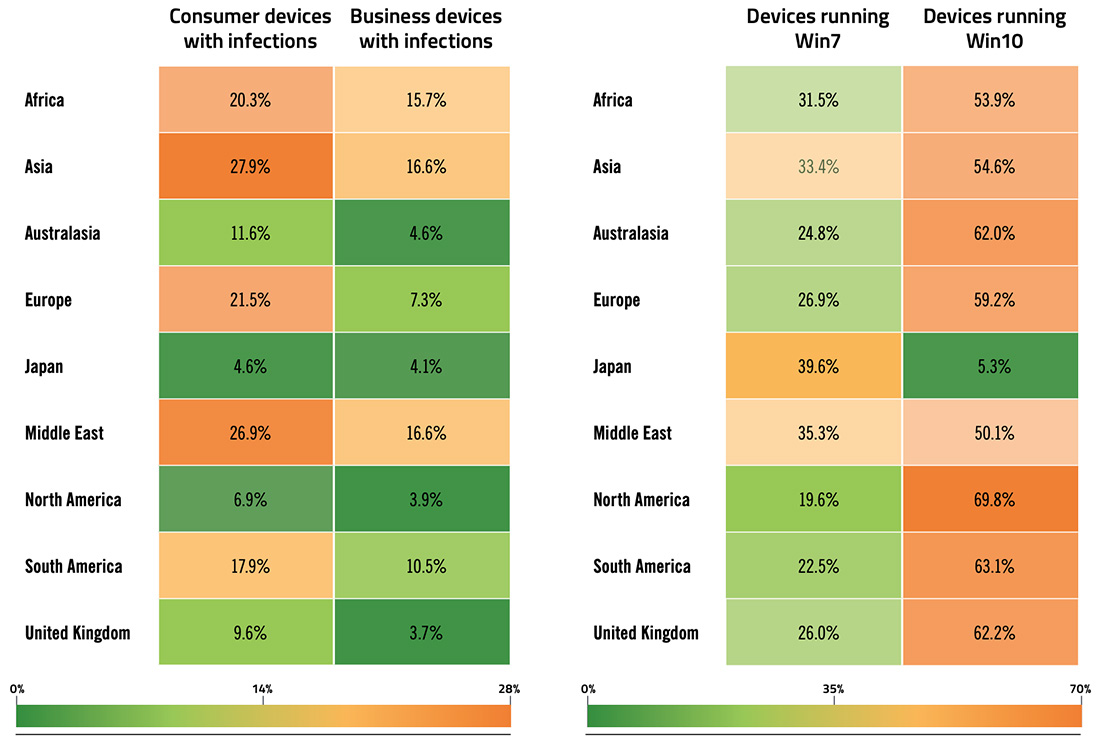
Число ориентированных на Windows 7 вредоносов тоже значительно выросло — на целых 125%. Скорее всего, это связано с окончанием срока поддержки данной версии операционной системы.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru