



С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

Исследователи из компании ClearSky, специализирующейся на кибербезопасности, изучили кампании иранских правительственных хакеров и выяснили, что основная цель таких группировок в 2019 году заключалась в эксплуатации максимального количества уязвимостей в корпоративных VPN-сервисах.

Многим экспертам прошлый год запомнился постоянно всплывающими проблемами безопасности в VPN. Среди уязвимых сервисов были отмечены разработки Pulse Secure, Palo Alto Networks, Fortinet и Citrix.

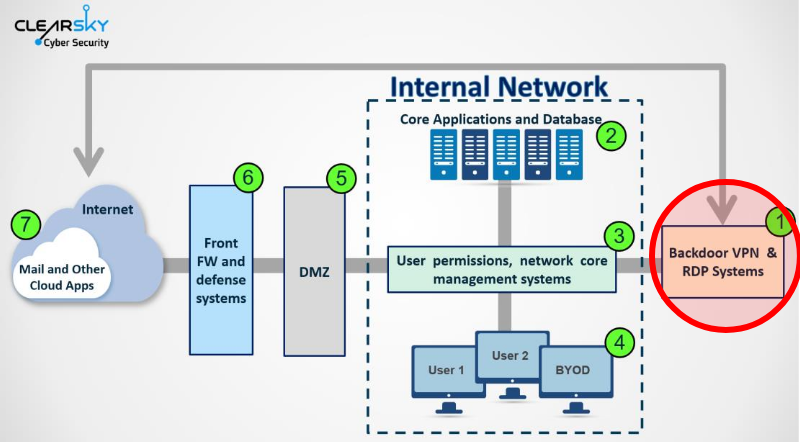
Согласно отчёту ClearSky, иранские хакеры старались как можно скорее использовать бреши в VPN, информация о которых уже просочилась в общий доступ. Конечной целью была установка бэкдоров в сети компаний по всему миру.

По словам исследователей, киберпреступники атаковали ИТ, телекоммуникационную, нефтяную, газовую и авиационную сферы. Отдельные атаки произошли спустя какие-то часы после раскрытия информации о соответствующих VPN-уязвимостях.

Команда ClearSky заявила, что их отчёт рассеивает миф о том, что иранские хакеры менее одарённые и опасные, чем российские, китайские или северокорейские. Отчасти «компетентность» киберпреступников из Ирана подтверждается разработанной ими методикой, позволяющей в самые короткие сроки использовать свежие уязвимости в атаках.

Таким образом, в 2019 году Иран задействовал следующие бреши в своих операциях: CVE-2019-11510 в Pulse Secure Connect VPN, CVE-2018-13379 в Fortinet FortiOS VPN и CVE-2019-1579 в Palo Alto Networks Global Protect.

Помимо этого, правительственные хакеры разработали собственные вредоносные программы, адаптированные под свои цели:

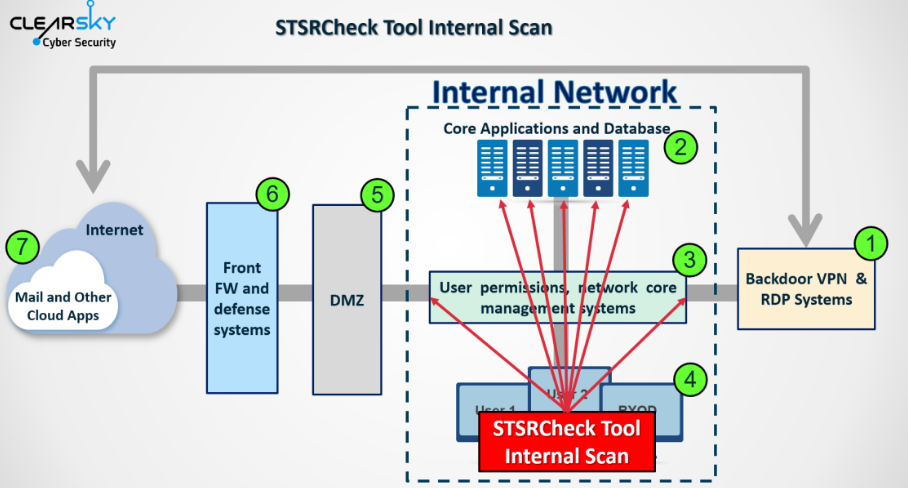
  • STSRCheck — инструмент для маппинга баз данных и открытых портов.
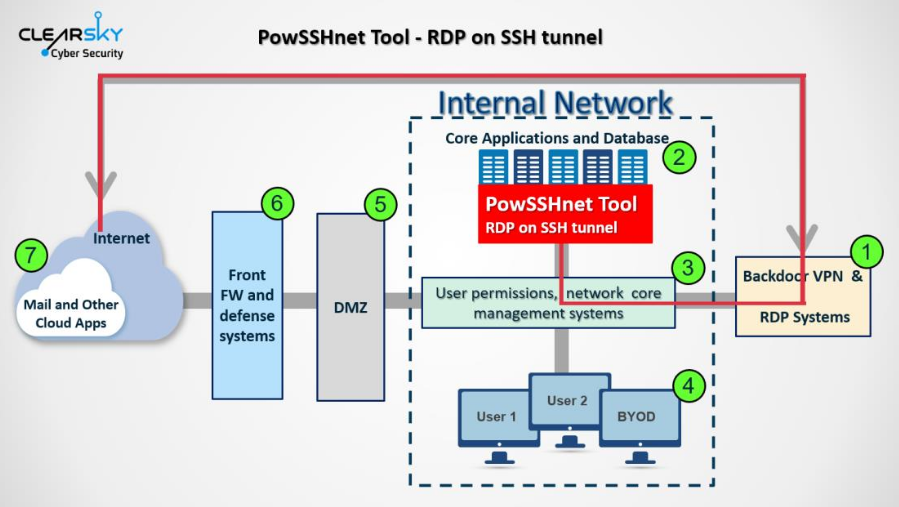
  • POWSSHNET — бэкдор собственной разработки, осуществляющий туннелирование RDP-over-SSH.
  • Кастомные VBScripts — скрипты для загрузки текстовых файлов с командных серверов C&C.
  • Port.exe — инструмент для сканирования портов определённого IP-адреса.

Подпишитесь на новости

Билайн предложил месяц бесплатного доступа к шести сервисам

Безлимитный интернет, защита от спама и облако для фотографий — Билайн предлагает попробовать до шести сервисов бесплатно на 30 дней. Подключить их можно со 2 по 9 октября, а после пробного месяца услуги отключатся автоматически.

Акция приурочена к Дню сотовой независимости, который оператор отмечает второй год подряд.

Предложение доступно клиентам с предоплатной системой расчётов независимо от тарифа. Можно выбрать одну услугу, несколько или весь набор.

В списке:

  • Виртуальный помощник PRO — принимает звонки, записывает и расшифровывает разговоры, блокирует спам и прерывает диалог при выявлении мошенника.
  • «Безлимит на 30 дней» — мобильный интернет без подсчёта гигабайтов, которым можно делиться с номерами, подключёнными к тарифу.
  • «Раздача PRO» — раздача интернета на другие устройства без снижения скорости из-за самой раздачи.
  • «Моё имя сети» — замена названия оператора на экране смартфона своим вариантом.
  • «Облако Билайн» — 250 ГБ для хранения файлов и автоматического сохранения фото и видео.
  • «Книги Билайн» — доступ к каталогу из более чем 650 тысяч электронных и аудиокниг.

Подключение — в приложении Билайна. Бесплатный период отсчитывается отдельно для каждой услуги с момента её активации. Если платная версия уже подключена, бесплатно активировать её по акции не получится.

Есть и географическое ограничение: «Безлимит на 30 дней» недоступен в Чукотском АО и Норильске.

Тем, кто уже платно пользуется четырьмя или более услугами из списка, оператор начислит 300 бонусных рублей на связь. Остальным предлагают месяц на проверку: пригодился сервис — можно продлить, не пригодился — он отключится сам.

RSS: Новости на портале Anti-Malware.ru