



Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Эксперты нашли способ избавиться от неудаляемого Android-вредоноса

Исследователям в области кибербезопасности спустя десять месяцев всё же удалось найти надёжный способ, помогающий избавиться от сложной вредоносной программы для Android — xHelper. Напомним, что ранее зловред считался неудаляемым.

xHelper терроризировал пользователей Android на протяжении десяти месяцев. Впервые его обнаружили в марте 2019 года.

Согласно многочисленным жалобам, наводнившим форумы в прошлом году, xHelper нельзя удалить даже через сброс смартфона к заводским настройкам.

Спустя несколько часов после подобного сброса xHelper переустанавливал себя в системе без всякого взаимодействия с жертвой.

При этом нельзя было сказать, что xHelper является именно вредоносной программой, скорее — раздражающей. Приложение докучало пользователям показом всплывающих рекламных окон или спамерских уведомлений.

Как установили эксперты, xHelper попадал на устройства пользователей с помощью приложений, установленных из сторонних источников.

К счастью, специалист из Malwarebytes Нэйтан Коллиер опубликовал пошаговую инструкцию, с помощью которой можно избавиться от xHelper.

Обратите внимание, что инструкция требует установить приложение Malwarebytes для Android, но оно абсолютно бесплатное, так что переживать не стоит. Итак:

  1. Установите из Google Play Store файловый менеджер с возможностью поиска файлов в директориях.
  2. Временно отключите Google Play Store, чтобы пресечь переустановку зловреда: Настройки > Приложения > Google Play Store > кнопка «Отключить».
  3. Запустите сканирование системы Android в приложении Malwarebytes — оно поможет вычислить имя процесса, за которым скрывается xHelper (как правило, это следующие имена: fireway, xhelper и дублирующее — Settings).
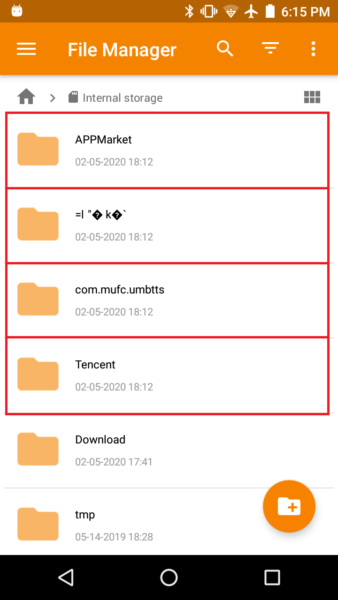
  4. Откройте файловый менеджер и найдите в хранилище любой объект, имя которого начинается на com.mufc.
  5. Отметьте или запишите для себя дату последней модификации всего, что начинается на com.mufc.
  6. Удалите всё, что начинается на com.mufc и все объекты с такой же датой модификации (за исключением папок вроде «Загрузки»).
  7. Активируйте Google Play Store — Настройки > Приложения > Google Play Store > кнопка «Включить».

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru