



ФБР: Жертвы киберпреступлений потеряли $3,5 млрд в 2019 году

ФБР: Жертвы киберпреступлений потеряли $3,5 млрд в 2019 году

ФБР: Жертвы киберпреступлений потеряли $3,5 млрд в 2019 году

Центр рассмотрения жалоб на киберпреступления (IC3), входящий в состав ФБР, опубликовал отчёт «2019 Internet Crime Report», в котором приводятся интересные данные относительно потерь от преступлений в цифровом пространстве.

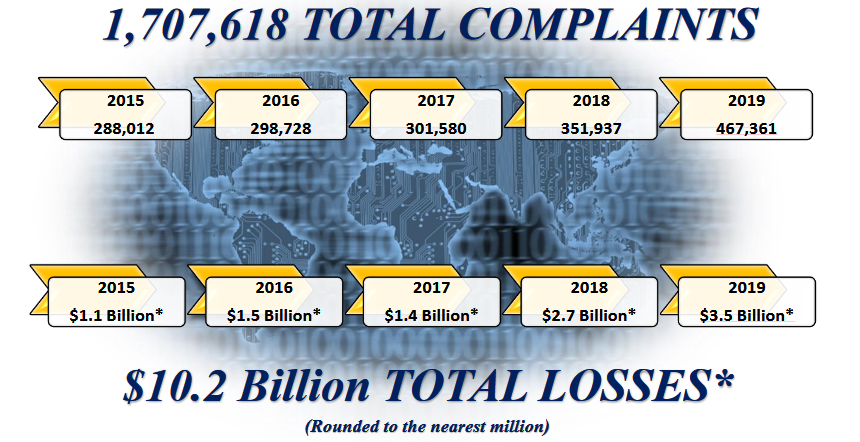
Согласно представленной информации, киберпреступления привели к общим потерям физических лиц и компаний на сумму $3,5 миллиарда. Об этом говорят 467 361 жалоб, полученных IC3 за прошлый год.

По словам представителей, центр получил 4 884 231 с мая 2000 года. В среднем за год приходило около 340 тыс. сообщений, а в день — 1200. По подсчётам экспертов, с 2015 по 2019 год потери от преступлений в киберпространстве составили $10,2 миллиарда.

«Чаще всего физлица и бизнес жалуются на фишинг, мошенничество и вымогательство. К наибольшим потерям приводит взлом корпоративной почты (BEC)», — гласит отчёт IC3.

Глава IC3 Донна Грегори заявила, что в 2019 году злоумышленники сконцентрировались на развитии своей тактики, помогающей избежать детектирования.

«Киберпреступники настолько совершенствуют свой подход, что с каждым годом становится всё сложнее обнаружить их присутствие и отличить легитимное письмо от вредоносного», — подчеркнула Грегори.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru