



Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

Благодаря Echobot число атак на АСУ ТП в 2019 году выросло на 2000%

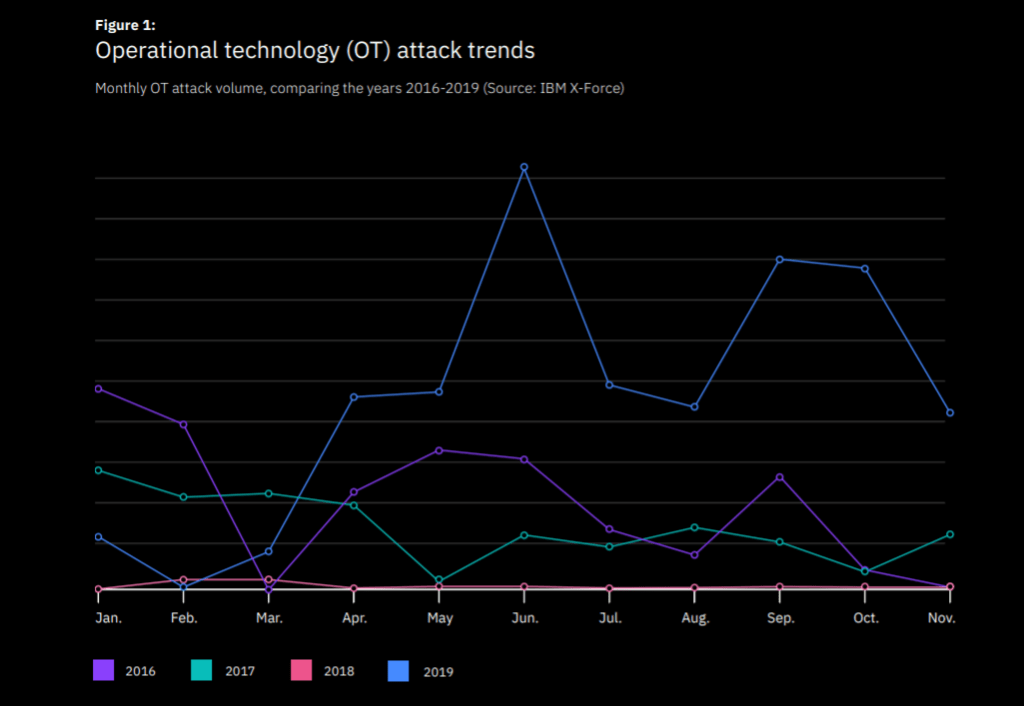
Согласно последнему отчёту IBM «2020 X-Force Threat Intelligence Index», в 2019 году количество атак на системы автоматизации технологических процессов (OT) резко возросло. Исследователи полагают, что причиной скачка стал IoT-вредонос Echobot.

Команда IBM отметила, что в сравнении с 2018 годом в 2019-ом число подобных атак выросло на целых 2000%. Более того, прошлый год отметился самым большим количеством таких инцидентов (когда-либо зафиксированным).

«Число OT-атак достигло своего пика. Вредоносные кампании, в ходе которых злоумышленники атакуют АСУ ТП, за год увеличились на 2000%. Это самая крупная цифра за последние три года, когда велась соответствующая статистика», — пишет IBM.

Если посмотреть на график, который мы приводим ниже, действительно создаётся впечатление, что киберпреступники приложили немало усилий для атак на автоматизированные системы управления технологическими процессами.

Как правило, злоумышленники стараются использовать уязвимости в АСУ ТП/SCADA, а иногда прибегают к техникам вроде «password spraying» — когда атакующий пытается получить доступ к большому количеству аккаунтов за счёт подбора часто используемых паролей.

Также исследователи уточнили, что атаки на АСУ ТП чаще всего совершались в рамках двух вредоносных кампаний, одну из которых контролировала киберпреступная группировка Xenotime, а вторую — Hive0016 (APT33).

Также в отчёте IBM можно найти интересную информацию относительно эксплуатации древних уязвимостей в продуктах Microsoft.

Подпишитесь на новости

Один номер на два телефона: в Android нашли функцию Fast Switch

В приложении Google SIM Manager обнаружили упоминания Android Fast Switch — функции для использования одного телефонного номера на двух смартфонах. Согласно найденному описанию, мобильная связь будет автоматически переключаться на устройство, которое пользователь разблокировал.

Находку опубликовало Android Authority по результатам анализа кода приложения.

Для работы Fast Switch оба смартфона должны быть подключены к одному аккаунту Google. Пользователю также потребуется подтвердить запрос на совместное использование сим-карты. Функция рассчитана на владельца нескольких устройств.

В коде предусмотрены сообщения о несовместимых сим-картах. Другая строка предлагает сначала активировать симку в настройках второго телефона, чтобы сделать её доступной для совместного использования. Точные условия подключения пока неизвестны.

В отличие от ручного переноса eSIM, Fast Switch должна переключать обслуживание между устройствами в фоне. Подробностей о синхронизации истории звонков и других данных пока нет.

Список совместимых смартфонов, поддержка операторов и возможная плата за услугу не раскрыты. Сроки запуска также неизвестны. Находка относится к разрабатываемой функции, поэтому обнаруженный в приложении код не гарантирует её выхода для пользователей.

RSS: Новости на портале Anti-Malware.ru