



Мощный DDoS вывел в офлайн 25% Ирана

Мощный DDoS вывел в офлайн 25% Ирана

Мощный DDoS вывел в офлайн 25% Ирана

Иран в очередной раз оказался жертвой кибератаки — на этот раз массированный DDoS лишил страну доступа в Сеть на 75%. Неизвестные, но явно хорошо подготовленные киберпреступники атаковали инфраструктуру Ирана. Эксперты не спешат проводить параллели с американо-иранским конфликтом.

Обсерватория NetBlocks, отслеживающая перебои и проблемы с доступом в интернет, на выходных сообщила о масштабной проблеме Ирана — большая часть страны лишилась доступа в Сеть.

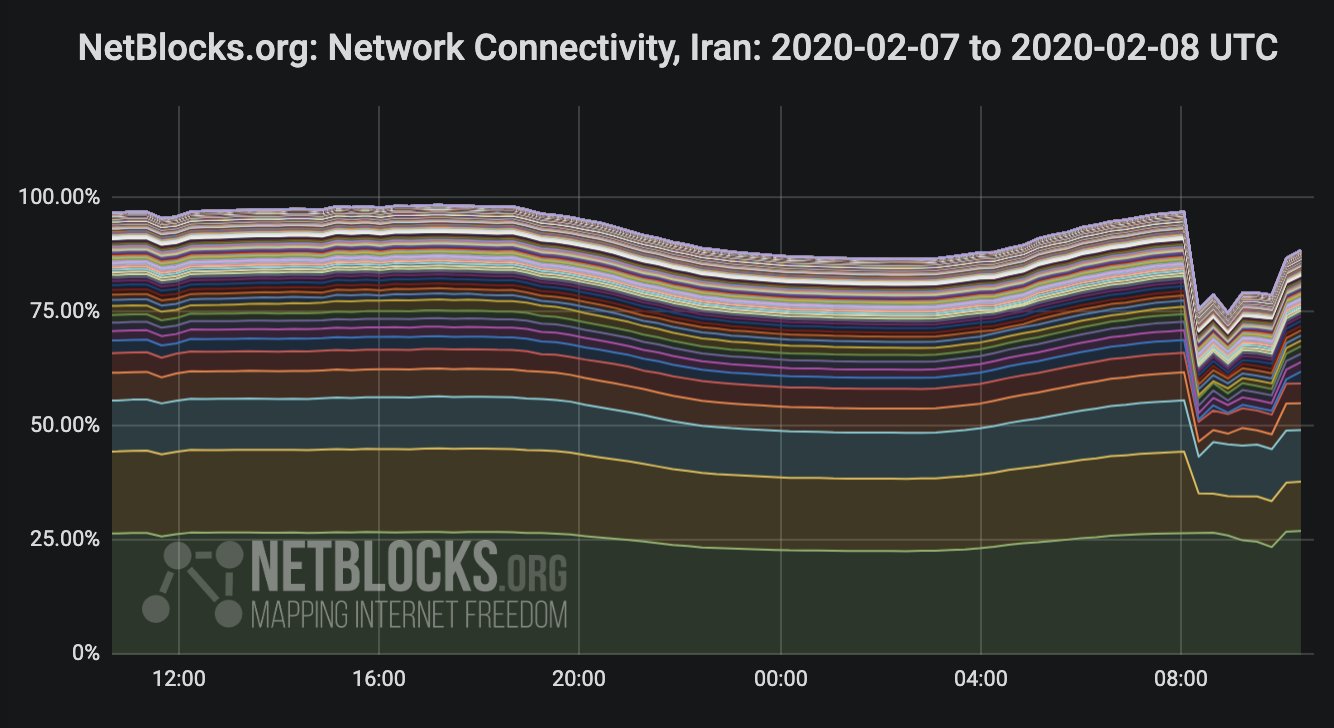
Собранные данные NetBlocks представила в своём Twitter-аккаунте: 8 февраля около 08:45 доступ в интернет Ирана упал на 75%. Судя по всему, инцидент как-то связан с применением властями техники изоляции, известной как «Digital Fortress».

Digital Fortress выступает в роли своего рода национального киберщита. Также описание этой технологии можно встретить под именем D DEZHFA/Dejfa.

«Наши данные подтверждают проблемы доступа в Сеть, зафиксированные в Иране. Впервые сбои были замечены в субботу утром, продолжались они несколько часов», — сообщила NetBlocks.

Также стало известно, что под ударом оказалось большинство ключевых иранских интернет-провайдеров. Спустя приблизительно час доступ в Сеть частично восстановили. Как уже отмечалось выше, общие онлайн-показатели Ирана упали в пике на 75%.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru