



Вредонос RobbinHood борется с антивирусами с помощью драйвера Gigabyte

Вредонос RobbinHood борется с антивирусами с помощью драйвера Gigabyte

Вредонос RobbinHood борется с антивирусами с помощью драйвера Gigabyte

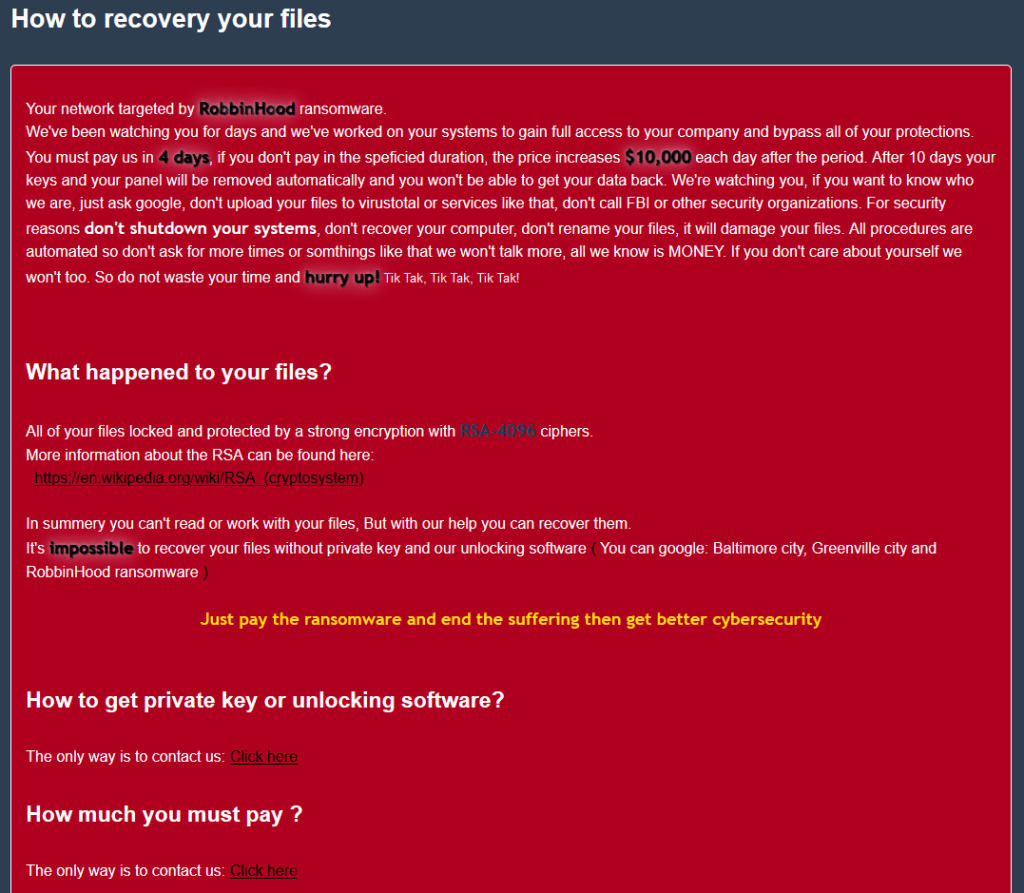
Распространяющие шифровальщик RobbinHood киберпреступники эксплуатируют уязвимость в драйвере Gigabyte для установки своего вредоносного неподписанного драйвера, предназначенного для отключения антивирусных продуктов.

Таким образом, перед началом шифрования злоумышленники пытаются деактивировать все установленные на рабочих станциях защитные решения.

В обычных условиях процессы защитных механизмов в системах Windows можно завершить только с помощью драйверов уровня ядра. Чтобы уберечь пользователей от таких атак, Microsoft внедрила механизм проверки подписи — только подписанные корпорацией драйверы можно установить в систему.

Теперь же исследователи из компании Sophos описали новую технологию, используемую киберпреступниками для распространения вымогателя RobbinHood.

Первым делом атакующие инсталлируют в систему известный уязвимый драйвер Gigabyte (GDRV.SYS), подписанный Microsoft, а затем задействуют брешь в нём для отключения функции проверки подписи драйверов.

Уязвимость отслеживается под идентификатором CVE-2018-19320, она затрагивает ныне устаревший набор программного обеспечения Gigabyte. В описанных Sophos атаках преступники задействовали исполняемый файл Steel.exe.

Список подлежащих завершению антивирусных процессов находится в файле PLIST.TXT, к которому, к сожалению, исследователи не смогли получить доступ.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru