



Вредонос RobbinHood борется с антивирусами с помощью драйвера Gigabyte

Вредонос RobbinHood борется с антивирусами с помощью драйвера Gigabyte

Вредонос RobbinHood борется с антивирусами с помощью драйвера Gigabyte

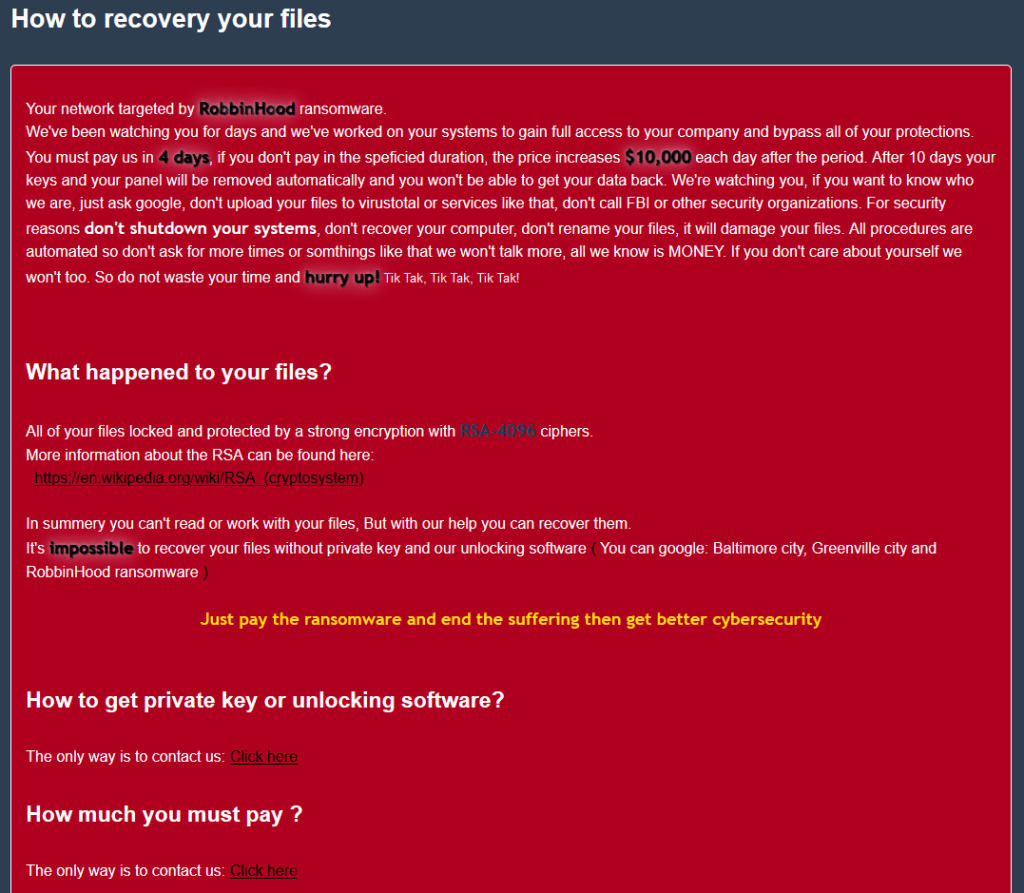
Распространяющие шифровальщик RobbinHood киберпреступники эксплуатируют уязвимость в драйвере Gigabyte для установки своего вредоносного неподписанного драйвера, предназначенного для отключения антивирусных продуктов.

Таким образом, перед началом шифрования злоумышленники пытаются деактивировать все установленные на рабочих станциях защитные решения.

В обычных условиях процессы защитных механизмов в системах Windows можно завершить только с помощью драйверов уровня ядра. Чтобы уберечь пользователей от таких атак, Microsoft внедрила механизм проверки подписи — только подписанные корпорацией драйверы можно установить в систему.

Теперь же исследователи из компании Sophos описали новую технологию, используемую киберпреступниками для распространения вымогателя RobbinHood.

Первым делом атакующие инсталлируют в систему известный уязвимый драйвер Gigabyte (GDRV.SYS), подписанный Microsoft, а затем задействуют брешь в нём для отключения функции проверки подписи драйверов.

Уязвимость отслеживается под идентификатором CVE-2018-19320, она затрагивает ныне устаревший набор программного обеспечения Gigabyte. В описанных Sophos атаках преступники задействовали исполняемый файл Steel.exe.

Список подлежащих завершению антивирусных процессов находится в файле PLIST.TXT, к которому, к сожалению, исследователи не смогли получить доступ.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru