



Илон Маск посмеялся над проблемами безопасности WhatsApp

Илон Маск посмеялся над проблемами безопасности WhatsApp

Илон Маск посмеялся над проблемами безопасности WhatsApp

Илон Маск, похоже, не входит в число фанатов мессенджера WhatsApp, поскольку вчерашний твит американского предпринимателя содержит отсылку к проблемам безопасности сервиса обмена сообщениями.

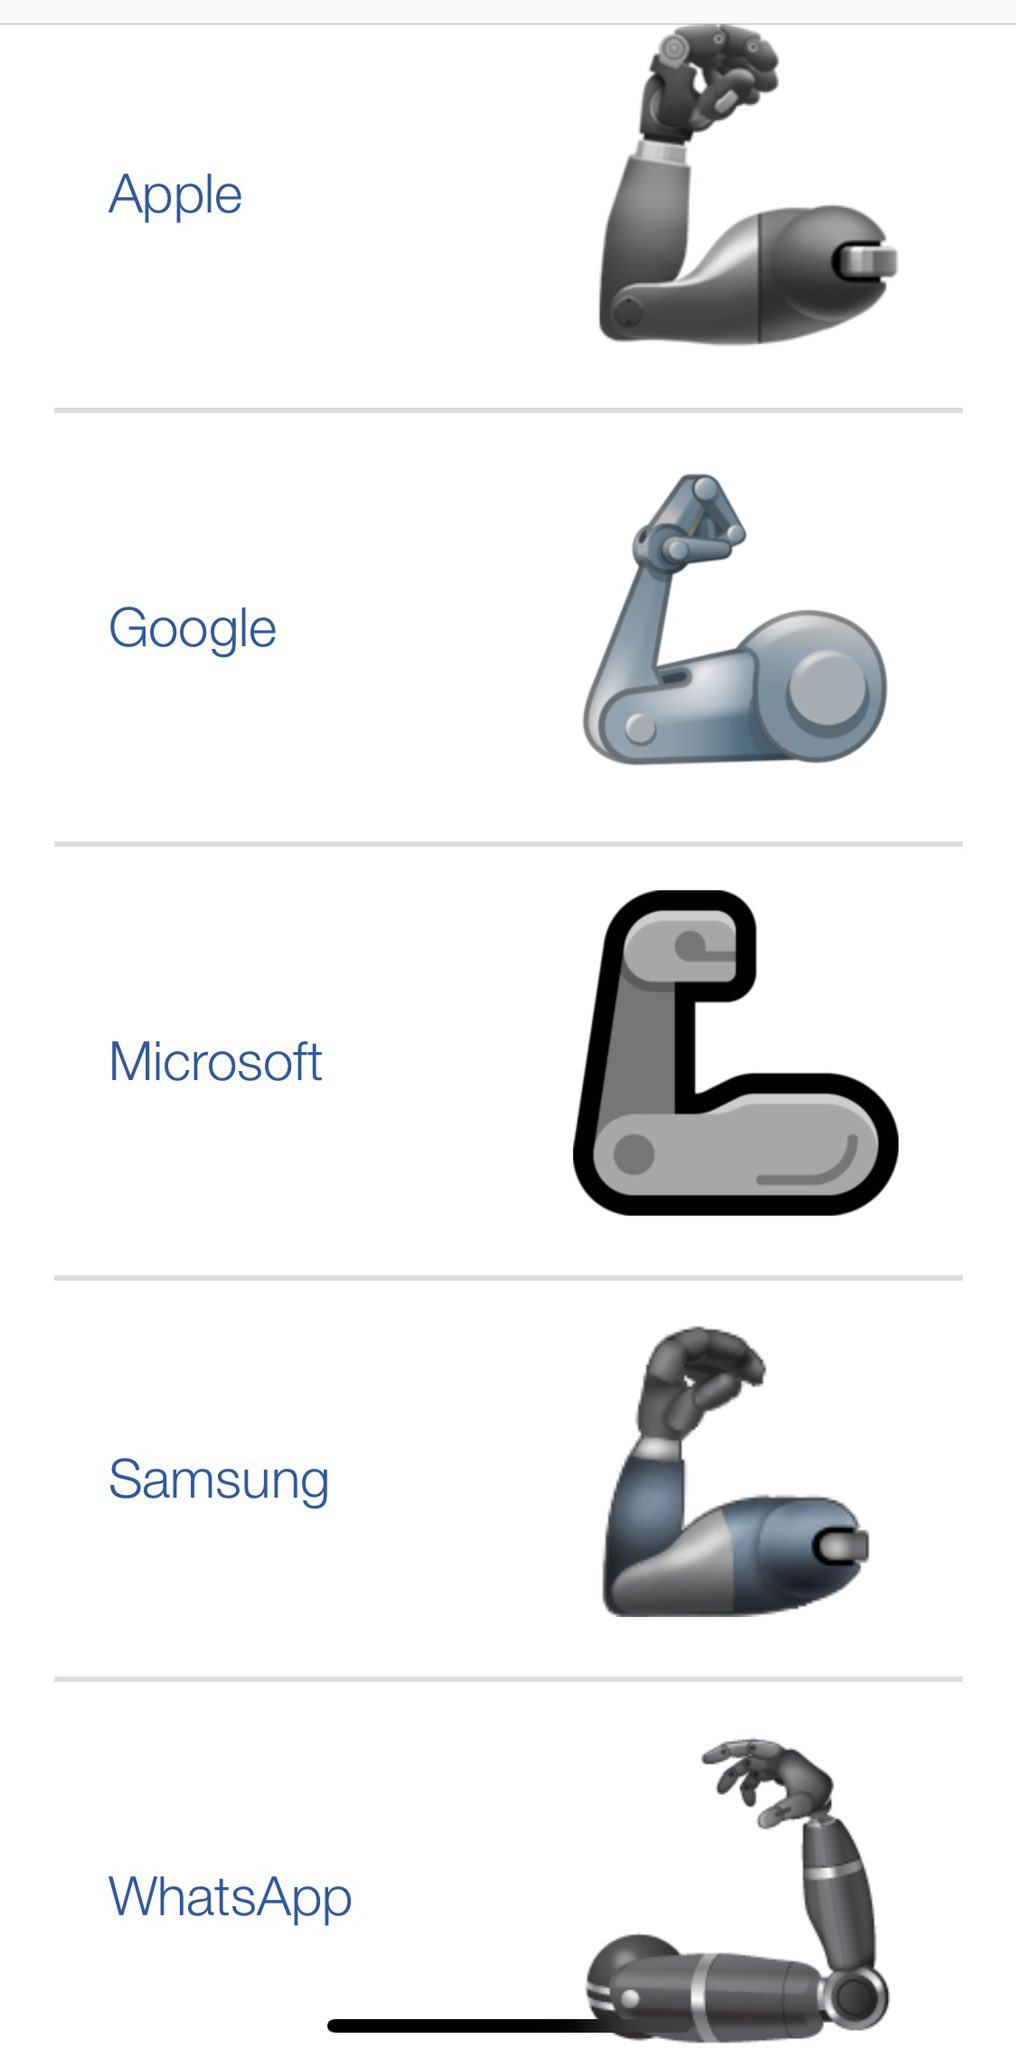
Ключ в завуалированном намёке — Маск опубликовал в Twitter ряд новых эмодзи, сопроводив картинку напоминанием об уязвимостях WhatsApp.

«Новые эмодзи. Последний поставляется вместе с бесплатным взломом смартфона», — пишет Маск.

Гендиректора Tesla сложно обвинить в предвзятости — в последнее время мы действительно часто слышали о проблемах WhatsApp, угрожавших безопасности и конфиденциальности пользователей.

Например, на днях Facebook устранил критическую брешь в WhatsApp. В случае удачной эксплуатации преступник мог прочитать файлы, локально расположенные у жертвы. Проблема была актуальна для систем macOS и Windows.

Также с помощью данного мессенджера наследному принцу Саудовской Аравии якобы удалось взломать генерального директора и основателя Amazon Джеффа Безоса. Согласно результатам расследования, инцидент датируется маем 2018 года.

Известным противником WhatsApp можно назвать и Павла Дурова. В конце прошлого года он в очередной раз предлагал удалить мессенджер, поскольку он не обеспечивает должный уровень безопасности и конфиденциальности переписок пользователей.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru