



Илон Маск посмеялся над проблемами безопасности WhatsApp

Илон Маск посмеялся над проблемами безопасности WhatsApp

Илон Маск посмеялся над проблемами безопасности WhatsApp

Илон Маск, похоже, не входит в число фанатов мессенджера WhatsApp, поскольку вчерашний твит американского предпринимателя содержит отсылку к проблемам безопасности сервиса обмена сообщениями.

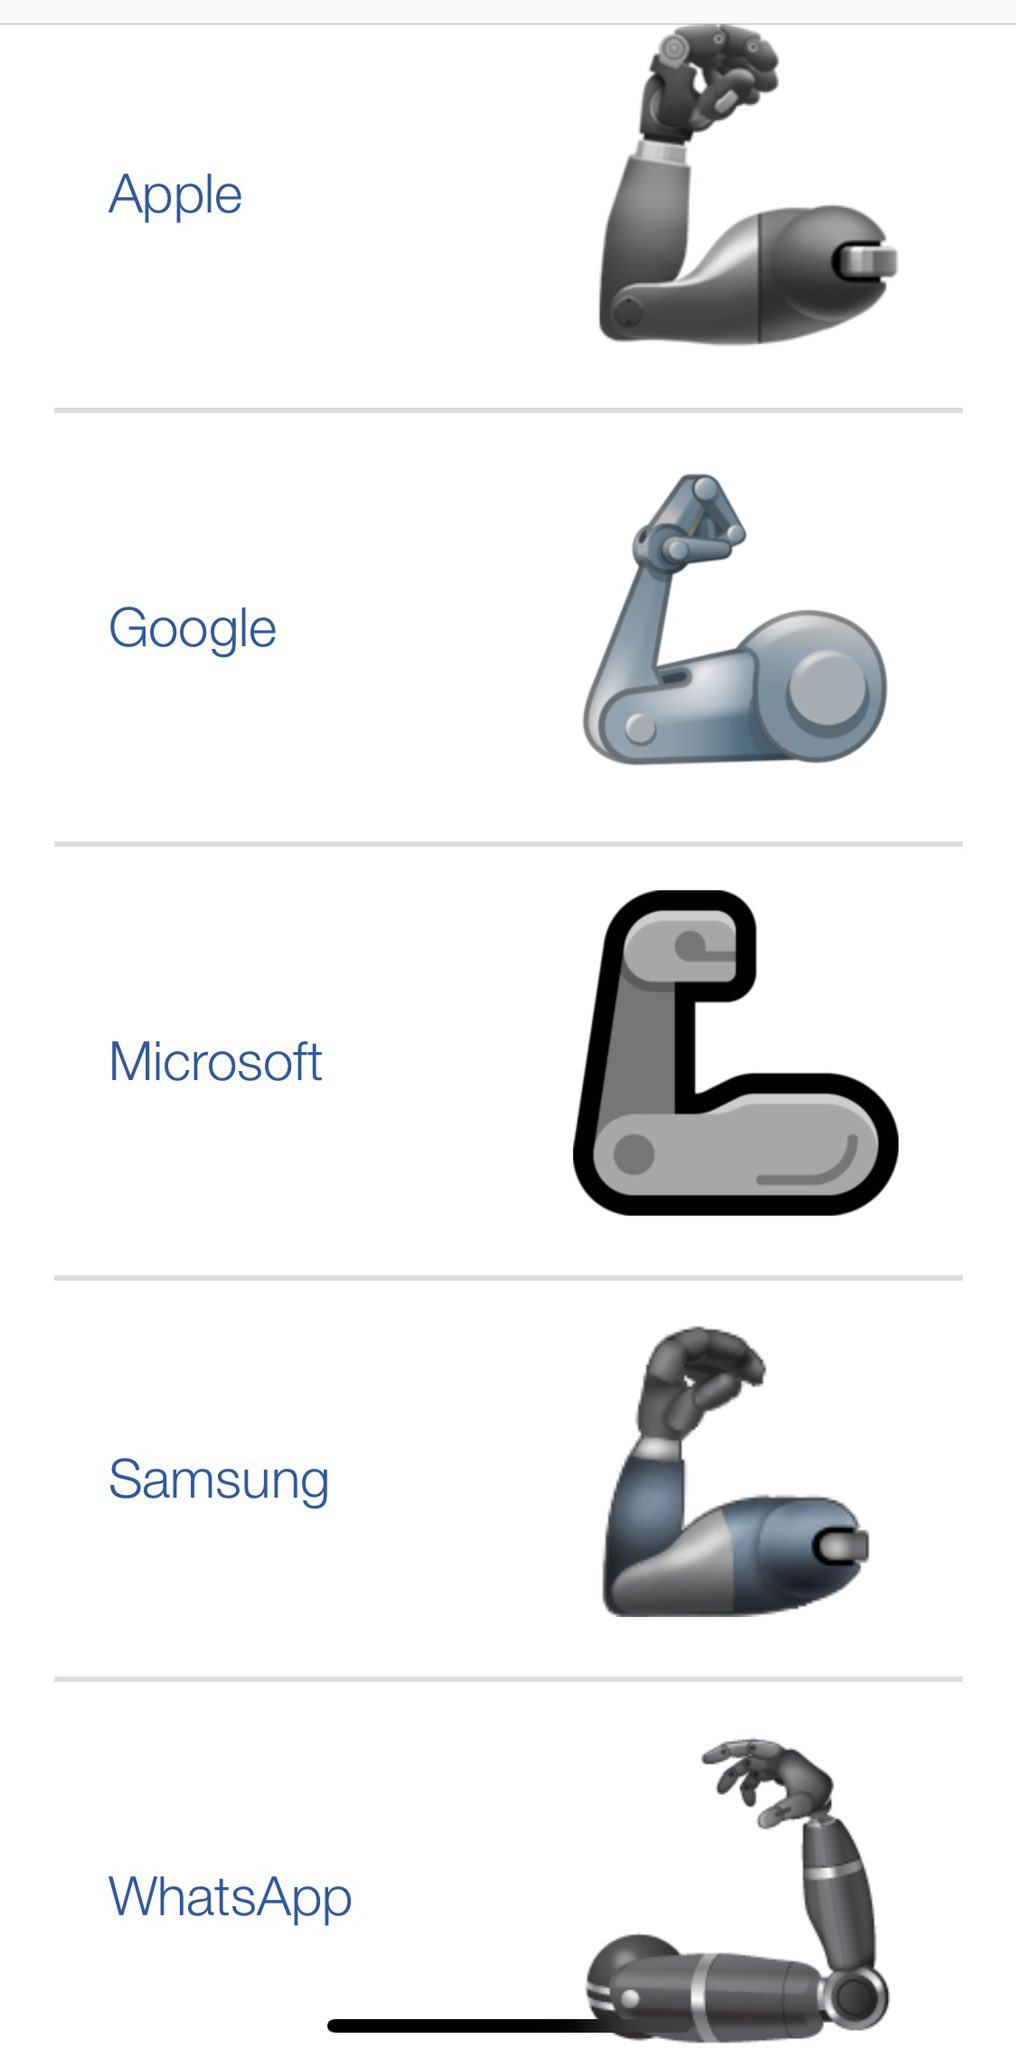
Ключ в завуалированном намёке — Маск опубликовал в Twitter ряд новых эмодзи, сопроводив картинку напоминанием об уязвимостях WhatsApp.

«Новые эмодзи. Последний поставляется вместе с бесплатным взломом смартфона», — пишет Маск.

Гендиректора Tesla сложно обвинить в предвзятости — в последнее время мы действительно часто слышали о проблемах WhatsApp, угрожавших безопасности и конфиденциальности пользователей.

Например, на днях Facebook устранил критическую брешь в WhatsApp. В случае удачной эксплуатации преступник мог прочитать файлы, локально расположенные у жертвы. Проблема была актуальна для систем macOS и Windows.

Также с помощью данного мессенджера наследному принцу Саудовской Аравии якобы удалось взломать генерального директора и основателя Amazon Джеффа Безоса. Согласно результатам расследования, инцидент датируется маем 2018 года.

Известным противником WhatsApp можно назвать и Павла Дурова. В конце прошлого года он в очередной раз предлагал удалить мессенджер, поскольку он не обеспечивает должный уровень безопасности и конфиденциальности переписок пользователей.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru