



Вышла iOS 13.3.1 — отключаем несанкционированное отслеживание геолокации

Вышла iOS 13.3.1 — отключаем несанкционированное отслеживание геолокации

Вышла iOS 13.3.1 — отключаем несанкционированное отслеживание геолокации

Вчера вышла iOS 13.3.1, в которой Apple постаралась усовершенствовать аспекты операционной системы, касающиеся конфиденциальности пользователей. В частности, положительные изменения затрагивают функции отслеживания геолокации.

В декабре Брайан Кребс сообщил, что нынешние флагманы iPhone 11 и iPhone 11 Pro следят за местоположением пользователя, даже если в настройках смартфона отключены службы геолокации.

Позже Apple заявила, что причина кроется в новой UWB-технологии U1, которую нужно отключать в определённых местах, руководствуясь правилами международных регуляторов. Таким образом, iOS использовала службы геолокации, чтобы определить, не находится ли устройство в одном из таких мест.

По словам Apple, в этих случаях iPhone не оправляет в корпорацию никакие пользовательские данные. Тем не менее пользователи всё равно обеспокоены лишними проверками местоположения.

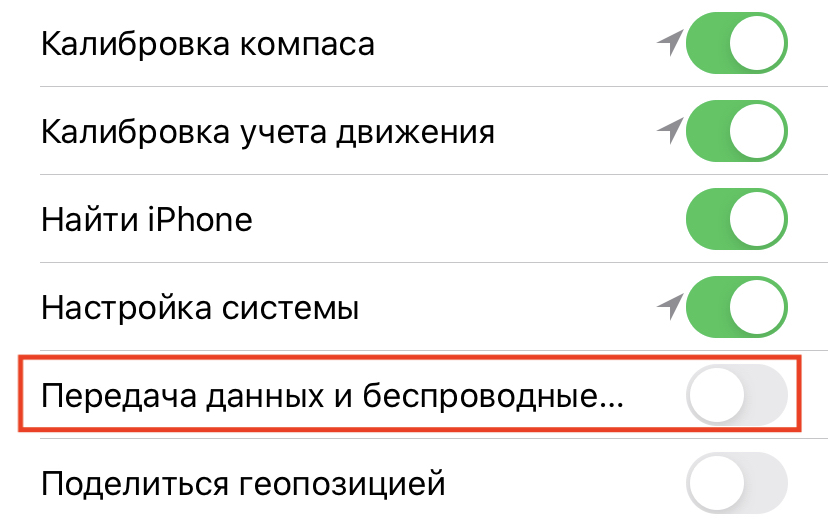
Со вчерашним релизом iOS 13.3.1 Apple представила новую настройку, позволяющую полностью отключить чип U1. В этом случае никаких проверок местоположения устройства осуществляться не будет.

Чтобы задействовать новую функцию, пройдите по следующему адресу в настройках iPhone:

Настройки > Конфиденциальность > Службы геолокации > Системные службы > Передача данных и беспроводные…

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru