



Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

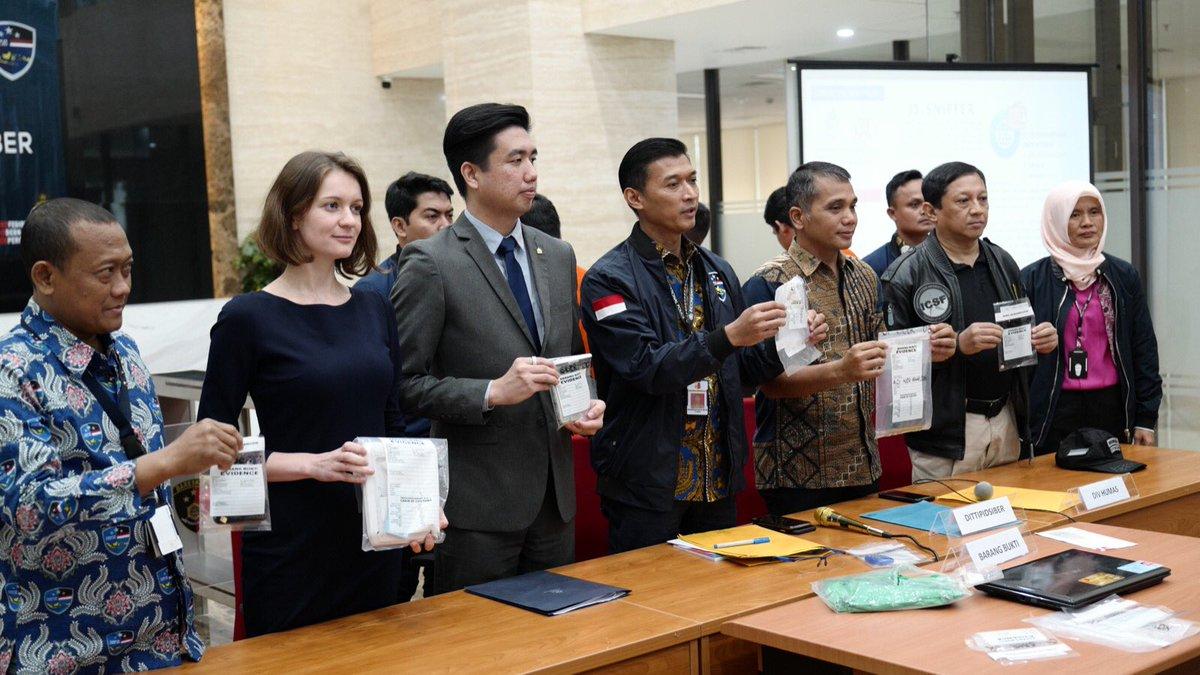
Компания Group-IB поучаствовала в совместной операции с киберполицией Индонезии и Интерполом. Задача стояла следующая — задержать участников группировки, заразивших с помощью написанного на JavaScript сниффера сотни онлайн-магазинов во многих странах мира.

По словам команды Group-IB, жертвы киберпреступников располагались в США, Австралии, Великобритании, Германии, Бразилии и Индонезии.

Злоумышленники перехватывали данные банковских карт пользователей, после чего тратили деньги жертв на покупку гаджетов и других предметов роскоши. К слову, данная операция по задержанию операторов JavaScript-снифферов, получившая кодовое название «Night Fury», стала первой в Азиатско-Тихоокеанском регионе.

В результате успешных действий правоохранителей и экспертов Group-IB удалось задержать трёх жителей Индонезии, чей возраст колеблется от 23 до 35 лет. Соответствующие инстанции уже предъявили арестованным обвинения в краже данных с помощью сниффера GetBilling.

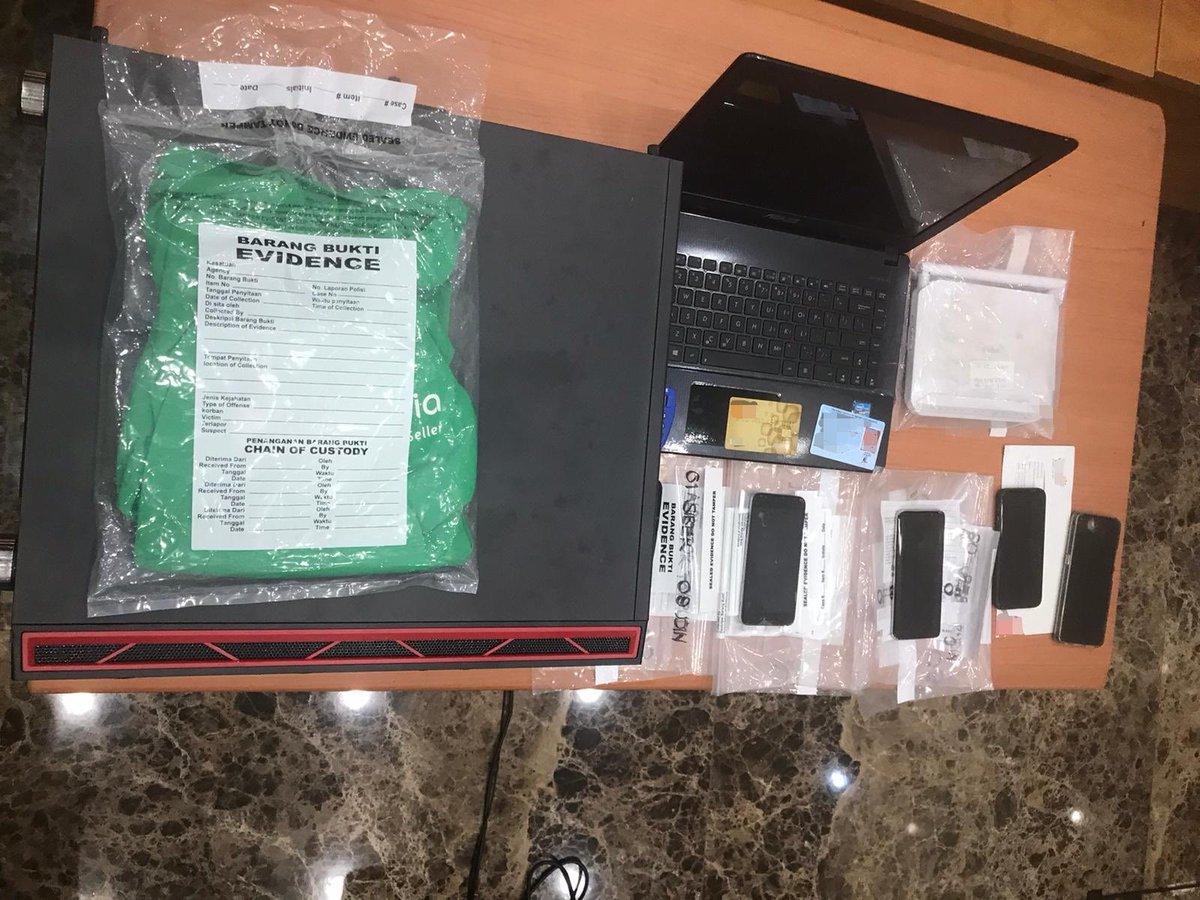
У задержанных изъяли ноутбуки, мобильные телефоны разных производителей, процессоры и банковские карты. Все приобретённые на деньги жертв девайсы преступники пытались сбыть на рынках Индонезии по низкой цене.

Кстати, в апреле 2019 года эксперты Group-IB уже описывали сниффер GetBilling. В сущности, это популярный вредоносный код на JavaScript, используемый в атаках на онлайн-магазины. С его помощью киберпреступники могут перехватывать всю вводимую посетителем платёжную информацию.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru