



Кабель BusKill уничтожит личные данные на Linux-ноутбуке в случае кражи

Кабель BusKill уничтожит личные данные на Linux-ноутбуке в случае кражи

Кабель BusKill уничтожит личные данные на Linux-ноутбуке в случае кражи

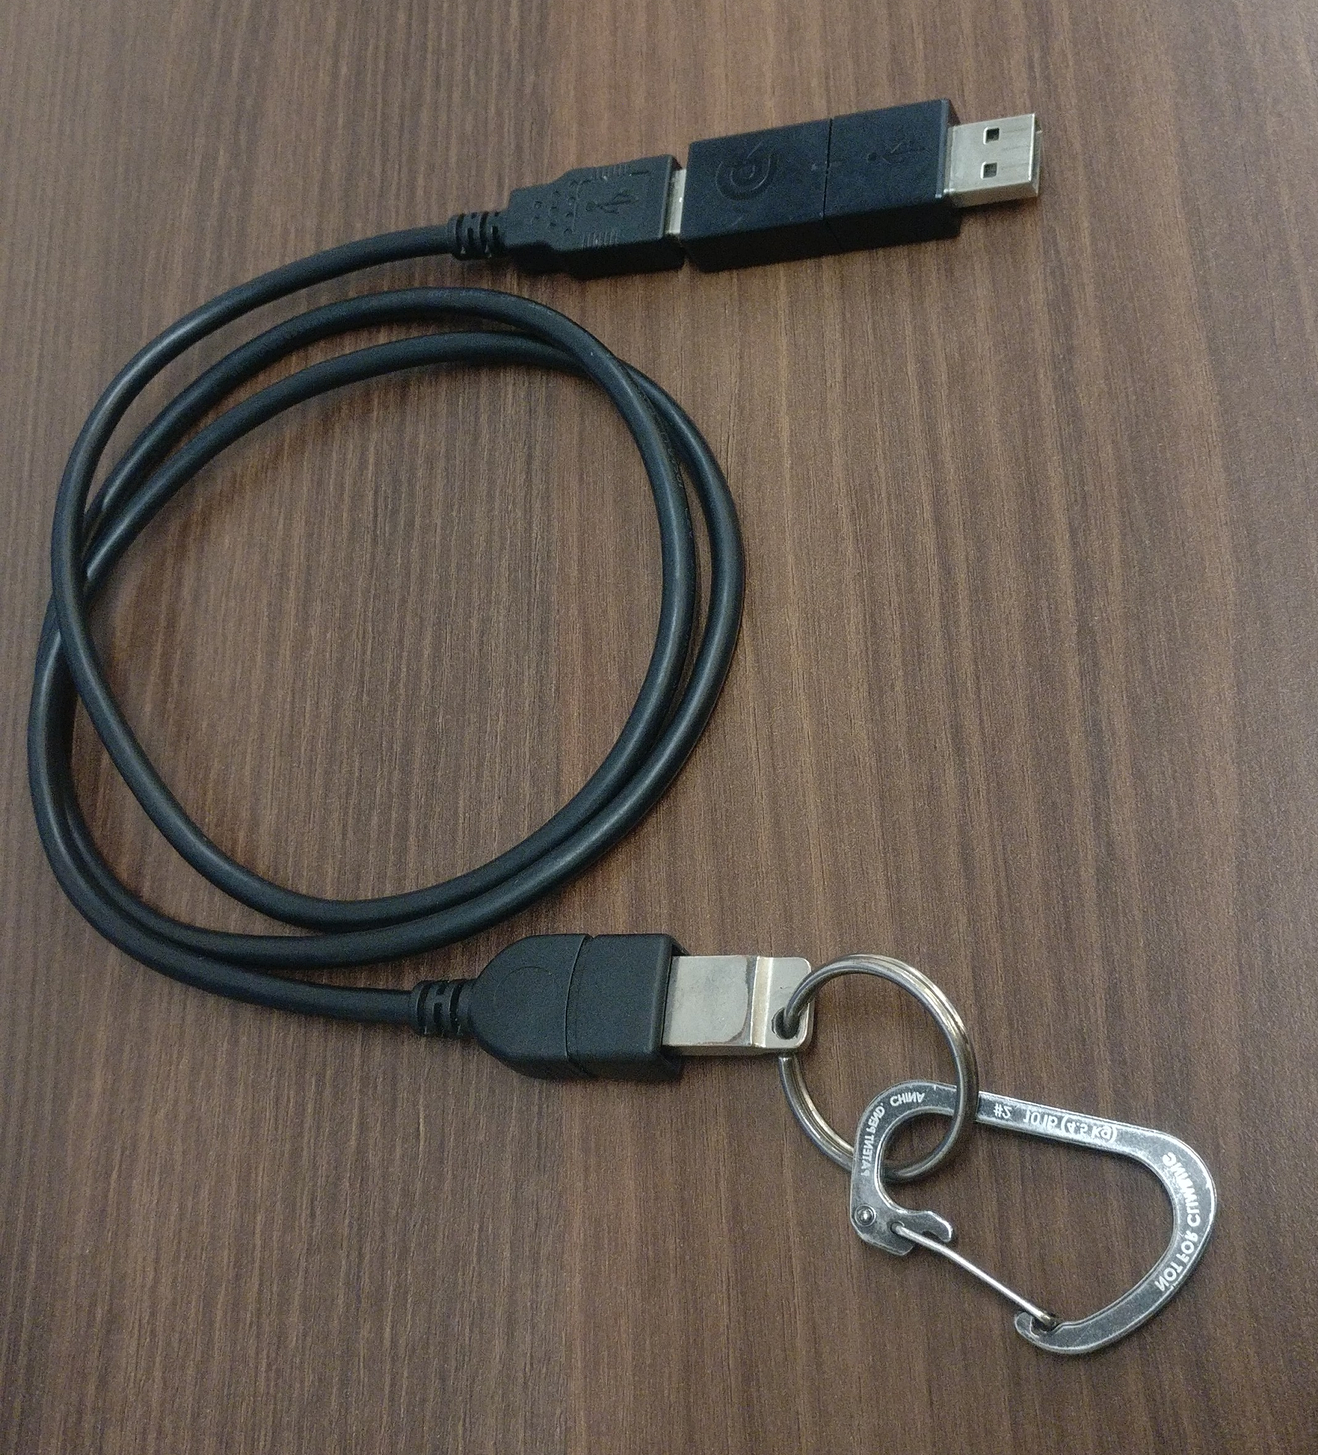
Разработчик программного обеспечения Майкл Альтфилд создал USB-кабель, стирающий все данные с вашего ноутбука, работающего на Linux, в случае кражи устройства в общественном месте: в парке, торговом центре или интернет-кафе.

Идея кабеля под названием BusKill заключается в том, что один его конец вы подсоединяете к ноутбуку, а второй — к своему поясу.

Если кто-то попытается выхватить ваше устройство, произойдёт отсоединение кабеля, после чего запустится udev-скрипт, который выполнит серию операций. При этом пользователь может настроить действие скрипта по своему усмотрению.

Например, можно блокировать экран ноутбука при отсоединении кабеля или полностью выключать лэптоп. Но есть и более изощрённые меры — настроить скрипт таким образом, чтобы отдельные директории или абсолютно все данные мгновенно уничтожались.

На своём сайте Альтфилд опубликовал инструкции, благодаря которым каждый сможет создать свой вариант BusKill. Общая цена такой разработки может составить от $20 до $45.

Помимо этого, разработчик предоставил два образца скриптов udev, один из которых блокирует экран ноутбука, а второй — выключает его.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru