



Кабель BusKill уничтожит личные данные на Linux-ноутбуке в случае кражи

Кабель BusKill уничтожит личные данные на Linux-ноутбуке в случае кражи

Кабель BusKill уничтожит личные данные на Linux-ноутбуке в случае кражи

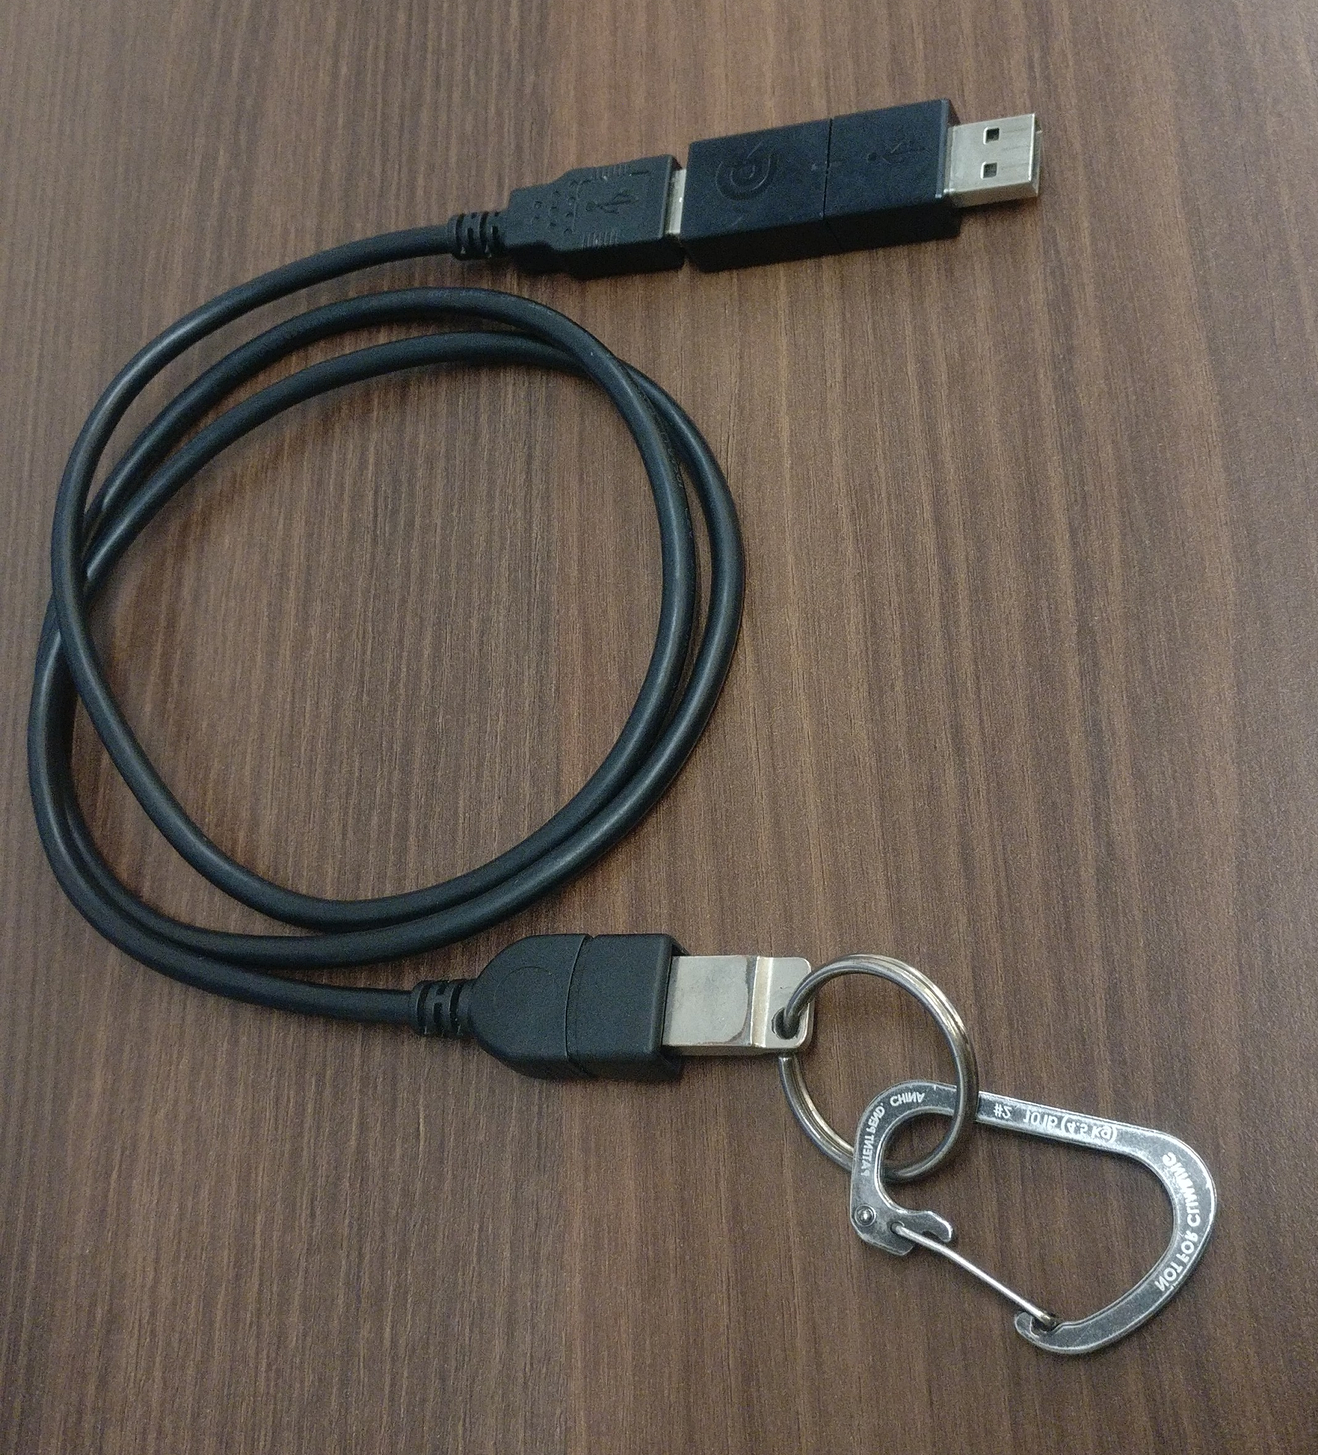
Разработчик программного обеспечения Майкл Альтфилд создал USB-кабель, стирающий все данные с вашего ноутбука, работающего на Linux, в случае кражи устройства в общественном месте: в парке, торговом центре или интернет-кафе.

Идея кабеля под названием BusKill заключается в том, что один его конец вы подсоединяете к ноутбуку, а второй — к своему поясу.

Если кто-то попытается выхватить ваше устройство, произойдёт отсоединение кабеля, после чего запустится udev-скрипт, который выполнит серию операций. При этом пользователь может настроить действие скрипта по своему усмотрению.

Например, можно блокировать экран ноутбука при отсоединении кабеля или полностью выключать лэптоп. Но есть и более изощрённые меры — настроить скрипт таким образом, чтобы отдельные директории или абсолютно все данные мгновенно уничтожались.

На своём сайте Альтфилд опубликовал инструкции, благодаря которым каждый сможет создать свой вариант BusKill. Общая цена такой разработки может составить от $20 до $45.

Помимо этого, разработчик предоставил два образца скриптов udev, один из которых блокирует экран ноутбука, а второй — выключает его.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru