



Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Одно из расширений для Google Chrome внедряет в веб-страницы специальный JavaScript-код, предназначенный для кражи паролей и закрытых ключей от криптовалютных кошельков и сервисов.

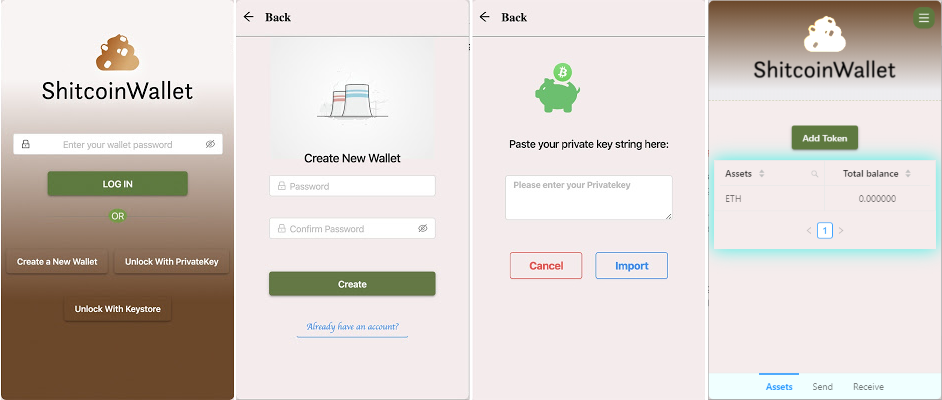
Впервые проблемный аддон под именем Shitcoin Wallet появился 9 декабря. Расширение получило идентификатор ckkgmccefffnbbalkmbbgebbojjogffn.

Разработчики Shitcoin Wallet утверждают, что расширение позволяет пользователям управлять цифровой валютой Ether (ETH), а также токенами Ethereum ERC20 прямо из браузера. Есть ещё и аналогичное приложение для Windows, однако злоумышленники делают акцент именно на аддоне.

На деле же оказалось, что Shitcoin Wallet преследует совсем иные цели. По словам Гарри Дэнли, главы безопасности платформы MyCrypto, расширение содержит вредоносный код.

Дэнли подчеркнул, что данный аддон опасен для пользователей браузера Chrome по двум причинам: во-первых, все доверенные расширению средства могут быть легко украдены, во-вторых — в определённые посещаемые веб-страницы внедряется код JavaScript.

Проанализировав работу Shitcoin Wallet, специалист выяснил, что разработка отправляет закрытые ключи всех кошельков на сторонний ресурс, расположенный по адресу erc20wallet[.]tk.

Более того, когда пользователь заходит на сайты известных сервисов для управления криптовалютой, код расширения крадёт учётные данные и закрытые ключи. Вся эта информация также отправляется на erc20wallet[.]tk.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru