



Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Одно из расширений для Google Chrome внедряет в веб-страницы специальный JavaScript-код, предназначенный для кражи паролей и закрытых ключей от криптовалютных кошельков и сервисов.

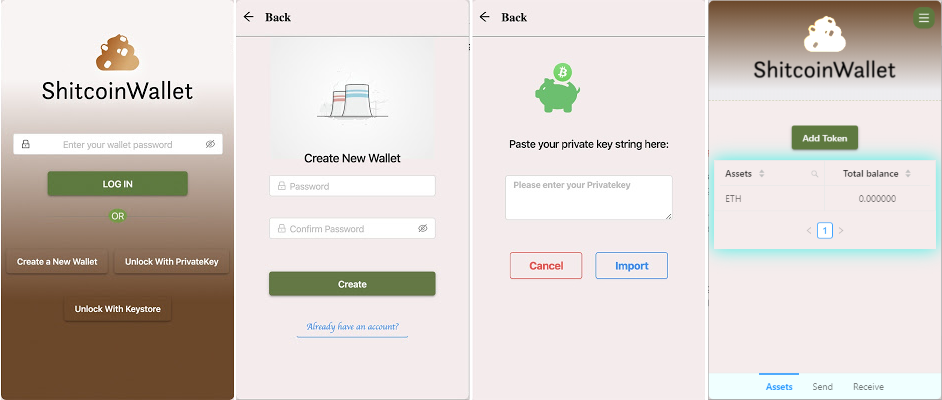
Впервые проблемный аддон под именем Shitcoin Wallet появился 9 декабря. Расширение получило идентификатор ckkgmccefffnbbalkmbbgebbojjogffn.

Разработчики Shitcoin Wallet утверждают, что расширение позволяет пользователям управлять цифровой валютой Ether (ETH), а также токенами Ethereum ERC20 прямо из браузера. Есть ещё и аналогичное приложение для Windows, однако злоумышленники делают акцент именно на аддоне.

На деле же оказалось, что Shitcoin Wallet преследует совсем иные цели. По словам Гарри Дэнли, главы безопасности платформы MyCrypto, расширение содержит вредоносный код.

Дэнли подчеркнул, что данный аддон опасен для пользователей браузера Chrome по двум причинам: во-первых, все доверенные расширению средства могут быть легко украдены, во-вторых — в определённые посещаемые веб-страницы внедряется код JavaScript.

Проанализировав работу Shitcoin Wallet, специалист выяснил, что разработка отправляет закрытые ключи всех кошельков на сторонний ресурс, расположенный по адресу erc20wallet[.]tk.

Более того, когда пользователь заходит на сайты известных сервисов для управления криптовалютой, код расширения крадёт учётные данные и закрытые ключи. Вся эта информация также отправляется на erc20wallet[.]tk.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru