



Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Расширение для Google Chrome похищает закрытые ключи от криптовалюты

Одно из расширений для Google Chrome внедряет в веб-страницы специальный JavaScript-код, предназначенный для кражи паролей и закрытых ключей от криптовалютных кошельков и сервисов.

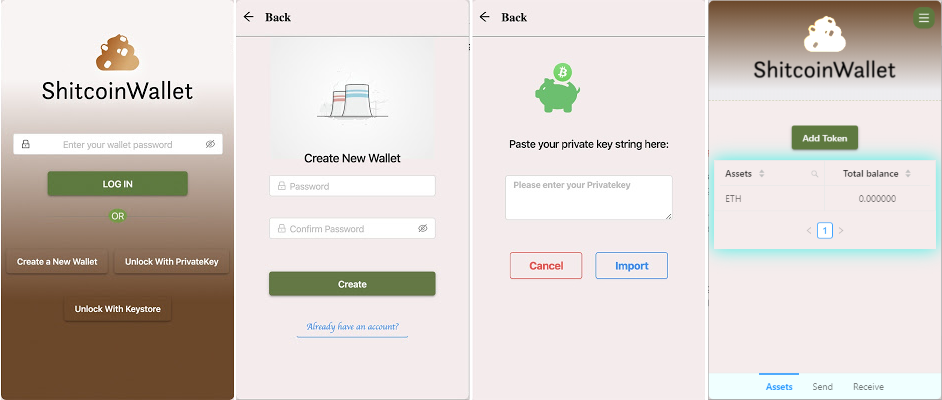
Впервые проблемный аддон под именем Shitcoin Wallet появился 9 декабря. Расширение получило идентификатор ckkgmccefffnbbalkmbbgebbojjogffn.

Разработчики Shitcoin Wallet утверждают, что расширение позволяет пользователям управлять цифровой валютой Ether (ETH), а также токенами Ethereum ERC20 прямо из браузера. Есть ещё и аналогичное приложение для Windows, однако злоумышленники делают акцент именно на аддоне.

На деле же оказалось, что Shitcoin Wallet преследует совсем иные цели. По словам Гарри Дэнли, главы безопасности платформы MyCrypto, расширение содержит вредоносный код.

Дэнли подчеркнул, что данный аддон опасен для пользователей браузера Chrome по двум причинам: во-первых, все доверенные расширению средства могут быть легко украдены, во-вторых — в определённые посещаемые веб-страницы внедряется код JavaScript.

Проанализировав работу Shitcoin Wallet, специалист выяснил, что разработка отправляет закрытые ключи всех кошельков на сторонний ресурс, расположенный по адресу erc20wallet[.]tk.

Более того, когда пользователь заходит на сайты известных сервисов для управления криптовалютой, код расширения крадёт учётные данные и закрытые ключи. Вся эта информация также отправляется на erc20wallet[.]tk.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru