



Новый P2P-ботнет атакует роутеры Netgear, D-Link и Huawei

Новый P2P-ботнет атакует роутеры Netgear, D-Link и Huawei

Новый P2P-ботнет атакует роутеры Netgear, D-Link и Huawei

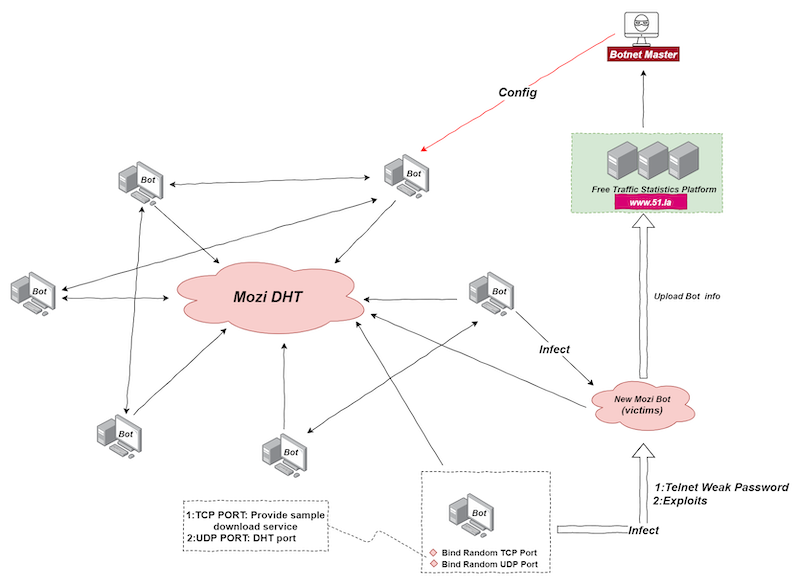
Маршрутизаторы компаний Netgear, D-Link и Huawei стали новой целью для киберпреступников — атакующие используют слабые пароли Telnet для взлома устройств P2P-ботнетом Mozi.

Есть основания полагать, что Mozi каким-то образом связан с вредоносом Gafgyt, поскольку ботнет использует отдельные куски его кода.

За активностью Mozi на протяжении четырёх месяцев наблюдали специалисты компании 360 Netlab. Как выяснили исследователи, основная задача ботнета — осуществлять DDoS-атаки. Mozi задействует DHT (Distributed Hash Table — «распределённая хеш-таблица»), которая обычно используется торрент-клиентами и другими P2P-платформами.

Таким образом, операторам удаётся быстрее установить сеть ботнета без необходимости использовать серверы, а также эффективнее прятать вредоносную составляющую среди нормального DHT-трафика.

«В этом случае детектировать пейлоад просто невозможно без должного знания ситуации», — подчёркивает команда 360 Netlab.

Mozi пытается обеспечить целостность и безопасность своих компонентов и P2P-сети при помощи алгоритмов ECDSA384 и XOR.

Как было отмечено выше, ботнет использует эксплойты для известных уязвимостей и слабые учётные данные. Список атакуемых устройств выглядит так:

Затронутое устройство Уязвимость
Eir D1000 Router
Eir D1000 Wireless Router RCI
Vacron NVR Vacron NVR RCE
Девайсы, использующие Realtek SDK CVE-2014-8361
Netgear R7000 and R6400 Netgear cig-bin (инъекция команды)
DGN1000 Netgear роутеры Netgear setup.cgi (удалённое выполнение кода без аутентификации)
MVPower DVR JAWS Webserver (выполнение команд без аутентификации)
Huawei Router HG532 CVE-2017-17215
Устройства D-Link HNAP SoapAction-Header (выполнение команды)
GPON Routers CVE-2018-10561, CVE-2018-10562
Устройства D-Link UPnP SOAP TelnetD (выполнение команды)
CCTV DVR CCTV/DVR (удалённое выполнение кода)
Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru