



Android и Windows 10: как принимать звонки на компьютере

Android и Windows 10: как принимать звонки на компьютере

Android и Windows 10: как принимать звонки на компьютере

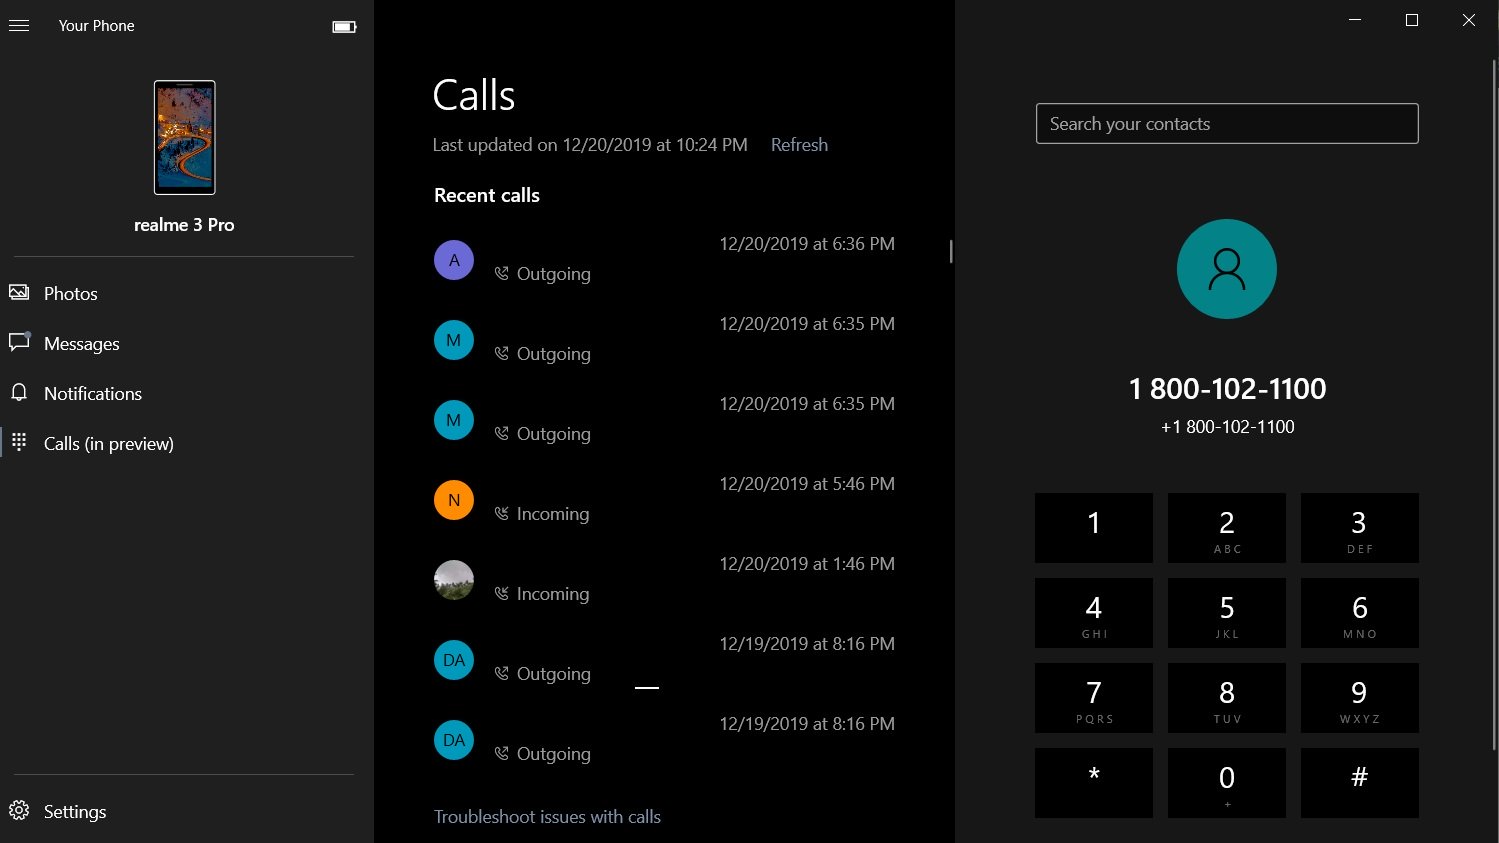
Приложение Your Phone от Microsoft разработано с тем расчётом, чтобы пользователь мог просматривать уведомления, сообщения и фотографии Android-смартфона на десктопе под управлением Windows 10. Последнее обновление Your Phone отметилось новой функцией — теперь вы можете принимать и осуществлять звонки на компьютере с установленной Windows 10.

Как только вы настроите приложение должным образом, вам станут доступны полноценные функции смартфона: звонки, доступ к телефонной книге, поиск по контактам, просмотр истории звонков и так далее.

Сначала вам потребуется создать пару «смартфон-компьютер» по Bluetooth, а затем — подключить оба устройства к интернету.

Приводим пошаговую инструкцию:

  1. Скачиваем и устанавливаем приложение Your Phone из официального магазина Microsoft Store.
  2. Запускаем Your Phone и нажимаем кнопку «Get Started».
  3. Входим, используя свой аккаунт Microsoft, и нажимаем «Continue».
  4. Чтобы подключиться к смартфону, скачиваем Your Phone из Play Store.
  5. Проходим процесс аутентификации с этим же аккаунтом Microsoft.
  6. Следуем указанным на экране инструкциям, чтобы завершить процесс.

После того как вы подключите свой Android-смартфон, вам станут доступны функции звонков. Чтобы воспользоваться ими, нажмите «Calls» в правой части приложения Your Phone.

При этом убедитесь, что Bluetooth активирован на каждом из этих устройств.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru