



Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

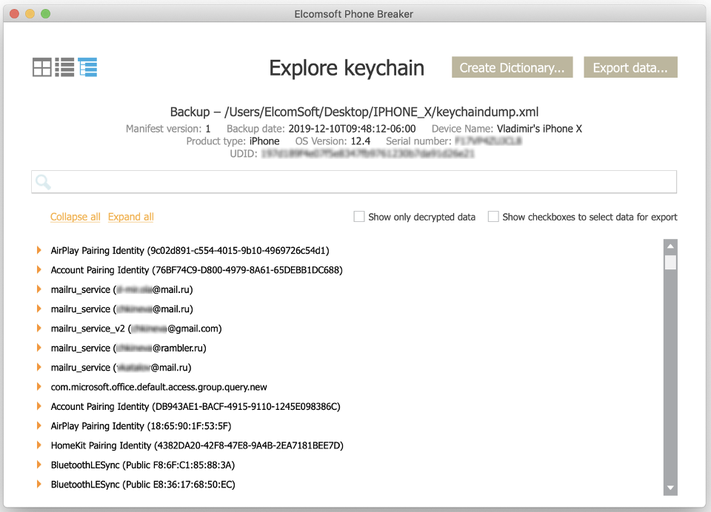
Специалисты российской компании Elcomsoft, занимающейся разработкой инструментов для компьютерной криминалистики, утверждают, что одна из их обновлённых утилит способна извлекать пароли из заблокированных iPhone.

Согласно опубликованной в блоге компании информации, метод извлечения цепочки ключей работает на версиях iOS с 12.0 по 13.3 (последняя на данный момент) включительно.

Оказалось, что эксперты Elcomsoft задействуют уязвимость checkm8, позволяющую провести джейлбрейк, известный под кодовым именем Checkra1n — о нём мы писали в ноябре.

Наиболее удивительный нюанс способа Elcomsoft заключается в возможности извлечь пароли с iPhone, находящего в состоянии «до первой разблокировки». Другими словами, когда устройство было перезагружено, заблокировано, а информация на нём зашифрована.

«Практически все хранящиеся на iPhone данные остаются зашифрованными до тех пор, пока пользователь не введёт свой пароль и не разблокирует смартфон», — объясняет команда Elcomsoft.

«Именно это "практически" и является нашим ключом к успешному извлечению информации. Отдельные "кусочки и биты" — как раз то, что мы искали. Они содержат учётные данные от аккаунтов электронной почты и некоторое число токенов».

Напомним, что ранее Elcomsoft уже подвергалась критике за разработку инструментов для извлечения данных из облачных сервисов Apple, Google и Microsoft.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru