



Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

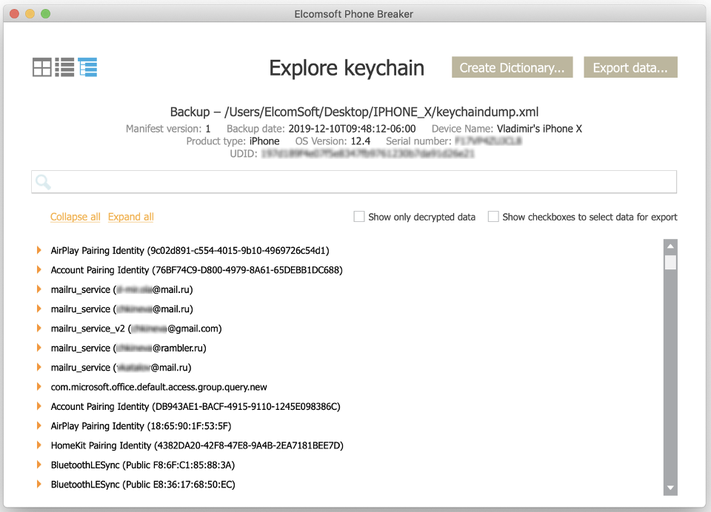
Специалисты российской компании Elcomsoft, занимающейся разработкой инструментов для компьютерной криминалистики, утверждают, что одна из их обновлённых утилит способна извлекать пароли из заблокированных iPhone.

Согласно опубликованной в блоге компании информации, метод извлечения цепочки ключей работает на версиях iOS с 12.0 по 13.3 (последняя на данный момент) включительно.

Оказалось, что эксперты Elcomsoft задействуют уязвимость checkm8, позволяющую провести джейлбрейк, известный под кодовым именем Checkra1n — о нём мы писали в ноябре.

Наиболее удивительный нюанс способа Elcomsoft заключается в возможности извлечь пароли с iPhone, находящего в состоянии «до первой разблокировки». Другими словами, когда устройство было перезагружено, заблокировано, а информация на нём зашифрована.

«Практически все хранящиеся на iPhone данные остаются зашифрованными до тех пор, пока пользователь не введёт свой пароль и не разблокирует смартфон», — объясняет команда Elcomsoft.

«Именно это "практически" и является нашим ключом к успешному извлечению информации. Отдельные "кусочки и биты" — как раз то, что мы искали. Они содержат учётные данные от аккаунтов электронной почты и некоторое число токенов».

Напомним, что ранее Elcomsoft уже подвергалась критике за разработку инструментов для извлечения данных из облачных сервисов Apple, Google и Microsoft.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru