


Siemens устранил 17 дыр в системе управления производством энергии

Siemens устранил 17 дыр в системе управления производством энергии

Siemens устранил 17 дыр в системе управления производством энергии

Positive Technologies помогла Siemens устранить опасные уязвимости в системе управления производством электроэнергии. Уязвимости были обнаружены в двух компонентах SPPA-T3000 — в сервере приложений и сервере миграции.

В коде сервера приложений было найдено семь уязвимостей. Три из них позволяют выполнить произвольный код в системе. В первом случае это возможно благодаря использованию незащищенного сервиса Remote Method Invocation (RMI), причем для эксплуатации уязвимости аутентификация не требуется. Другая возможность выявлена в сервисе Java Management Extensions (JMX), запущенном на сервере приложений. Выполнить код в системе позволяет и наличие в системе метода, доступного через удаленный вызов процедур (RPC-метода), предназначенного для администрирования и не требующего аутентификации.

Еще три уязвимости сервера приложений связаны с недостатком аутентификации некоторых сервисов, который позволяет остановить некоторые запущенные внутри системы контейнеры и вызвать отказ в обслуживании сервера. Последняя уязвимость позволяет загружать произвольные файлы без какой-либо авторизации.

Другие десять уязвимостей обнаружены в сервере миграции MS-3000. В их числе две возможности удаленного чтения и записи произвольных файлов. Так, например, злоумышленник может прочитать файл /etc/shadow, содержащий зашифрованные пароли пользователей, и попробовать подобрать пароль.

Также выявлены множественные недостатки безопасности типа «переполнение буфера на куче». Их эксплуатация может, среди прочего, привести к отказу сервера миграции.

«Эксплуатация некоторых уязвимостей может позволить злоумышленнику выполнить произвольный код на сервере приложений (одном из важнейших компонентов системы SPPA-T3000), получить контроль над технологическим процессом и нарушить его. Это грозит прекращением выработки электроэнергии и аварийными ситуациями на ТЭС или ГЭС — там, где установлена уязвимая система», — отмечает руководитель отдела безопасности промышленных систем управления Positive Technologies Владимир Назаров.

Пользователям рекомендуется установить последнюю версию SPPA-T3000, в которой устранены обнаруженные уязвимости.

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
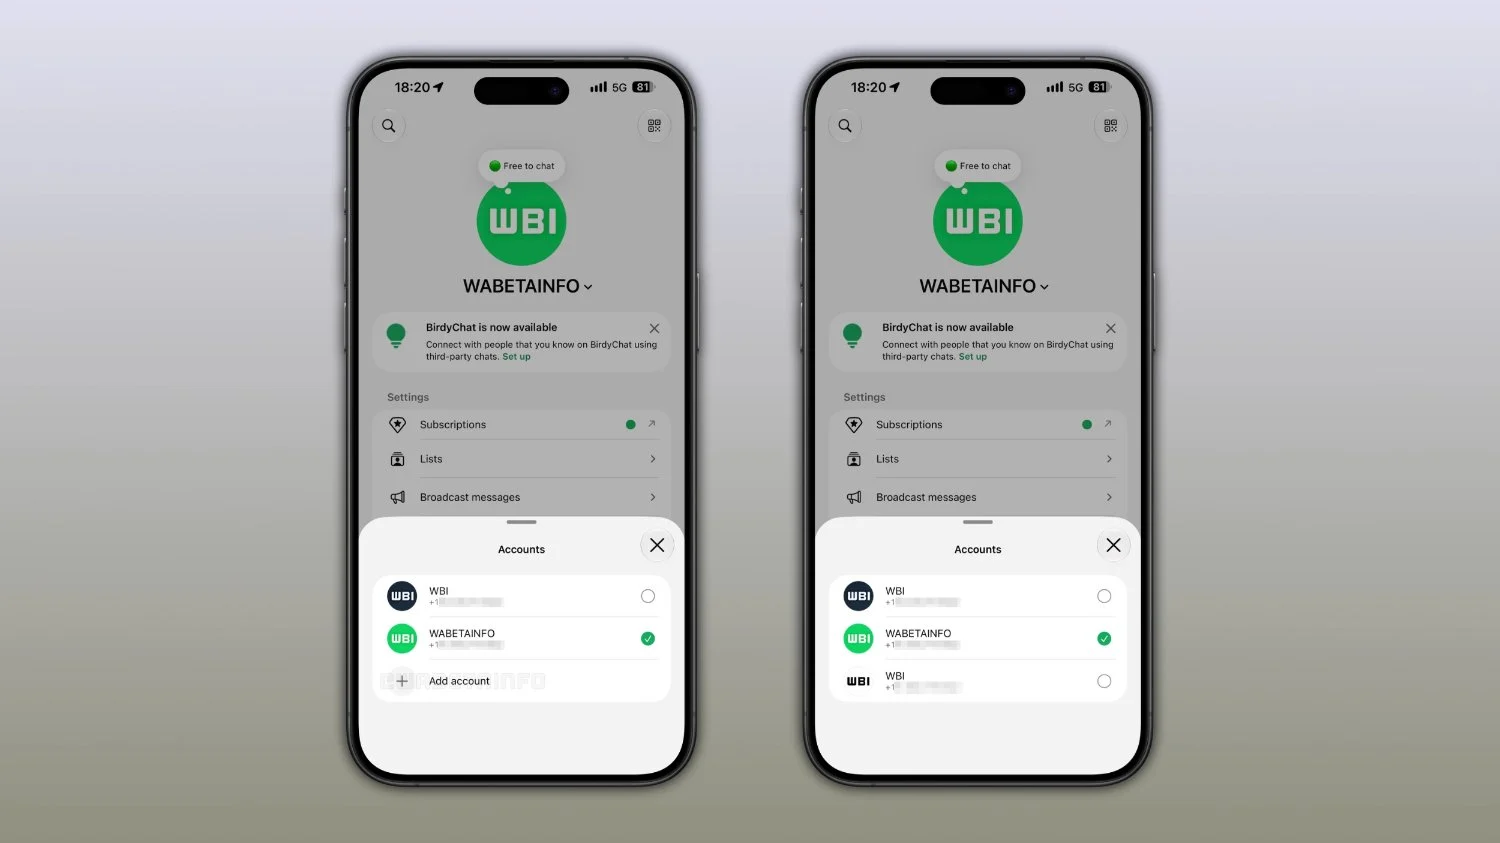

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru