



Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

Ошибка Aw Snap! вернулась в Google Chrome 79, есть решение

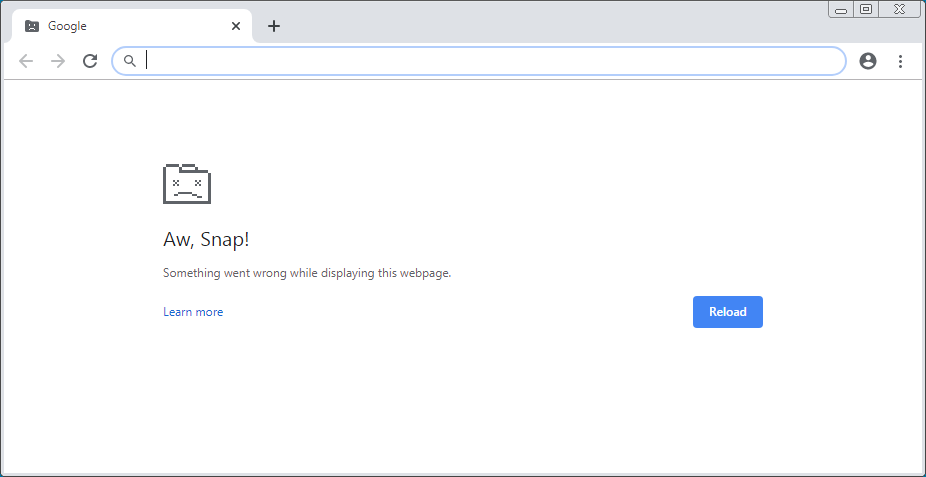
В новой версии Google Chrome, выпущенной позавчера, вернулась проблема «Aw Snap!» — браузер выдаёт ошибку и не может отобразить веб-страницу. Эксперты винят во всём функцию целостности кода (Code Integrity).

Как выяснили пользователи, проблема возникает из-за несовместимости программного обеспечения, установленного на компьютере.

Изначально на ошибку «Aw Snap!» жаловались люди, у которых была установлена устаревшая версия Symantec Endpoint Protection (SEP), однако позже стало ясно, что проблема возникает и с другим софтом.

Сам Google добавил в список несовместимых программ: PC Matic, защитные продукты Palo Alto Networks Traps и Print Audit Infinite. Позже ещё сообщили о несовместности с CylancePROTECT. Столкнувшиеся с багом пользователи видят приблизительно следующее:

Ранее Google принял решение временно отключить целостность кода, чтобы избавить людей от ошибки. Стоит отметить, что эта функция запрещает Chrome загружать бинарники, на которых нет подписи Microsoft.

Однако в выпущенной позавчера версии Chrome 79 Code Integrity снова включили. И опять это привело к появлению вышеописанного бага.

Если вы столкнулись с этой проблемой, можно попробовать запустить Google Chrome с отключённой функцией целостности кода. Для этого потребуется добавить следующий аргумент:

—disable-features=RendererCodeIntegrity

Напомним, что новая версия браузера также подарила пользователям и полезные функции. Например, теперь браузер уведомит пользователя, если его логин и пароль были замечены в базе утечек. А также предупредит о фишинговых схемах в реальном времени.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru