



Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Вышедшая вчера версия Google Chrome 79 содержит полезное нововведение — теперь браузер уведомит пользователя, если его логин и пароль были замечены в базе утечек. Соответствующее предупреждение будет выводиться каждый раз, когда пользователь будет вводить скомпрометированные учётные данные в поле аутентификации.

Как объясняют сотрудники Google, функция будет доступна всем, кто вошёл в свой аккаунт в браузере. Проверка учётных данных является частью «безопасного просмотра страниц» (Safe Browsing).

Работа над проверкой имён пользователей и паролей началась с расширения Password Checkup. На тот момент разработчики утверждали, что функция находится в стадии эксперимента.

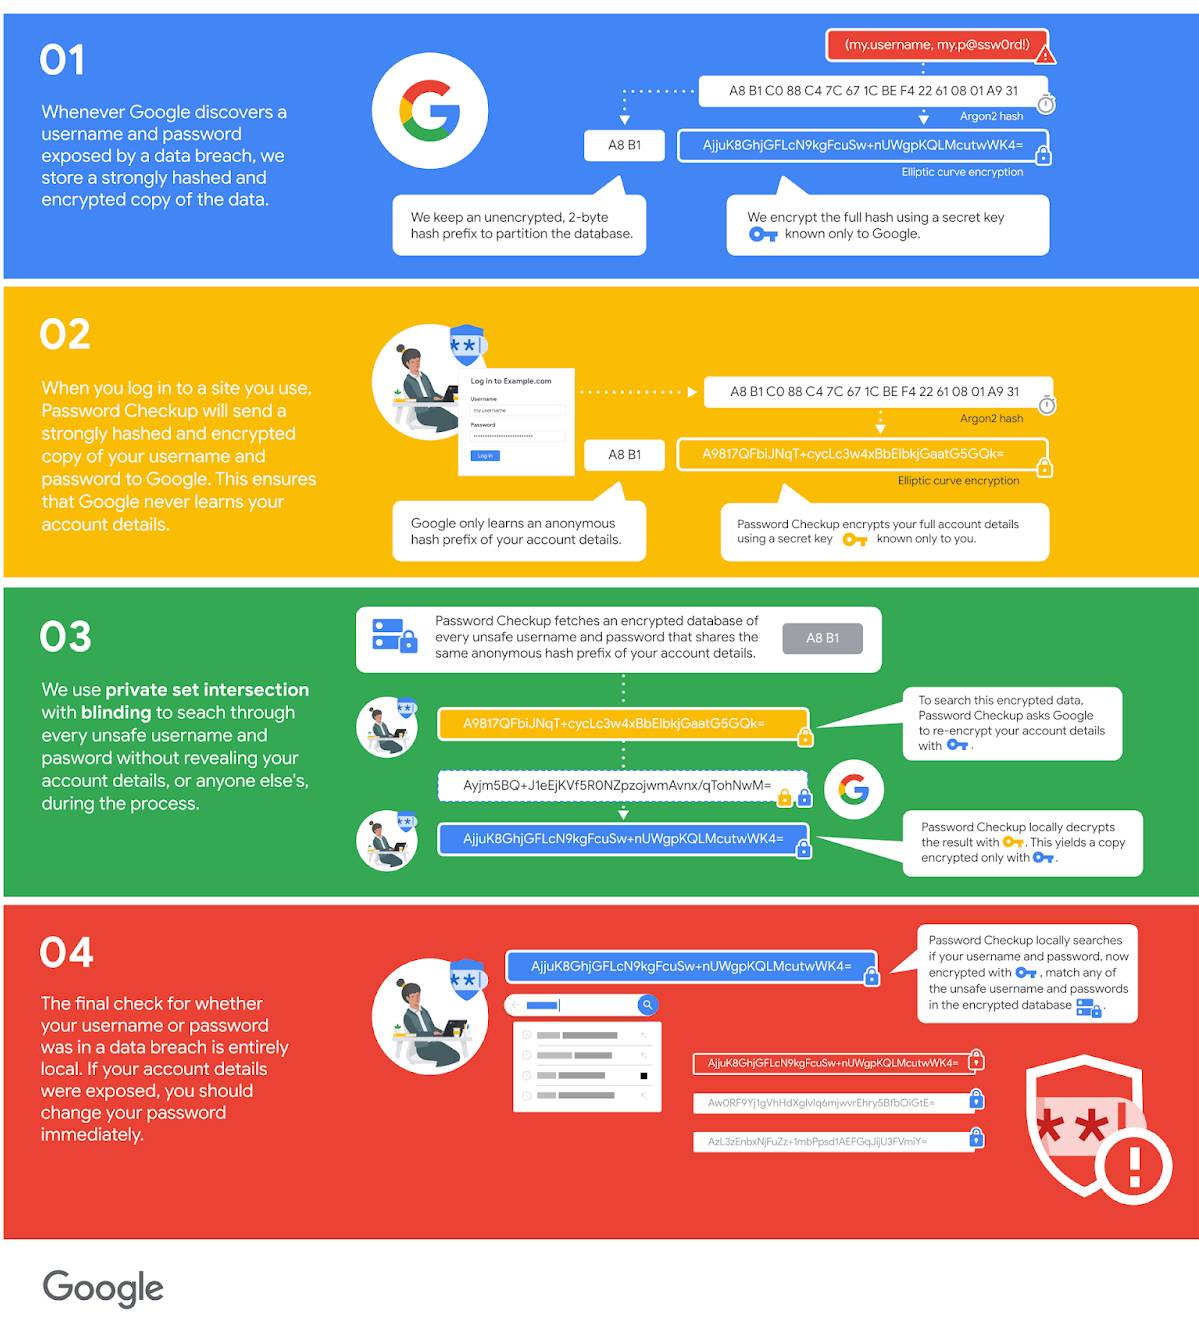
Как же работает проверка? Google поддерживает в актуальном состоянии базу скомпрометированных имён пользователей и паролей. При этом у интернет-гиганта хранятся не сами учётные данные в открытом виде, а лишь зашифрованный хеш.

Если пользователь начинает вводить свой логин и пароль на каком-либо сайте, браузер отправляет зашифрованную копию учётных данных в Google.

Происходит поиск по базе утечек, в ходе которого система сверяет хеши и ищет совпадения в БД. Далее Chrome получает результаты проверки.

Заключительная стадия — локальная. Браузер расшифровывает учётные данные, используя закрытый ключ. Если в базе утечек находится совпадение, пользователю выводится уведомление, предупреждающее о рисках.

Google подчёркивает, что весь обмен информацией происходит таким образом, что корпорация не может прочитать ваши учётные данные.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru