



Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Google Chrome теперь предупреждает об утёкших паролях

Вышедшая вчера версия Google Chrome 79 содержит полезное нововведение — теперь браузер уведомит пользователя, если его логин и пароль были замечены в базе утечек. Соответствующее предупреждение будет выводиться каждый раз, когда пользователь будет вводить скомпрометированные учётные данные в поле аутентификации.

Как объясняют сотрудники Google, функция будет доступна всем, кто вошёл в свой аккаунт в браузере. Проверка учётных данных является частью «безопасного просмотра страниц» (Safe Browsing).

Работа над проверкой имён пользователей и паролей началась с расширения Password Checkup. На тот момент разработчики утверждали, что функция находится в стадии эксперимента.

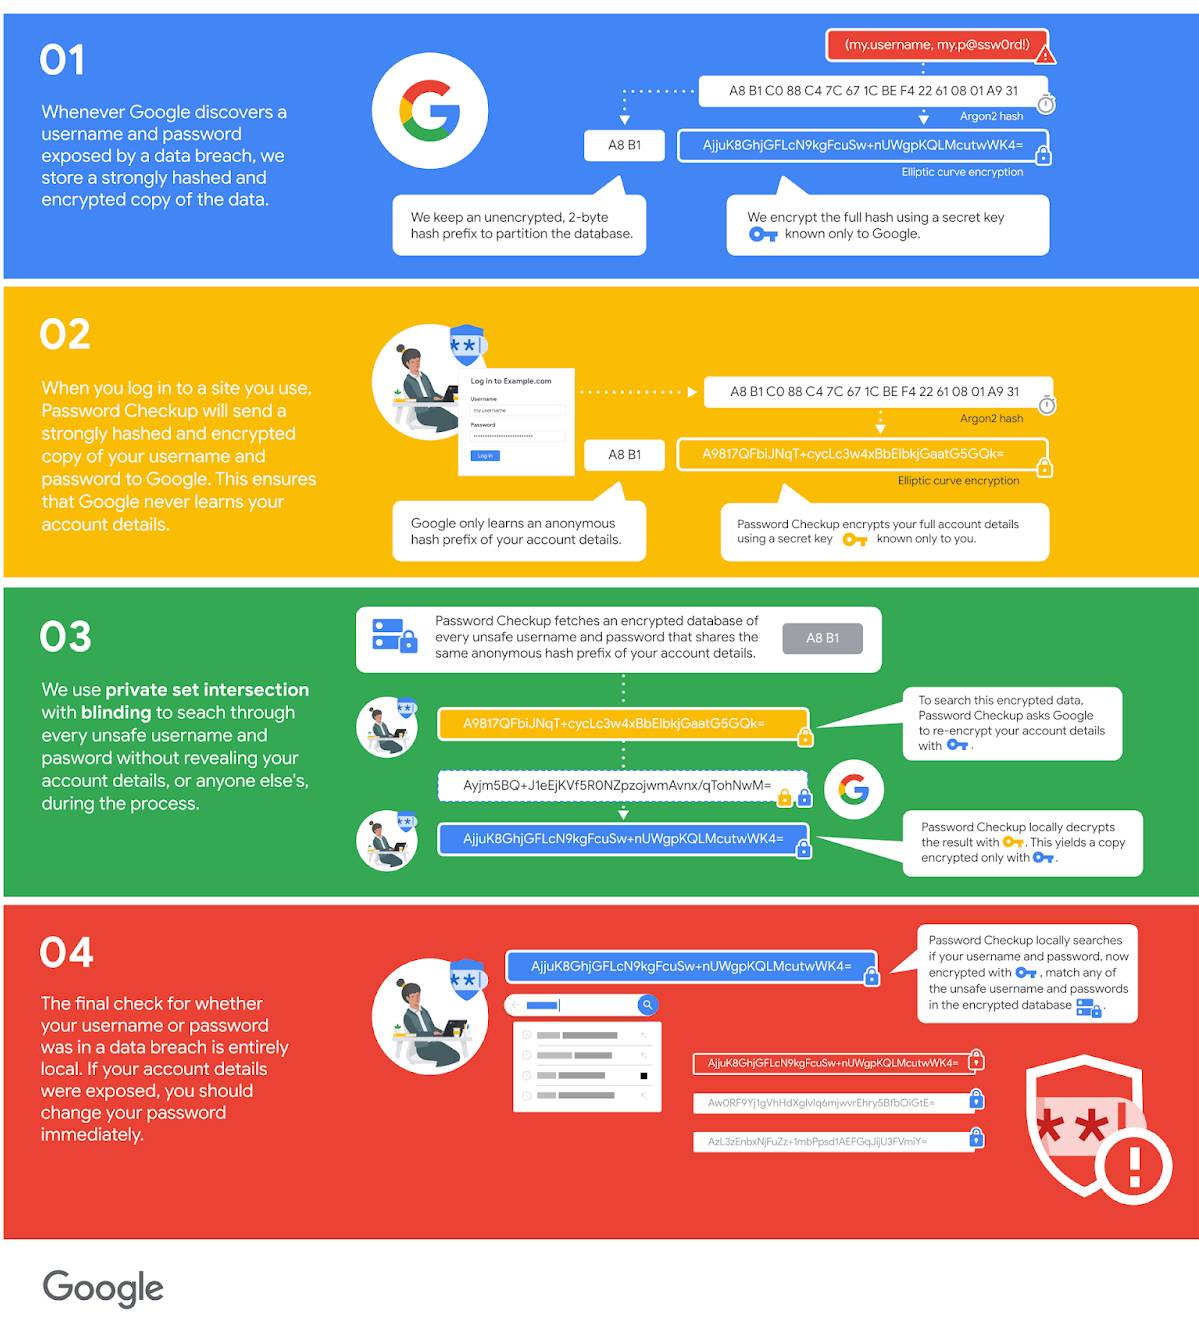
Как же работает проверка? Google поддерживает в актуальном состоянии базу скомпрометированных имён пользователей и паролей. При этом у интернет-гиганта хранятся не сами учётные данные в открытом виде, а лишь зашифрованный хеш.

Если пользователь начинает вводить свой логин и пароль на каком-либо сайте, браузер отправляет зашифрованную копию учётных данных в Google.

Происходит поиск по базе утечек, в ходе которого система сверяет хеши и ищет совпадения в БД. Далее Chrome получает результаты проверки.

Заключительная стадия — локальная. Браузер расшифровывает учётные данные, используя закрытый ключ. Если в базе утечек находится совпадение, пользователю выводится уведомление, предупреждающее о рисках.

Google подчёркивает, что весь обмен информацией происходит таким образом, что корпорация не может прочитать ваши учётные данные.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru