



В декабре Google устранил три критические уязвимости в Android 8, 9, 10

В декабре Google устранил три критические уязвимости в Android 8, 9, 10

В декабре Google устранил три критические уязвимости в Android 8, 9, 10

С выпуском декабрьского набора патчей Google устранил три опасные уязвимости в мобильной операционной системе Android. Проблемы получили статус критических — они могут привести к DoS и допускают удалённое выполнение кода.

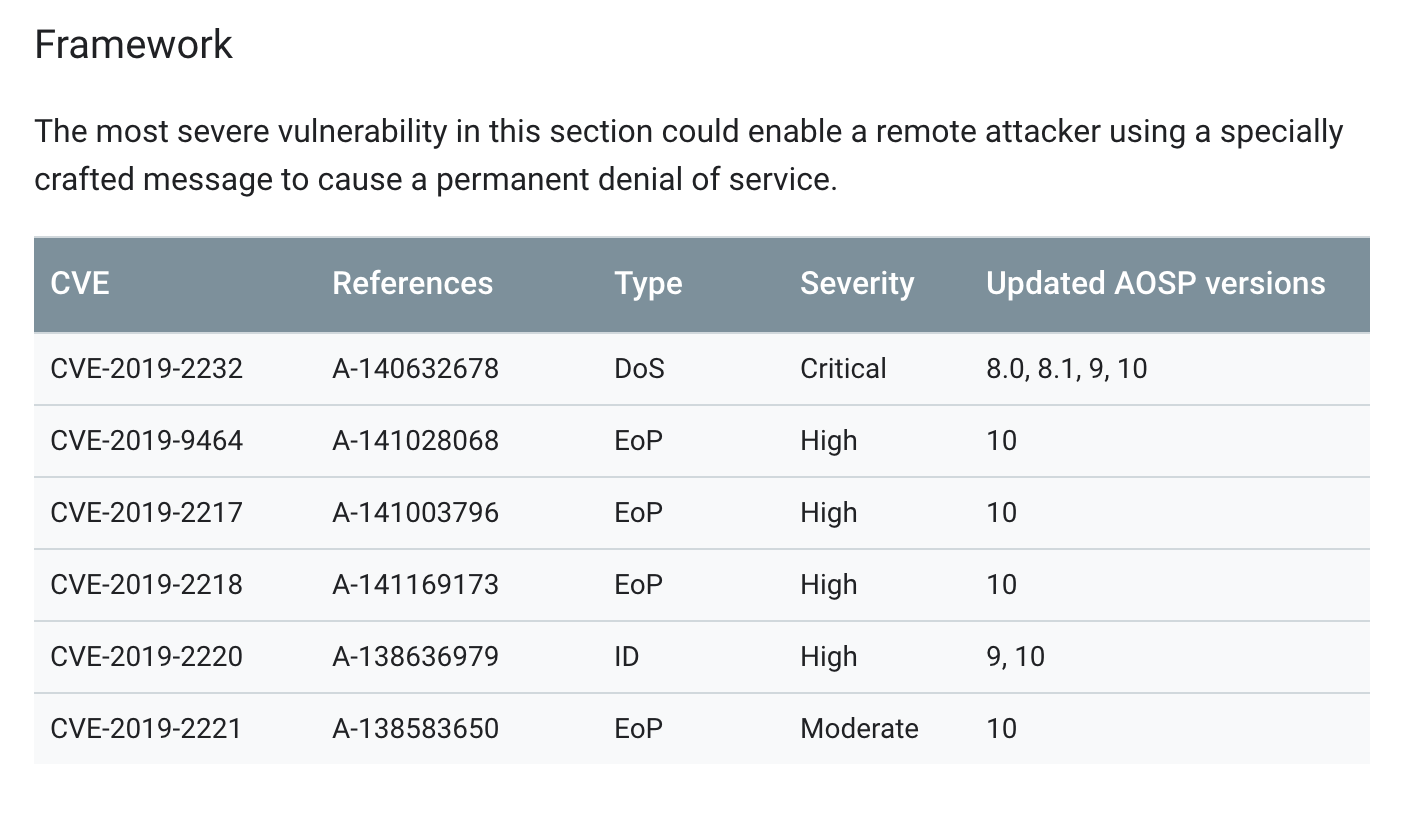
DoS-брешь получила идентификатор CVE-2019-2232, она затрагивала устройства, работающие на Android 8.0, 8.1, 9 и 10.

«Наиболее опасная уязвимость содержится в компоненте Framework. Удалённый атакующий может вызвать DoS, отправив жертве специально созданное сообщение», — пишет Google.

Две другие критические уязвимости (CVE-2019-2222 и CVE-2019-2223) затрагивают фреймворк Media и версии Android 8.0, 8.1, 9 и 10. Сам уязвимый компонент обеспечивает поддержку разных типов медиафайлов.

Для успешной эксплуатации данной бреши удалённый злоумышленник должен отправить пользователю специально созданный файл — это позволит выполнить код в контексте процесса с высокими правами.

Помимо критических брешей, Google разобралась с тремя уязвимостями высокой степени риска (CVE-2019-9464, CVE-2019-2217 и CVE-2019-2218).

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru