



Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Специалисты международной компании Group-IB предупреждают пользователей об опасности игнорирования двухэтапной аутентификации (2SV) при использовании мессенджера Telegram. В последнее время эксперты столкнулись с рядом инцидентов, в ходе которых злоумышленники получали доступ к перепискам пользователей Telegram в системах iOS и Android.

Во всех описанных Group-IB случаях причиной успешной атаки становились недостаточно грамотно настроенные функции безопасности Telegram — единственным фактором аутентификации выступали SMS-сообщения.

Строго говоря, эта проблема также касается других мессенджеров, социальных сетей и даже приложений мобильного банкинга.

За последние месяцы 2019 года отдел расследований киберпреступлений Group-IB зафиксировал несколько обращений российских предпринимателей. Все они столкнулись с несанкционированным доступом третьих лиц к своим перепискам.

Среди пострадавших были как пользователи iOS, так и Android, при этом было совершенно неважно, клиентом какого оператора связи является жертва.

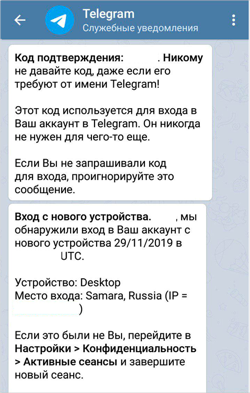
Если вы входили в аккаунт Telegram с разных устройств, вы сможете себе представить, с чем сталкивались пострадавшие. Сначала от официального сервисного канала мессенджера приходит код подтверждения для входа в учётную запись.

Сразу после этого жертва получает SMS-сообщение, также содержащее код активации. Без какого-либо взаимодействия с пользователем вход с нового устройства успешно подтверждается — об этом тоже сообщает сервисный канал.

Специалисты Group-IB уточнили, что злоумышленники использовали мобильный интернет для входа в чужой аккаунт (предположительно, через одноразовые SIM-карты). IP-адрес преступников чаще всего был в Самаре.

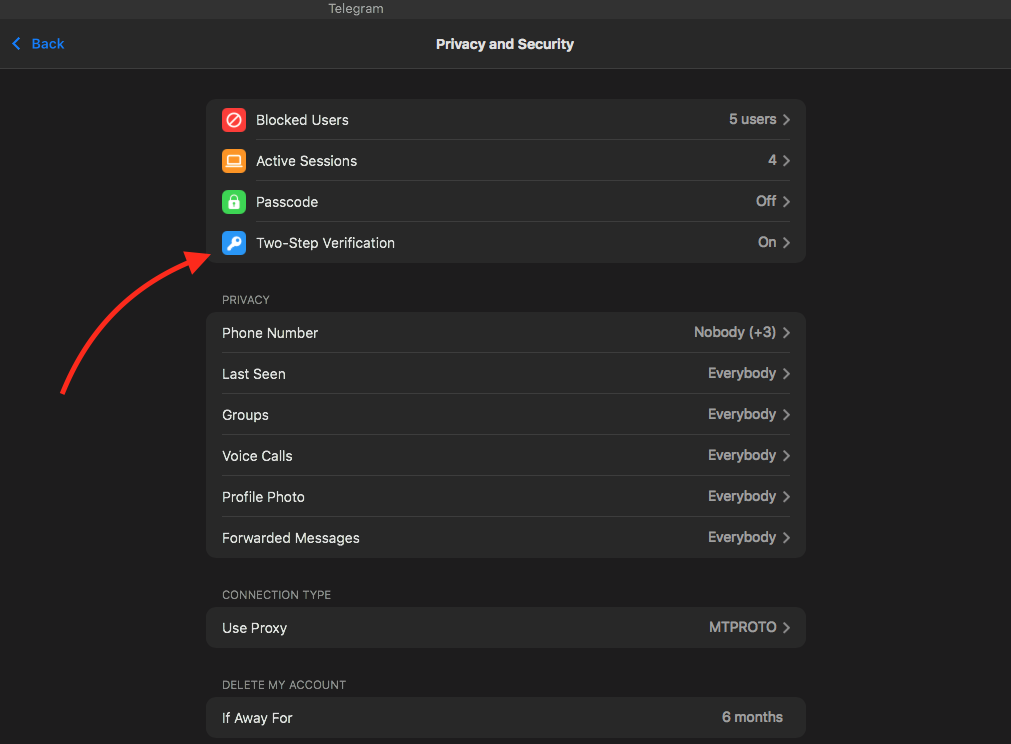
Если вы хотите надёжно защитить свой Telegram-аккаунт, рекомендуем активировать двухэтапную аутентификацию. Она находится в настройках мессенджера, в разделе «Privacy and Security».

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru