



Фишинговый сайт, обещающий бесплатные Steam-скины, ворует учётные данные

Фишинговый сайт, обещающий бесплатные Steam-скины, ворует учётные данные

Фишинговый сайт, обещающий бесплатные Steam-скины, ворует учётные данные

Поддельный веб-сайт, предлагающий бесплатные темы оформления для Steam, на деле пытается похитить учётные данные пользователей. На фишинговый ресурс первым наткнулся исследователь под псевдонимом «nullcookies», который сразу же предупредил об опасности на площадке Twitter.

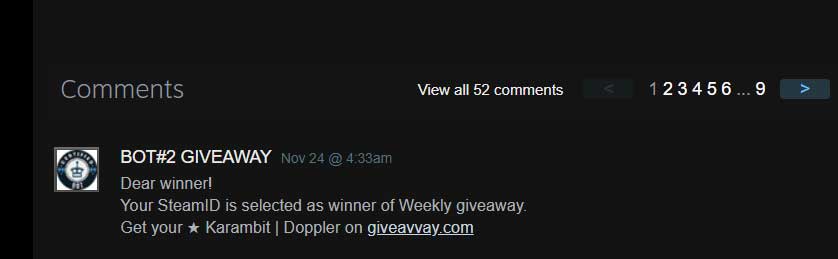
Специалист подчеркнул, что данный вредоносный сайт рекламируется в самом Steam — с помощью комментариев к профилям пользователей.

«Дорогой пользователь! Ваш SteamID был выбран в качестве победителя еженедельной бесплатной раздачи. Вы можете забрать свой приз на giveavvay[.]com», — гласят такие комментарии.

Если пользователь посещает этот ресурс, ему предлагают бесплатных 26 дней раздачи скинов для Counter-Strike: Global Offensive (CSGO). Чтобы получить такую тему оформления, сайт предлагает пройти процесс аутентификации, введя учётные данные от аккаунта Steam.

Интересно, что к фишинговому ресурсу прикрутили чат, который на самом деле является подделкой. Сообщения оставляют не живые пользователи, а специальный код JavaScript, случайно выбирающий фразы из запрограммированного набора.

Если жертва согласится аутентифицироваться, сайт выведет фейковую станицу, имитирующую реальную форму для входа в Steam-аккаунт. Все введённые туда учётные данные попадут в руки злоумышленников.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru