



Фишинговый сайт, обещающий бесплатные Steam-скины, ворует учётные данные

Фишинговый сайт, обещающий бесплатные Steam-скины, ворует учётные данные

Фишинговый сайт, обещающий бесплатные Steam-скины, ворует учётные данные

Поддельный веб-сайт, предлагающий бесплатные темы оформления для Steam, на деле пытается похитить учётные данные пользователей. На фишинговый ресурс первым наткнулся исследователь под псевдонимом «nullcookies», который сразу же предупредил об опасности на площадке Twitter.

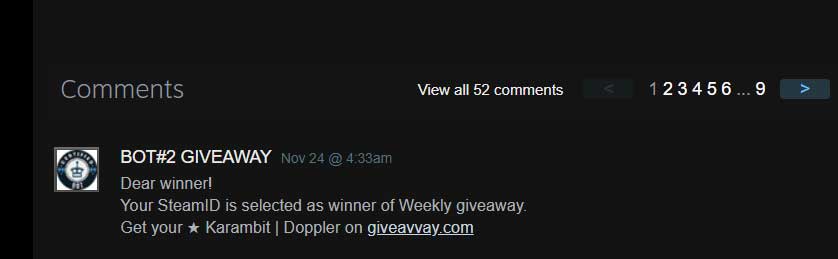
Специалист подчеркнул, что данный вредоносный сайт рекламируется в самом Steam — с помощью комментариев к профилям пользователей.

«Дорогой пользователь! Ваш SteamID был выбран в качестве победителя еженедельной бесплатной раздачи. Вы можете забрать свой приз на giveavvay[.]com», — гласят такие комментарии.

Если пользователь посещает этот ресурс, ему предлагают бесплатных 26 дней раздачи скинов для Counter-Strike: Global Offensive (CSGO). Чтобы получить такую тему оформления, сайт предлагает пройти процесс аутентификации, введя учётные данные от аккаунта Steam.

Интересно, что к фишинговому ресурсу прикрутили чат, который на самом деле является подделкой. Сообщения оставляют не живые пользователи, а специальный код JavaScript, случайно выбирающий фразы из запрограммированного набора.

Если жертва согласится аутентифицироваться, сайт выведет фейковую станицу, имитирующую реальную форму для входа в Steam-аккаунт. Все введённые туда учётные данные попадут в руки злоумышленников.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru