



Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

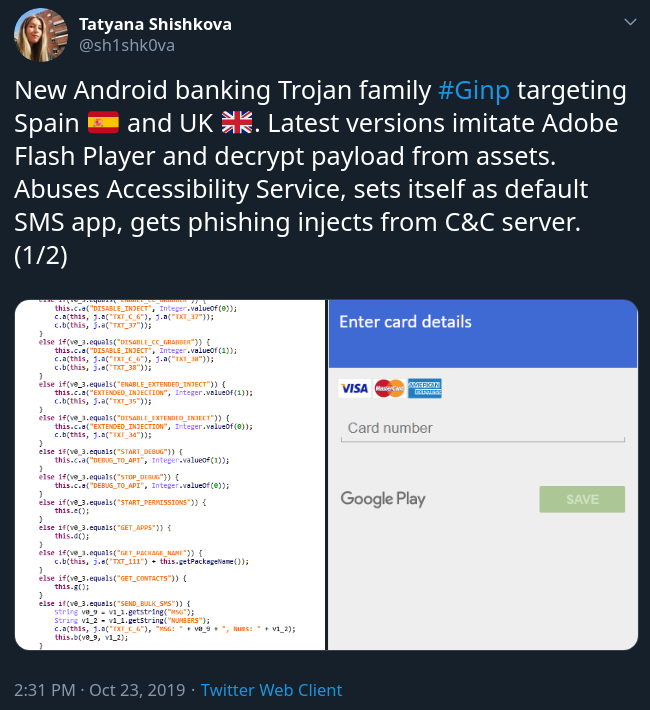
Авторы семейства мобильных банковских троянов, известного под именем Ginp, значительно усовершенствовали возможности вредоноса. Основная задача Ginp — красть учётные данные и информацию банковских карт.

История Ginp началась в начале июня, троян разрабатывали для перехвата информации, передаваемой через SMS-сообщения. Все украденные данные зловред передавал на командный сервер (C&C).

Вскоре банковский троян сместил фокус в сторону данных платёжных карт, и авторов можно понять — этот подход позволяет зарабатывать больше.

Впервые на Ginp обратили внимание в конце октября. Татьяна Шишкова, специалист по Android-вредоносам из «Лаборатории Касперского», месяц назад сообщила, что Ginp маскируется под Adobe Flash Player.

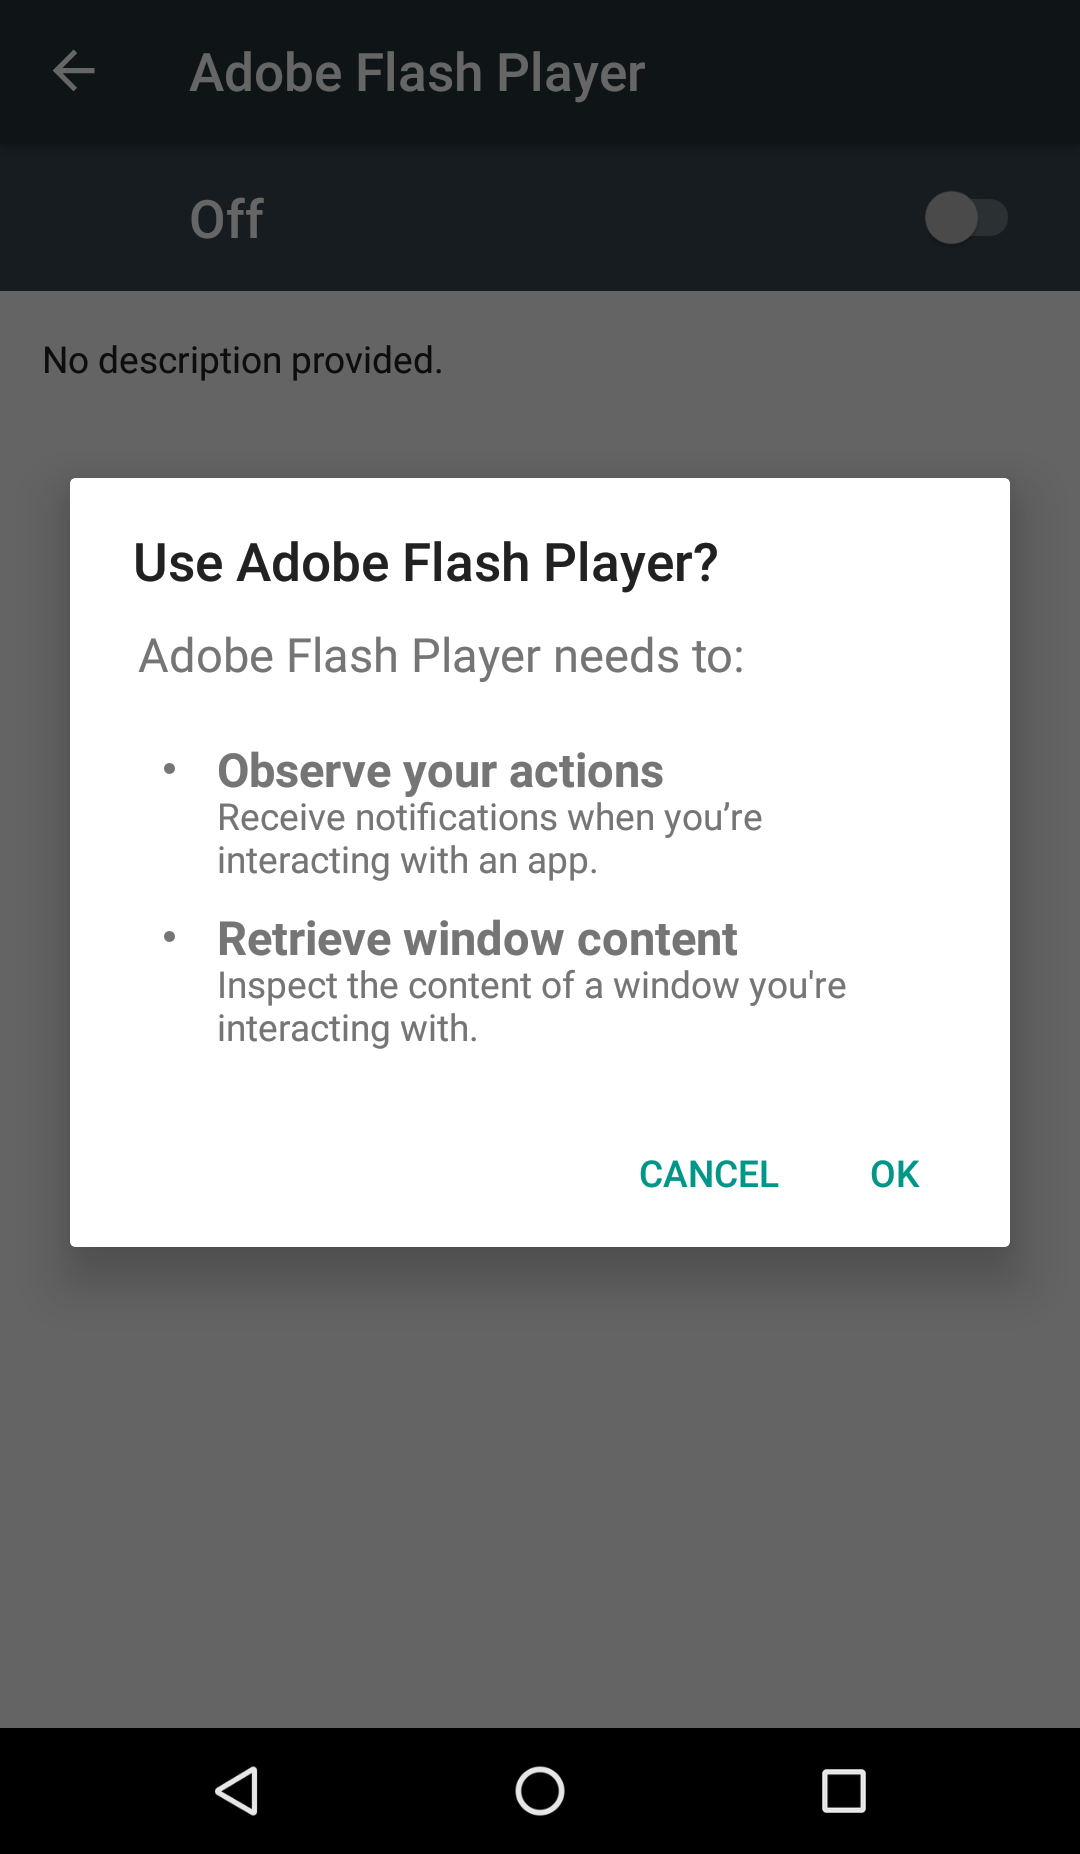
Помимо основных функций, банковский троян может стать приложением для SMS по умолчанию — с согласия пользователя Ginp может зарегистрировать себя как accessibility service (функции для людей с ограниченными возможностями).

После получения соответствующих прав в системе вредоносная программа уже может действовать без взаимодействия с жертвой. В результате у Ginp открывается возможность для отправки текстовых сообщений или совершения звонков на любые номера.

Троян также может накладывать свои окна поверх банковских приложений, перехватывая и отправляя злоумышленникам вводимые пользователем данные.

Само собой, Ginp способен получать коды двухфакторной аутентификации, которые приходят жертве в SMS-сообщениях.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru