



За 2019 год более 480 млн пользователей скачали VPN-приложения

За 2019 год более 480 млн пользователей скачали VPN-приложения

За 2019 год более 480 млн пользователей скачали VPN-приложения

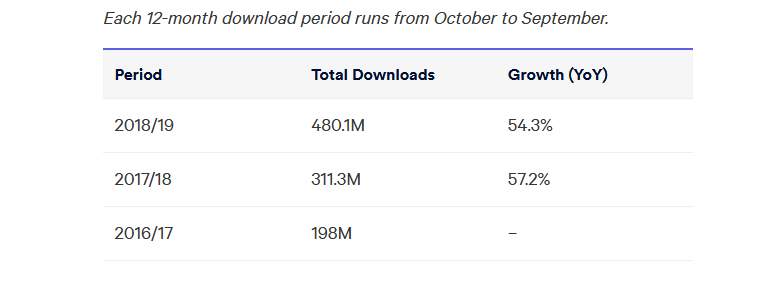
За последние двенадцать месяцев пользователи загрузили более 480 миллионов VPN-приложений из официальных магазинов программ для iOS и Android. Такая статистика приводится в отчёте Top10VPN.

Эта цифра превышает аналогичный показатель прошлого года на 54%. В 2018-м VPN загрузили всего 311 миллионов пользователей.

Из общего числа загрузок за этот год 75% составили VPN-приложения для Android (358,3 млн) и всего 121,9 млн аналогичных программ для iOS. Такие показатели легко объяснить — у Android пользовательская база значительно больше.

«Скачок числа загрузок особенно наблюдается в странах с нестабильной политической ситуацией. В сравнении с прошлым годом количество скачанных VPN-приложений в этих регионах выросло более чем в два раза», — объясняет глава исследователей Top10VPN Симон Маглиано.

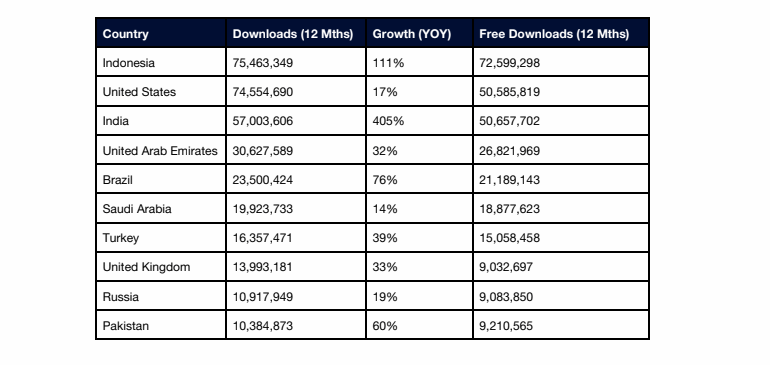
Несмотря на отсутствие тоталитарного режима, в США также наблюдается увеличение числа загруженных VPN — в этом году такие приложения скачали 76,6 миллионов пользователей.

Индия отметилась самым существенным скачком, составившим 405%. За последний год в этой стране услугами VPN-сервисов воспользовались 57 миллионов граждан.

А в Казахстане, согласно отчёту, в этом году количество загруженных VPN увеличилось на 210%.

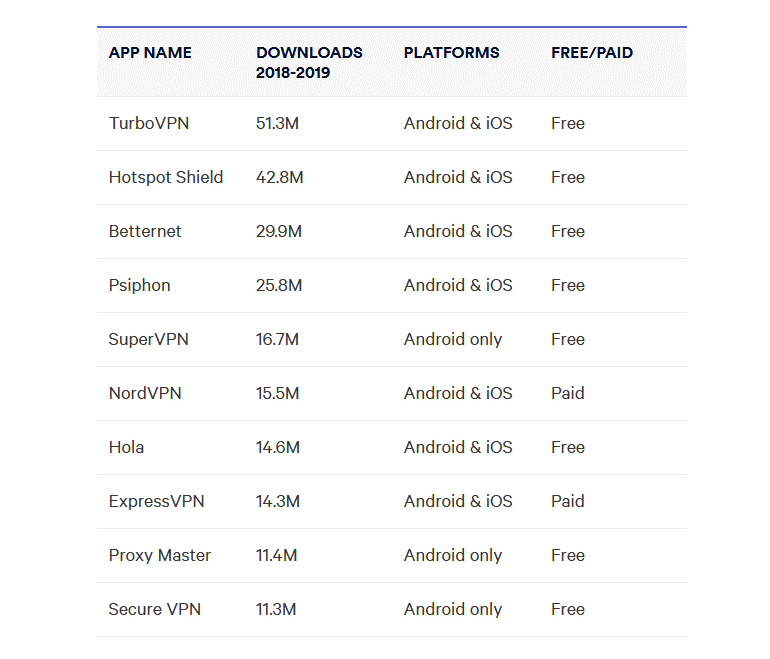
Наиболее популярными VPN-приложениями для Android и iOS стали: TurboVPN (51,3 миллионов загрузок), Hotspot Shield (42,8 млн) и Betternet (29,9 млн).

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru