



За 2019 год более 480 млн пользователей скачали VPN-приложения

За 2019 год более 480 млн пользователей скачали VPN-приложения

За 2019 год более 480 млн пользователей скачали VPN-приложения

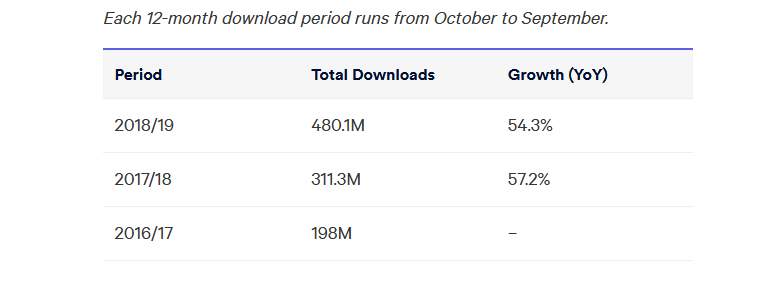
За последние двенадцать месяцев пользователи загрузили более 480 миллионов VPN-приложений из официальных магазинов программ для iOS и Android. Такая статистика приводится в отчёте Top10VPN.

Эта цифра превышает аналогичный показатель прошлого года на 54%. В 2018-м VPN загрузили всего 311 миллионов пользователей.

Из общего числа загрузок за этот год 75% составили VPN-приложения для Android (358,3 млн) и всего 121,9 млн аналогичных программ для iOS. Такие показатели легко объяснить — у Android пользовательская база значительно больше.

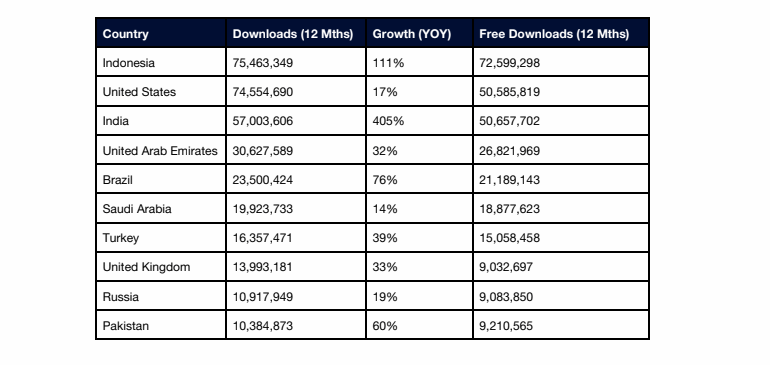
«Скачок числа загрузок особенно наблюдается в странах с нестабильной политической ситуацией. В сравнении с прошлым годом количество скачанных VPN-приложений в этих регионах выросло более чем в два раза», — объясняет глава исследователей Top10VPN Симон Маглиано.

Несмотря на отсутствие тоталитарного режима, в США также наблюдается увеличение числа загруженных VPN — в этом году такие приложения скачали 76,6 миллионов пользователей.

Индия отметилась самым существенным скачком, составившим 405%. За последний год в этой стране услугами VPN-сервисов воспользовались 57 миллионов граждан.

А в Казахстане, согласно отчёту, в этом году количество загруженных VPN увеличилось на 210%.

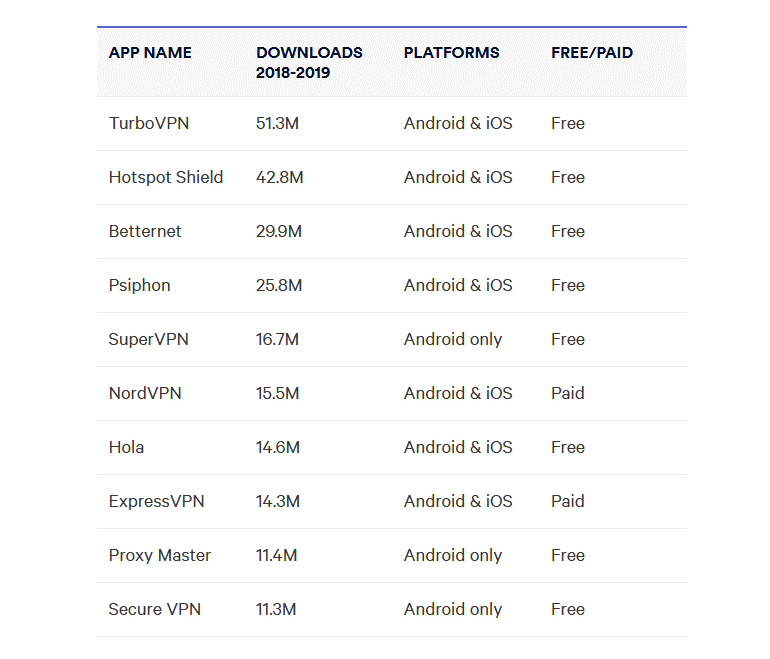
Наиболее популярными VPN-приложениями для Android и iOS стали: TurboVPN (51,3 миллионов загрузок), Hotspot Shield (42,8 млн) и Betternet (29,9 млн).

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru